





CVE-2014-4210: Oracle Weblogic – Server-Side Request Forgery
漏洞标题 CVE-2014-4210: Oracle Weblogic - Server-Side Request Forgery 漏洞描述 An unspecified vulnerability in the Oracle WebLogic Server component in Oracle Fusion Middleware 10.0...
CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
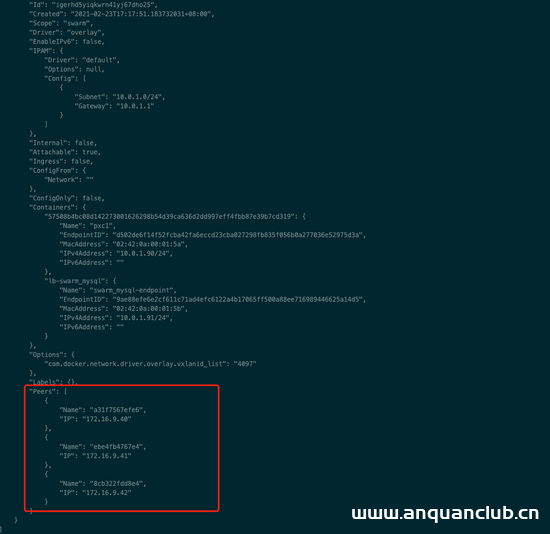
docker安装pxc集群的详细教程_docker
这篇文章主要介绍了docker安装pxc集群的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录前言前期准备创建目录创建custom.cnf创建cer...
CVE-2019-6715: W3 Total Cache 0.9.2.6-0.9.3 – Unauthenticated File Read / Directory Traversal
漏洞标题 CVE-2019-6715: W3 Total Cache 0.9.2.6-0.9.3 - Unauthenticated File Read / Directory Traversal 漏洞描述 WordPress plugin W3 Total Cache before version 0.9.4 allows remote a...
Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
CVE-2014-4210: Oracle Weblogic – Server-Side Request Forgery
漏洞标题 CVE-2014-4210: Oracle Weblogic - Server-Side Request Forgery 漏洞描述 An unspecified vulnerability in the Oracle WebLogic Server component in Oracle Fusion Middleware 10.0...
CVE-2020-2140: Jenkin Audit Trail <=3.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2140: Jenkin Audit Trail <=3.2 - Cross-Site Scripting 漏洞描述 Jenkins Audit Trail 3.2 and earlier does not escape the error message for the URL Patterns field...
CVE-2014-100004: Sitecore CMS – Cross-Site Scripting
漏洞标题 CVE-2014-100004: Sitecore CMS - Cross-Site Scripting 漏洞描述 Sitecore CMS contains a cross-site scripting vulnerability via the "special way" of displaying XML ...
CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
CVE-2021-28918: Netmask NPM Package – Server-Side Request Forgery
漏洞标题 CVE-2021-28918: Netmask NPM Package - Server-Side Request Forgery 漏洞描述 Netmask NPM Package is susceptible to server-side request forgery because of improper input vali...
CVE-2025-25062: Backdrop CMS – Cross-Site Scripting
漏洞标题 CVE-2025-25062: Backdrop CMS - Cross-Site Scripting 漏洞描述 An XSS issue was discovered in Backdrop CMS 1.28.x before 1.28.5 and 1.29.x before 1.29.3. It doesn't suf...
CVE-2021-32789: WooCommerce Blocks 2.5 to 5.5 – Unauthenticated SQL Injection
漏洞标题 CVE-2021-32789: WooCommerce Blocks 2.5 to 5.5 - Unauthenticated SQL Injection 漏洞描述 woocommerce-gutenberg-products-block is a feature plugin for WooCommerce Gutenberg B...
CVE-2024-2928: MLflow < 2.11.3 - Path Traversal
漏洞标题 CVE-2024-2928: MLflow < 2.11.3 - Path Traversal 漏洞描述 MLflow versions prior to 2.11.3 are vulnerable to a Path Traversal attack due to improper URI fragment parsing....
CVE-2020-8515: DrayTek – Remote Code Execution
漏洞标题 CVE-2020-8515: DrayTek - Remote Code Execution 漏洞描述 DrayTek Vigor2960 1.3.1_Beta, Vigor3900 1.4.4_Beta, and Vigor300B 1.3.3_Beta, 1.4.2.1_Beta, and 1.4.4_Beta devices ...
CVE-2020-8515: DrayTek – Remote Code Execution
漏洞标题 CVE-2020-8515: DrayTek - Remote Code Execution 漏洞描述 DrayTek Vigor2960 1.3.1_Beta, Vigor3900 1.4.4_Beta, and Vigor300B 1.3.3_Beta, 1.4.2.1_Beta, and 1.4.4_Beta devices ...
CVE-2023-22518: Atlassian Confluence Server – Improper Authorization
漏洞标题 CVE-2023-22518: Atlassian Confluence Server - Improper Authorization 漏洞描述 All versions of Confluence Data Center and Server are affected by this unexploited vulnerabil...

