





CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery
漏洞标题 CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery 漏洞描述 WordPress PhonePe Payment Solutions plugin through 1.0.15 is suscept...
CVE-2016-10924: WordPress Zedna eBook download <1.2 - Local File Inclusion
漏洞标题 CVE-2016-10924: Wordpress Zedna eBook download <1.2 - Local File Inclusion 漏洞描述 Wordpress Zedna eBook download prior to version 1.2 was affected by a filedownload.p...
CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
CVE-2023-25346: ChurchCRM 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-25346: ChurchCRM 4.5.3 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability in ChurchCRM 4.5.3 allows remote attackers to inject a...
CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected)
漏洞标题 CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected) 漏洞描述 The WordPress Qwizcards plugin before version 3.95 does not sanitise and escape th...

腾讯安全发布《2021年移动广告反欺诈白皮书》:2021年广告主因欺诈致损高达220亿
数字技术创新迭代与数字经济蓬勃发展,推动了数字广告的高速增长,与此同时,广告黑灰产也已经形成上下游分工 、配合密切的产业链,逐步蚕食着广告主的预算和对数字广告的信心。近日,由...
CVE-2025-51502: Microweber CMS 2.0 – Reflected XSS in Admin Page Creation
漏洞标题 CVE-2025-51502: Microweber CMS 2.0 - Reflected XSS in Admin Page Creation 漏洞描述 Reflected Cross-Site Scripting (XSS) exists in Microweber CMS 2.0 through the layout par...

docker 容器自定义 hosts 网络访问操作_docker
这篇文章主要介绍了docker 容器自定义 hosts 网络访问操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在 docker-compose.yml 中增加 extra_hosts 关键字就可以将数据写...
CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
Docker搭建php环境教程详解_docker
这篇文章主要介绍了Docker搭建php环境教程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 docker 安装 使用官方提供的安装脚本,安装...
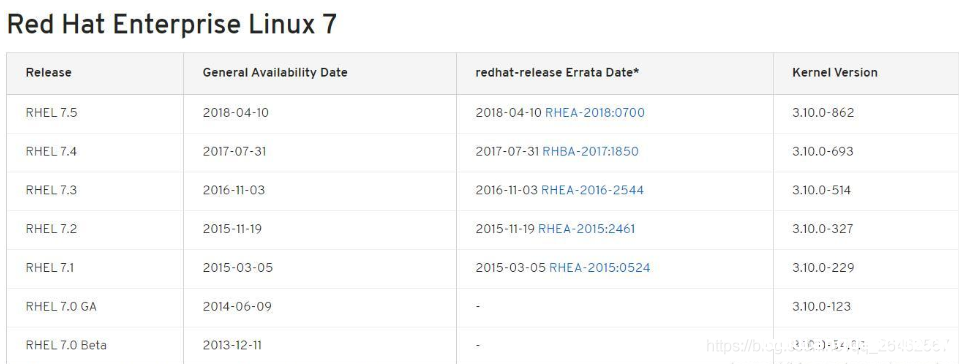
使用YUM 安装 docker的方法步骤_docker
这篇文章主要介绍了使用YUM 安装 docker的方法,本文分步骤给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 如下图所示: 如果版本在Centos 7.0以上就可...
CVE-2025-56819: Datart v1.0.0-rc.3 – Remote Code Execution
漏洞标题 CVE-2025-56819: Datart v1.0.0-rc.3 - Remote Code Execution 漏洞描述 Datart v1.0.0-rc.3 contains a vulnerability that allows remote attackers to execute arbitrary code via ...
Centos7.3开机自动启动或执行指定命令操作_Linux
这篇文章主要介绍了Centos7.3开机自动启动或执行指定命令操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在centos7中,/etc/rc.d/rc.local文件的权限被降低了,没有执行...
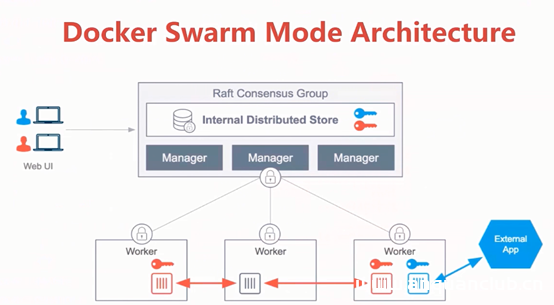
Docker Secret的管理和使用详解_docker
这篇文章主要介绍了Docker Secret的管理和使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、什么是Dock...

