





H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection
漏洞标题 CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection 漏洞描述 CRLF Injection leads to Stack Trace Exposure due to lack of filtering at https://demo.microweber.org/ in Pa...
CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
(CVE-2022-0954) Microweber 权限控制不当漏洞
漏洞标题 (CVE-2022-0954) Microweber 权限控制不当漏洞 漏洞描述 (CVE-2022-0954) Microweber 权限控制不当漏洞 PoC代码 暂无
CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting 漏洞描述 Jenkins Gitlab Hook 1.4.2 and earlier does not escape project names in the build_now endpoint...
CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
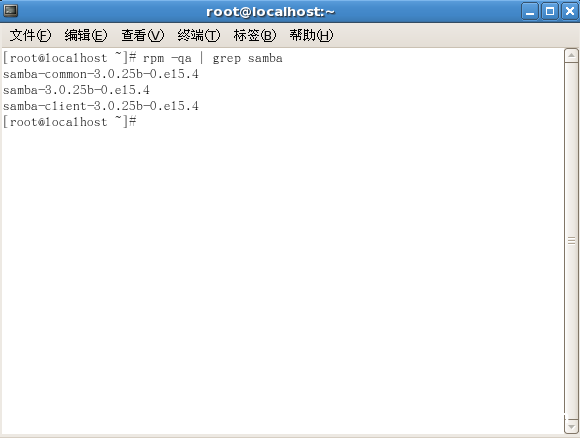
Linux Samba服务器超详细安装配置(附问题解决)_Linux
在嵌入式系统开发应用平台中,tftp、nfs和samba服务器是最常用的文件传输工具,本文详细的介绍一下Linux Samba服务器安装配置,感兴趣的可以了解一下 目录Samba服务器介绍Samba服务器组件Samba...
CVE-2023-0527: Online Security Guards Hiring System – Cross-Site Scripting
漏洞标题 CVE-2023-0527: Online Security Guards Hiring System - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHPGurukul Online Security Guards Hiring System 1.0 and cl...
CVE-2023-0527: Online Security Guards Hiring System – Cross-Site Scripting
漏洞标题 CVE-2023-0527: Online Security Guards Hiring System - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHPGurukul Online Security Guards Hiring System 1.0 and cl...
Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198)
漏洞标题 Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198) 漏洞描述 Cisco IOS XE 是一个开放灵活的操作系统,针对未来的工作进行了优化。作为适用于企业有线和无线接入、聚合...
CVE-2023-35843: NocoDB Arbitrary File Read
漏洞标题 CVE-2023-35843: NocoDB Arbitrary File Read 漏洞描述 NocoDB through 0.106.0 (or 0.109.1) has a path traversal vulnerability that allows an unauthenticated attacker to acces...
CVE-2019-20224: Pandora FMS 7.0NG – Remote Command Injection
漏洞标题 CVE-2019-20224: Pandora FMS 7.0NG - Remote Command Injection 漏洞描述 Pandora FMS 7.0NG allows remote authenticated users to execute arbitrary OS commands via shell metach...
威胁情报获取(网盘)
通过企业名+关键词的方法进行排查,常见关键词有:合同,设计图纸,身份证,通讯录,花名册,报表,投标文件,入职等。 情报提交时说明网盘链接和截图,方便厂商排查即可。 推荐几个本人常用的...

