





CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion
漏洞标题 CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion 漏洞描述 The Cab fare calculator WordPress plugin before 1.0.4 does not validate the control...
CVE-2020-35749: WordPress Simple Job Board <2.9.4 - Local File Inclusion
漏洞标题 CVE-2020-35749: WordPress Simple Job Board <2.9.4 - Local File Inclusion 漏洞描述 WordPress Simple Job Board prior to version 2.9.4 is vulnerable to arbitrary file retr...
CVE-2022-44356: WAVLINK Quantum D4G (WL-WN531G3) – Information Disclosure
漏洞标题 CVE-2022-44356: WAVLINK Quantum D4G (WL-WN531G3) - Information Disclosure 漏洞描述 WAVLINK Quantum D4G (WL-WN531G3) running firmware versions M31G3.V5030.201204 and M31G3....
Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195)
漏洞标题 Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195) 漏洞描述 Apache OFBiz是一个开源企业资源规划(ERP)系统。它提供了一套企业应用程序,集成并自动化企业的许多业务流程...
CVE-2024-2771: Contact Form Plugin by Fluent Forms < 5.1.17 - Unauthenticated Limited Privilege Escalation
漏洞标题 CVE-2024-2771: Contact Form Plugin by Fluent Forms < 5.1.17 - Unauthenticated Limited Privilege Escalation 漏洞描述 The plugin is vulnerable to privilege escalation due...
CVE-2021-22175: GitLab CI Lint API – Server-Side Request Forgery
漏洞标题 CVE-2021-22175: GitLab CI Lint API - Server-Side Request Forgery 漏洞描述 GitLab 10.5 and later contain a server-side request forgery caused by insecure handling of webhoo...
CVE-2004-0519: SquirrelMail 1.4.x – Folder Name Cross-Site Scripting
漏洞标题 CVE-2004-0519: SquirrelMail 1.4.x - Folder Name Cross-Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in SquirrelMail 1.4.2 allow remote attack...
CVE-2020-15500: TileServer GL <=3.0.0 - Cross-Site Scripting
漏洞标题 CVE-2020-15500: TileServer GL <=3.0.0 - Cross-Site Scripting 漏洞描述 TileServer GL through 3.0.0 is vulnerable to reflected cross-site scripting via server.js because ...
CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
CVE-2014-4210: Oracle Weblogic – Server-Side Request Forgery
漏洞标题 CVE-2014-4210: Oracle Weblogic - Server-Side Request Forgery 漏洞描述 An unspecified vulnerability in the Oracle WebLogic Server component in Oracle Fusion Middleware 10.0...
CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
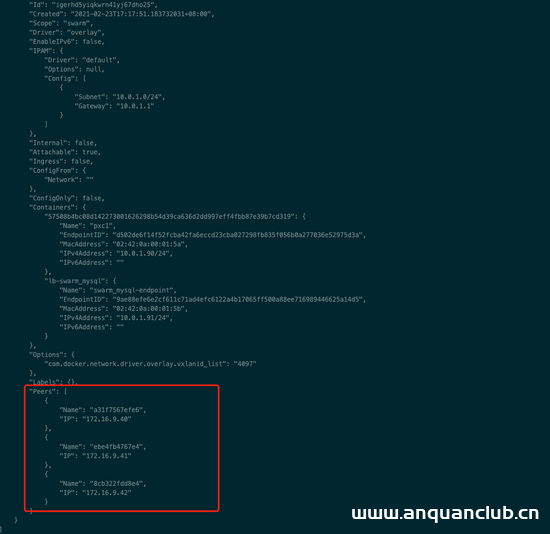
docker安装pxc集群的详细教程_docker
这篇文章主要介绍了docker安装pxc集群的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录前言前期准备创建目录创建custom.cnf创建cer...
CVE-2019-6715: W3 Total Cache 0.9.2.6-0.9.3 – Unauthenticated File Read / Directory Traversal
漏洞标题 CVE-2019-6715: W3 Total Cache 0.9.2.6-0.9.3 - Unauthenticated File Read / Directory Traversal 漏洞描述 WordPress plugin W3 Total Cache before version 0.9.4 allows remote a...
Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
CVE-2020-2140: Jenkin Audit Trail <=3.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2140: Jenkin Audit Trail <=3.2 - Cross-Site Scripting 漏洞描述 Jenkins Audit Trail 3.2 and earlier does not escape the error message for the URL Patterns field...
CVE-2014-100004: Sitecore CMS – Cross-Site Scripting
漏洞标题 CVE-2014-100004: Sitecore CMS - Cross-Site Scripting 漏洞描述 Sitecore CMS contains a cross-site scripting vulnerability via the "special way" of displaying XML ...

