




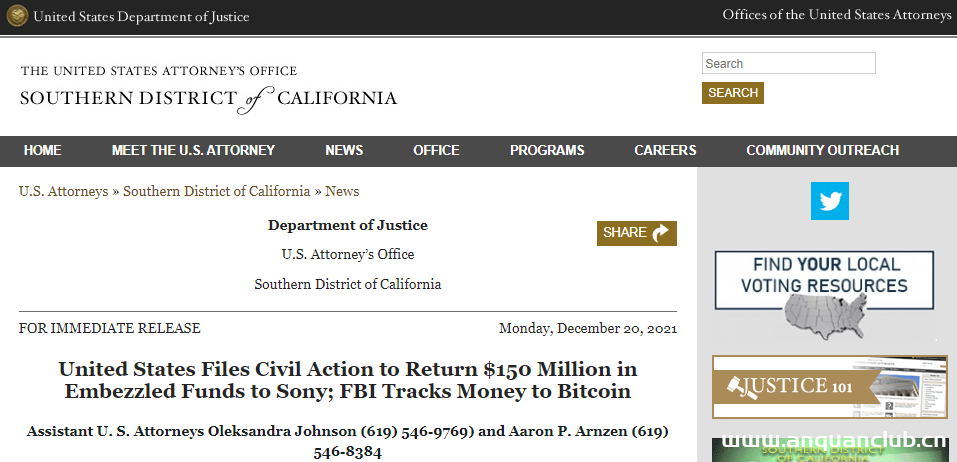
美国扣押并归还索尼1.54亿美元被盗资金
12月20日,美国司法部发布了一则新闻,称美国已采取行动,保护并最终归还了索尼超过1.54亿美元的资金,这些资金据称是索尼人寿保险股份有限公司(下称索尼人寿)内部一名员工窃取的。 根据...

docker比赛提交常用命令小结_docker
这篇文章主要介绍了docker比赛提交常用命令小结,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 登录账户 export DOCKER_REGISTRY=registry.cn-ha...

越权测试小技巧
越权测试小技巧 /v2/user/1234 ---> 401 Unauthorized 绕过小技巧 大写绕过 /v2/USER/1234 ---> 200 OK 添加json后缀绕过 /v2/user/1234.json ----> 200 OK 路径穿越绕过 /v2/user/111...

CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...

平台某项目-服务器SSH密钥与日志和命令记录泄露
对于特殊的路径,我比较喜欢收集,然后批量扫子域名,来获取到敏感信息,在之前的渗透里面,机缘巧合下,拿到了一次最贵的信息泄露的漏洞 路径链接如下 /.bashrc 个人配置记录 /.ssh/authorized...
CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation
漏洞标题 CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation 漏洞描述 An Improper Access Control vulnerability...
CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 – Open Redirect
漏洞标题 CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 - Open Redirect 漏洞描述 Open redirect vulnerability in api.php in SiteEngine 5.x allows user-assisted remote attacker...
CVE-2008-6982: Devalcms 1.4a – Cross-Site Scripting
漏洞标题 CVE-2008-6982: Devalcms 1.4a - Cross-Site Scripting 漏洞描述 Devalcms 1.4a contains a cross-site scripting vulnerability in the currentpath parameter of the index.php file...
CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting
漏洞标题 CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting 漏洞描述 WordPress Sniplets 1.1.2 and 1.2.2 plugin contains a cross-site scripting vulnerability which ...
CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
CVE-2008-0702: Titan FTP Server 6.03 and 6.0.5.549 – Heap Overflow via Long Commands
漏洞标题 CVE-2008-0702: Titan FTP Server 6.03 and 6.0.5.549 - Heap Overflow via Long Commands 漏洞描述 Titan FTP Server versions 6.03 and 6.05 (builds) contain multiple heap-based ...
CVE-2008-6080: Joomla! ionFiles 4.4.2 – Local File Inclusion
漏洞标题 CVE-2008-6080: Joomla! ionFiles 4.4.2 - Local File Inclusion 漏洞描述 Joomla! ionFiles 4.4.2 is susceptible to local file inclusion in download.php in the ionFiles (com_io...
CVE-2023-49489: KodeExplorer 4.51 – Reflective Cross Site Scripting (XSS)
漏洞标题 CVE-2023-49489: KodeExplorer 4.51 - Reflective Cross Site Scripting (XSS) 漏洞描述 Reflective Cross Site Scripting (XSS) vulnerability in KodExplorer version 4.51, allows ...

