






CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
CVE-2010-0942: Joomla! Component com_jvideodirect – Directory Traversal
漏洞标题 CVE-2010-0942: Joomla! Component com_jvideodirect - Directory Traversal 漏洞描述 Directory traversal vulnerability in the jVideoDirect (com_jvideodirect) component for Joo...
CVE-2015-1503: IceWarp Mail Server <11.1.1 - Directory Traversal
漏洞标题 CVE-2015-1503: IceWarp Mail Server <11.1.1 - Directory Traversal 漏洞描述 IceWarp Mail Server versions prior to 11.1.1 suffer from a directory traversal vulnerability. ...
CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting 漏洞描述 WordPress Plugin MapPress before version 2.73.4 does not sanitize and escape the '...
CVE-2014-5368: WordPress Plugin WP Content Source Control – Directory Traversal
漏洞标题 CVE-2014-5368: WordPress Plugin WP Content Source Control - Directory Traversal 漏洞描述 A directory traversal vulnerability in the file_get_contents function in downloadf...
CVE-2014-5368: WordPress Plugin WP Content Source Control – Directory Traversal
漏洞标题 CVE-2014-5368: WordPress Plugin WP Content Source Control - Directory Traversal 漏洞描述 A directory traversal vulnerability in the file_get_contents function in downloadf...
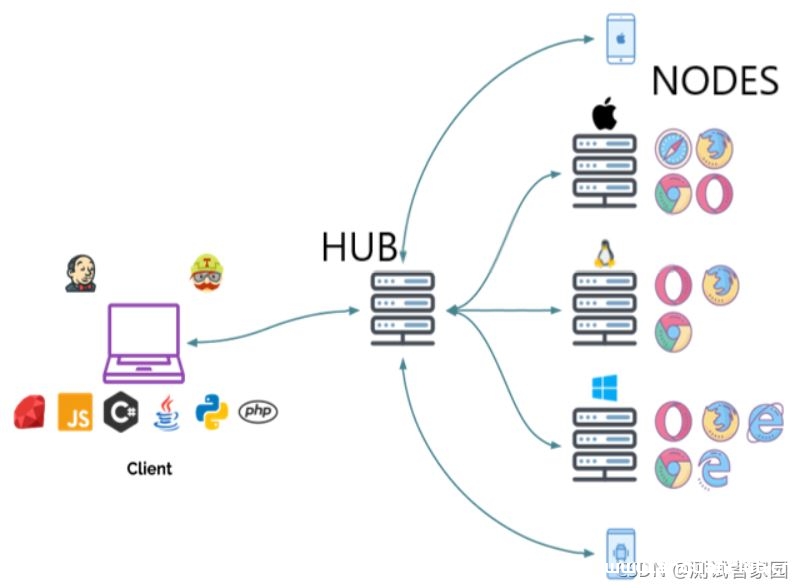
基于Docker+Selenium Grid的测试技术应用示例代码_docker
Selenium Grid允许我们在多台计算机上并行运行测试,并集中管理不同的浏览器版本和浏览器配置。这篇文章给大家介绍基于Docker+Selenium Grid的测试技术应用示例代码,需要的朋友参考下吧 Seleni...
CVE-2017-17215: 华为HG532e远程命令执行漏洞
漏洞标题 CVE-2017-17215: 华为HG532e远程命令执行漏洞 漏洞描述 华为HG532e路由器存在远程命令执行漏洞,攻击者通过漏洞可以获取服务器权限 PoC代码
CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
CVE-2024-6746: EasySpider 0.6.2 – Arbitrary File Read
漏洞标题 CVE-2024-6746: EasySpider 0.6.2 - Arbitrary File Read 漏洞描述 A vulnerability classified as problematic was found in NaiboWang EasySpider 0.6.2 on Windows. Affected by th...
CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
CVE-2010-1475: Joomla! Component Preventive And Reservation 1.0.5 – Local File Inclusion
漏洞标题 CVE-2010-1475: Joomla! Component Preventive And Reservation 1.0.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Preventive & Reservation (...
CVE-2021-35250: SolarWinds Serv-U 15.3 – Directory Traversal
漏洞标题 CVE-2021-35250: SolarWinds Serv-U 15.3 - Directory Traversal 漏洞描述 SolarWinds Serv-U 15.3 is susceptible to local file inclusion, which may allow an attacker access to ...
CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection
漏洞标题 CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection 漏洞描述 The Themes Coder Ecommerce WordPress plugin through 1.3.4 does not properly sanitise and escape...
CVE-2024-23692: HTTP File Server Template_injection
漏洞标题 CVE-2024-23692: HTTP File Server Template_injection 漏洞描述 Rejetto HTTP文件服务器,直到并包括2.3m版本,都存在模板注入漏洞。此漏洞允许远程、未经认证的攻击者通过发送特制的...
CVE-2024-45440: Drupal 11.x-dev – Full Path Disclosure
漏洞标题 CVE-2024-45440: Drupal 11.x-dev - Full Path Disclosure 漏洞描述 core/authorize.php in Drupal 11.x-dev allows Full Path Disclosure (even when error logging is None) if the ...

