






CVE-2022-35405: Zoho ManageEngine – Remote Code Execution
漏洞标题 CVE-2022-35405: Zoho ManageEngine - Remote Code Execution 漏洞描述 Zoho ManageEngine Password Manager Pro, PAM 360, and Access Manager Plus are susceptible to unauthentica...
CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
CVE-2018-12054: Schools Alert Management Script – Arbitrary File Read
漏洞标题 CVE-2018-12054: Schools Alert Management Script - Arbitrary File Read 漏洞描述 Schools Alert Management Script is susceptible to an arbitrary file read vulnerability via t...
CVE-2022-1029: Limit Login Attempts – Stored Cross-Site Scripting
漏洞标题 CVE-2022-1029: Limit Login Attempts - Stored Cross-Site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.72 contains a stored cross-site scripting caused ...
CVE-2023-0297: PyLoad 0.5.0 – Pre-auth Remote Code Execution (RCE)
漏洞标题 CVE-2023-0297: PyLoad 0.5.0 - Pre-auth Remote Code Execution (RCE) 漏洞描述 Code Injection in GitHub repository pyload/pyload prior to 0.5.0b3.dev31. PoC代码
CVE-2024-50340: Symfony Profiler – Remote Access via Injected Arguments
漏洞标题 CVE-2024-50340: Symfony Profiler - Remote Access via Injected Arguments 漏洞描述 symfony/runtime is a module for the Symphony PHP framework which enables decoupling PHP ap...
CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
CVE-2024-55415: DevDojo Voyager <=1.8.0 - Arbitrary File Read
漏洞标题 CVE-2024-55415: DevDojo Voyager <=1.8.0 - Arbitrary File Read 漏洞描述 DevDojo Voyager through 1.8.0 is vulnerable to path traversal at the /admin/compass. PoC代码
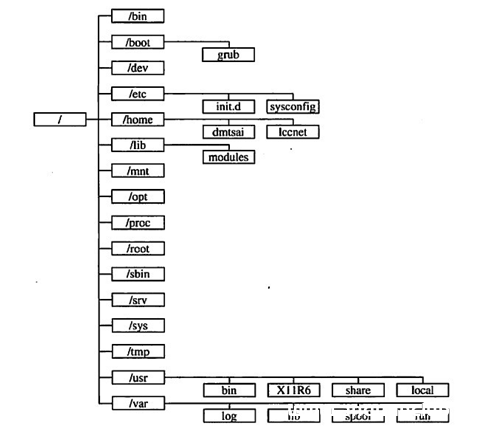
Linux 目录结构详细介绍_Linux
这篇文章主要介绍了Linux 目录结构详细介绍,文章内容介绍的很详细,有对于linux目录结构不是太了解的同学可以参考下 初学Linux,首先需要弄清Linux 标准目录结构 / root --- 启动Linux时使用的...
CVE-2023-6977: Mlflow <2.8.0 - Local File Inclusion
漏洞标题 CVE-2023-6977: Mlflow <2.8.0 - Local File Inclusion 漏洞描述 Mlflow before 2.8.0 is susceptible to local file inclusion due to path traversal in GitHub repository mlflo...
CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34093: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS
漏洞标题 CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS 漏洞描述 Marcelotorres Redirect After Login plugin <= 0.1.9 contains a stored cross-site s...
CVE-2016-1000129: WordPress defa-online-image-protector <=3.3 - Cross-Site Scripting
漏洞标题 CVE-2016-1000129: WordPress defa-online-image-protector <=3.3 - Cross-Site Scripting 漏洞描述 WordPress defa-online-image-protector 3.3 and before contains a reflected ...
CVE-2023-36844: Juniper Devices – Remote Code Execution
漏洞标题 CVE-2023-36844: Juniper Devices - Remote Code Execution 漏洞描述 Multiple cves in Juniper Network (CVE-2023-36844|CVE-2023-36845|CVE-2023-36846|CVE-2023-36847).A PHP Exter...
CVE-2022-31373: SolarView Compact 6.00 – Cross-Site Scripting
漏洞标题 CVE-2022-31373: SolarView Compact 6.00 - Cross-Site Scripting 漏洞描述 SolarView Compact 6.00 contains a cross-site scripting vulnerability via Solar_AiConf.php. An attack...
copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无

