





Docker与iptables及实现bridge方式网络隔离与通信操作_docker
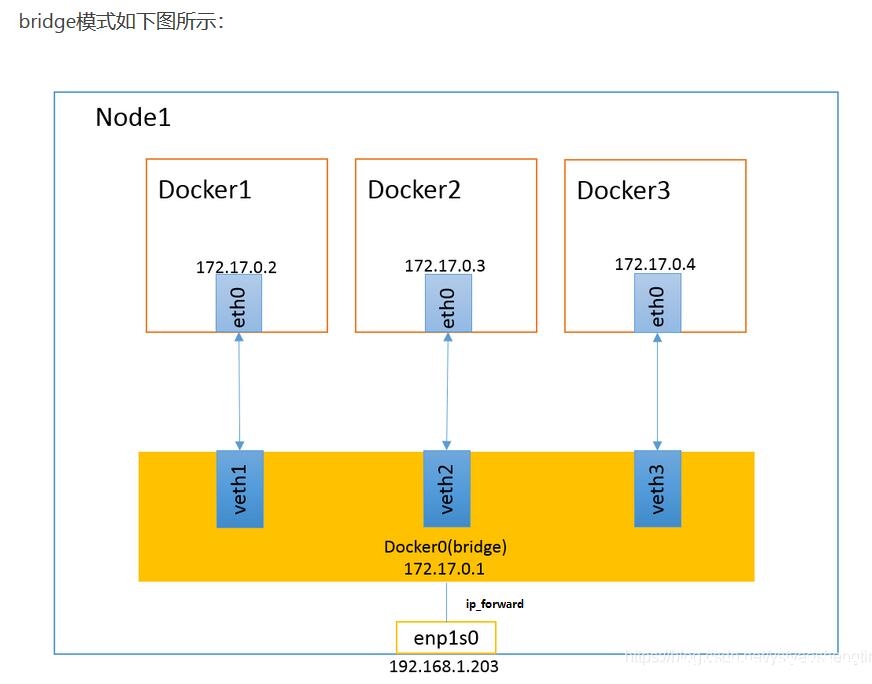
这篇文章主要介绍了Docker与iptables及实现bridge方式网络隔离与通信操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker提供了bridge, host, overlay等多种网络。同...
docker+nextcloud搭建个人云存储系统的实现_docker
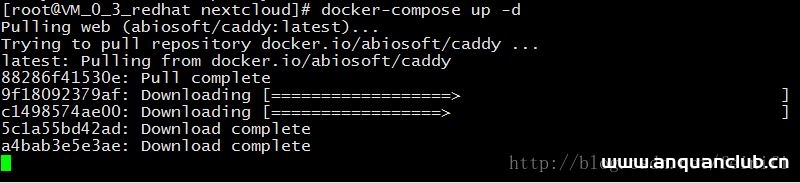
这篇文章主要介绍了docker+nextcloud搭建个人云存储系统的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一...

Docker动态给容器Container暴露端口操作_docker
这篇文章主要介绍了Docker动态给容器Container暴露端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 查看Container的IP地址 docker inspect <container name or i...

CVE-2024-41810: Twisted – Open Redirect & XSS
漏洞标题 CVE-2024-41810: Twisted - Open Redirect & XSS 漏洞描述 Twisted is an event-based framework for internet applications, supporting Python 3.6+. The Twisted web framework...
Docker镜像构建原理解析(不装docker也能构建镜像)_docker
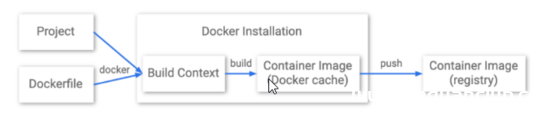
这篇文章主要介绍了Docker镜像构建原理解析(不装docker也能构建镜像),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在devops流程里面 构建镜像...
本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1)_docker
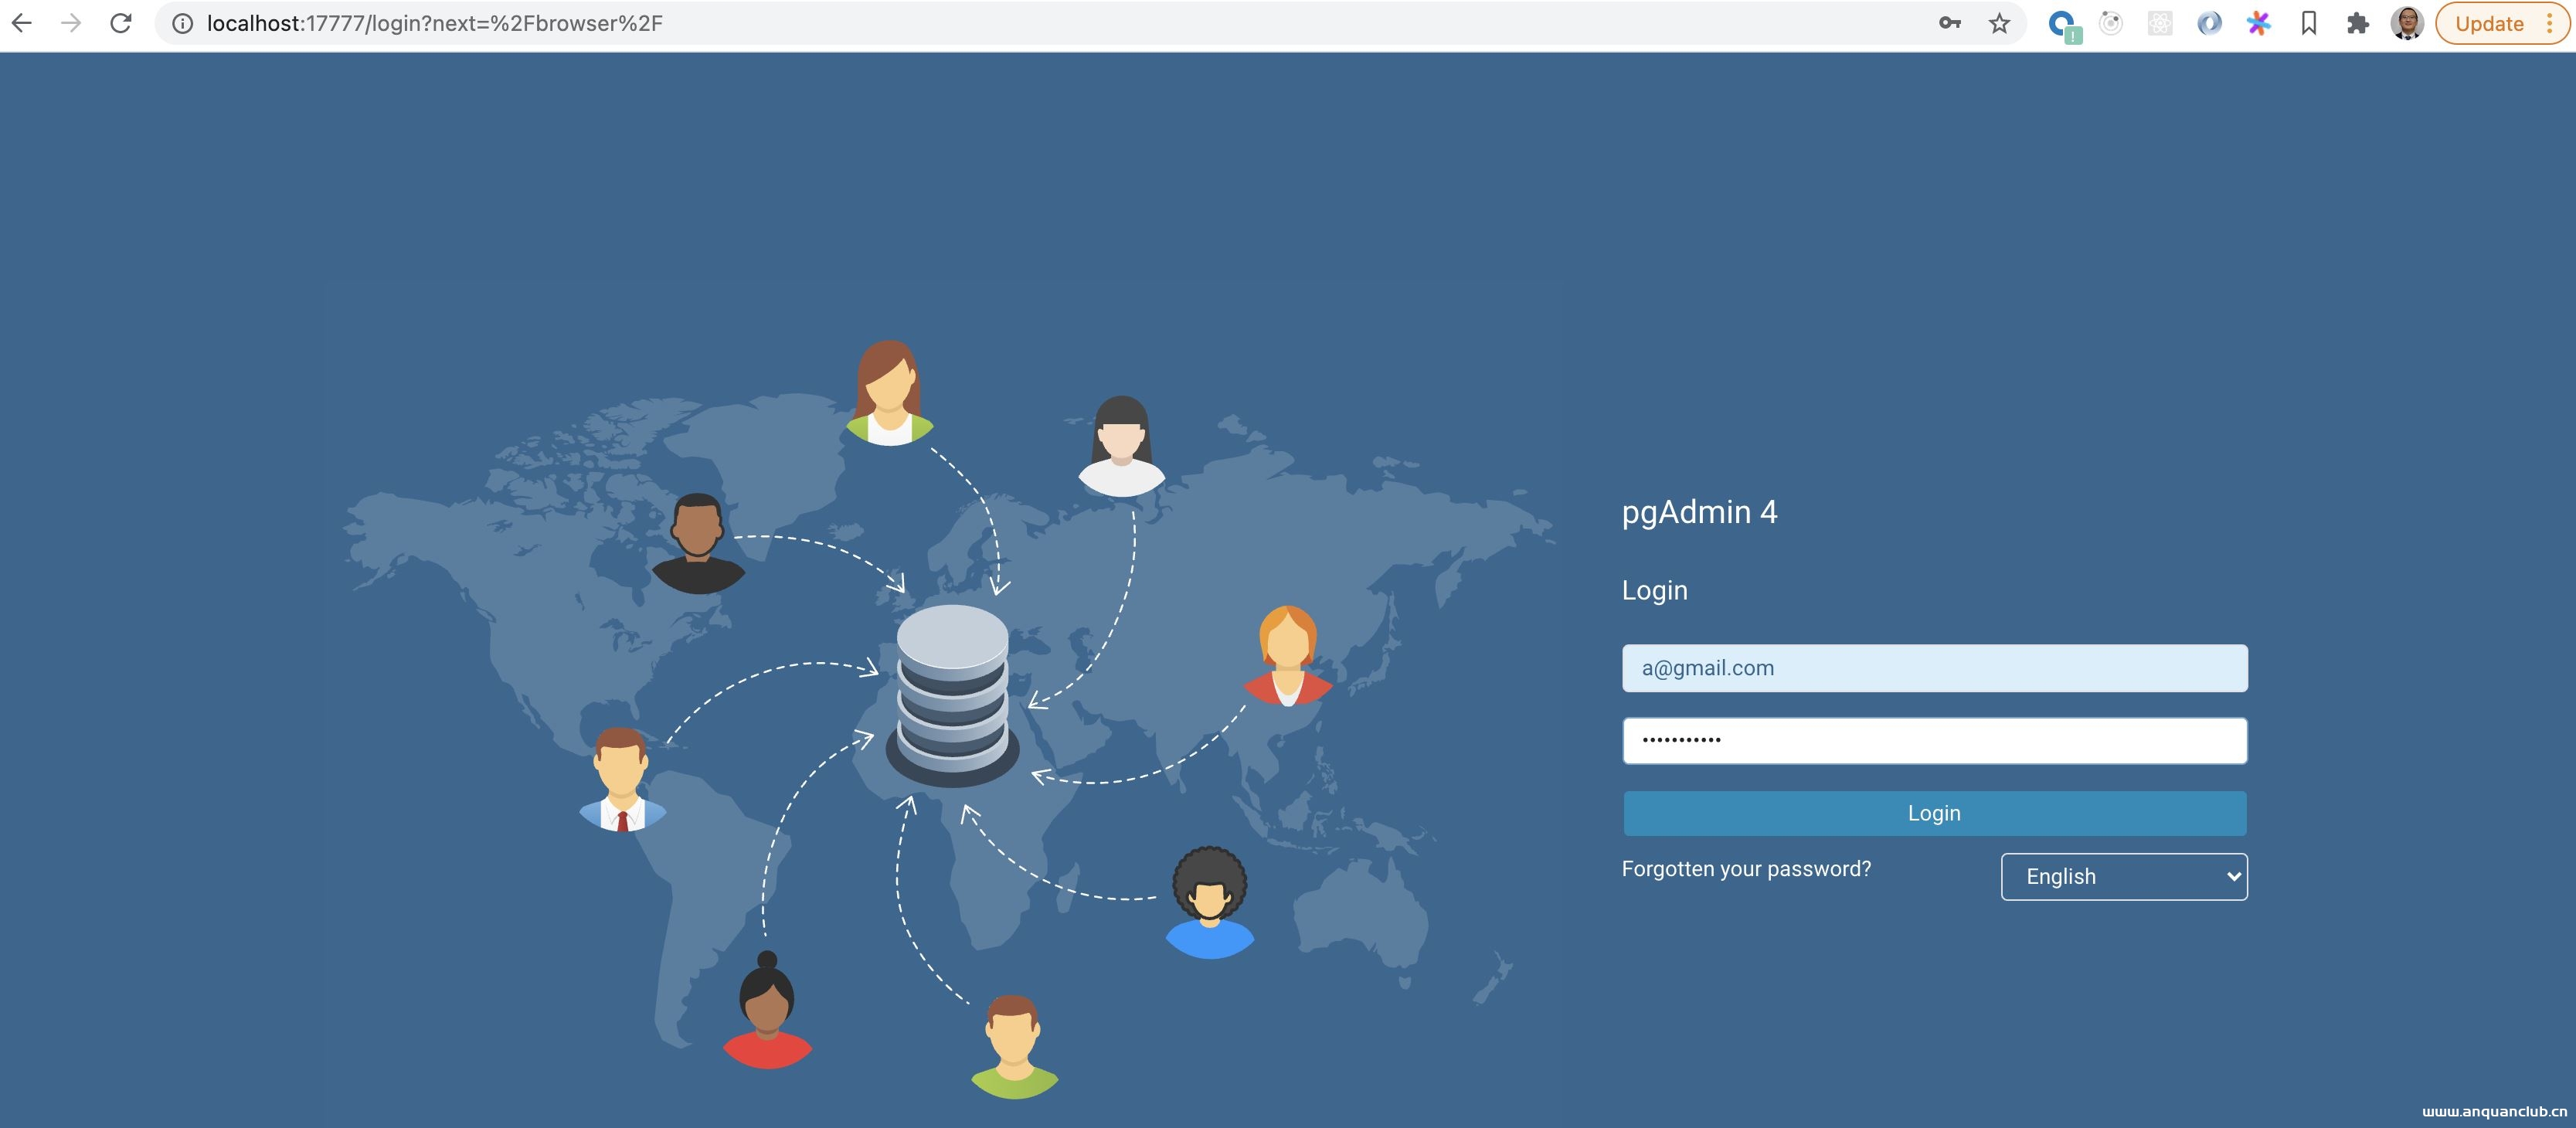
这篇文章主要介绍了本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录介绍支持 Int...
CVE-2021-31195: Microsoft Exchange Server – Cross-Site Scripting
漏洞标题 CVE-2021-31195: Microsoft Exchange Server - Cross-Site Scripting 漏洞描述 Microsoft Exchange Server, or OWA, is vulnerable to a cross-site scripting vulnerability in refur...
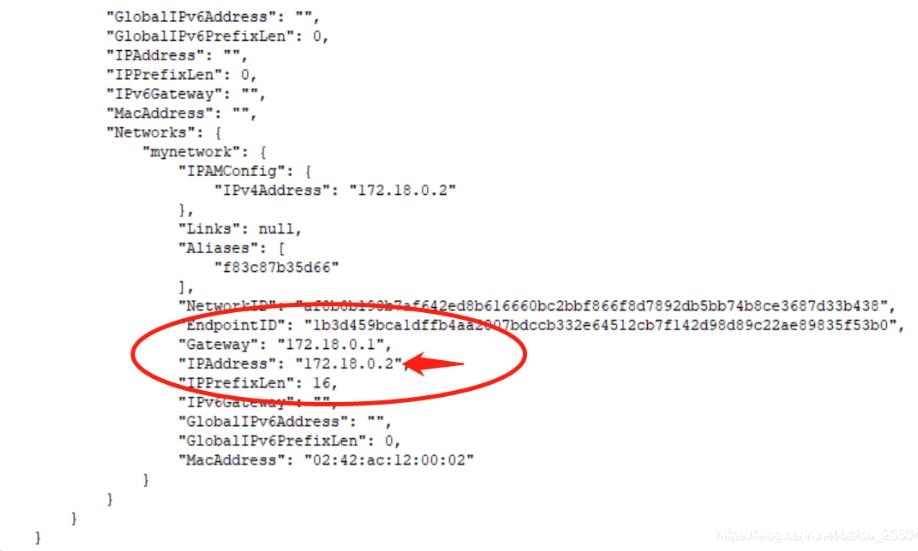
Docker每次启动容器,IP及hosts指定的操作_docker
这篇文章主要介绍了Docker每次启动容器,IP及hosts指定的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 前言 每次在使用Docker启动Hadoop集群的时候,都需要重新绑定下...
docker images本地迁移的实现_docker
这篇文章主要介绍了docker images本地迁移的实现方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在学习docker,经常遇到的一个问题是,在下载docker image的时候,...
CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
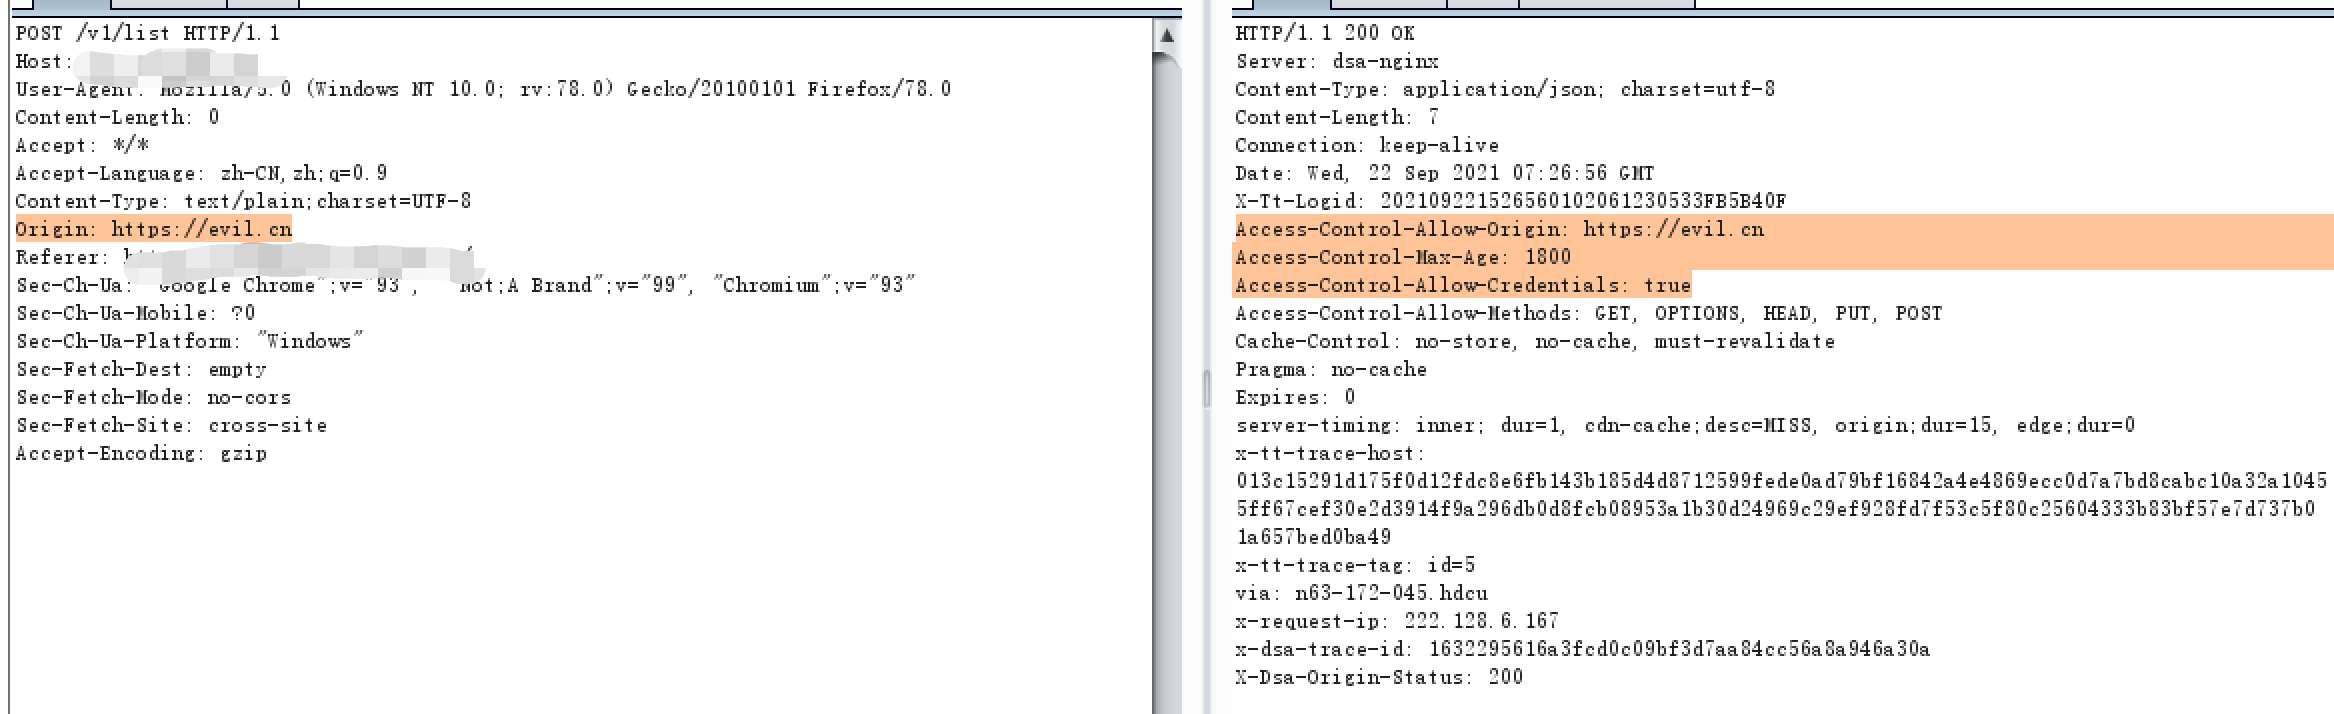
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
Ubuntu编译内核模块,内容体现系统日志中_Linux
目录1.Linux登陆界面2.编写代码3.编写Makefile文件4.编译:5.插入模块6.查看日志输出1.Linux登陆界面 1.检查当前文件目录: 通过Xshell连接Linux系统后 输入命令:ls 2. 新建code/kernel文件夹 2....
CVE-2024-3469: GP Premium <= 2.4.0 - Cross-Site Scripting
漏洞标题 CVE-2024-3469: GP Premium <= 2.4.0 - Cross-Site Scripting 漏洞描述 The GP Premium plugin for WordPress up to 2.4.0 is vulnerable to reflected XSS via the 'message&...
CVE-2022-32771: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32771: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
CVE-2022-0928: Microweber < 1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0928: Microweber < 1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability via the Type p...

