




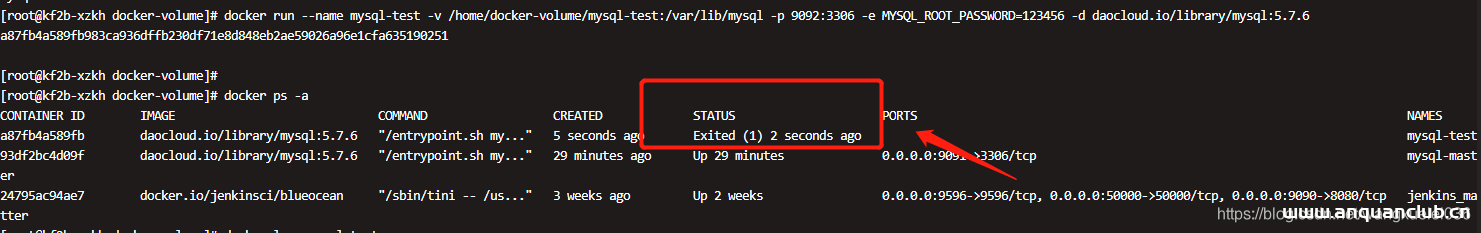
docker 查看容器日志命令的实现_docker
这篇文章主要介绍了docker 查看容器日志命令的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 为什么要看日志...

CVE-2024-3552: Web Directory Free < 1.7.0 - SQL Injection
漏洞标题 CVE-2024-3552: Web Directory Free < 1.7.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape a parameter before using it in a SQL statement via an AJAX ac...
CVE-2022-28079: College Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-28079: College Management System 1.0 - SQL Injection 漏洞描述 College Management System 1.0 contains a SQL injection vulnerability via the course code parameter. ...
CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion
漏洞标题 CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion 漏洞描述 WordPress Videos sync PDF 1.7.4 and prior does not validate the p parameter before usin...
CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...

Google和Facebook不使用Docker的原理解析_docker
这篇文章主要介绍了Google和Facebook不使用Docker的原理解析,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 写作本文的起因是我想让修改后的分布...
CVE-2023-24489: Citrix ShareFile StorageZones Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-24489: Citrix ShareFile StorageZones Controller - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability has been discovered in the customer-managed Share...
CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
谷歌云 对象存储攻防
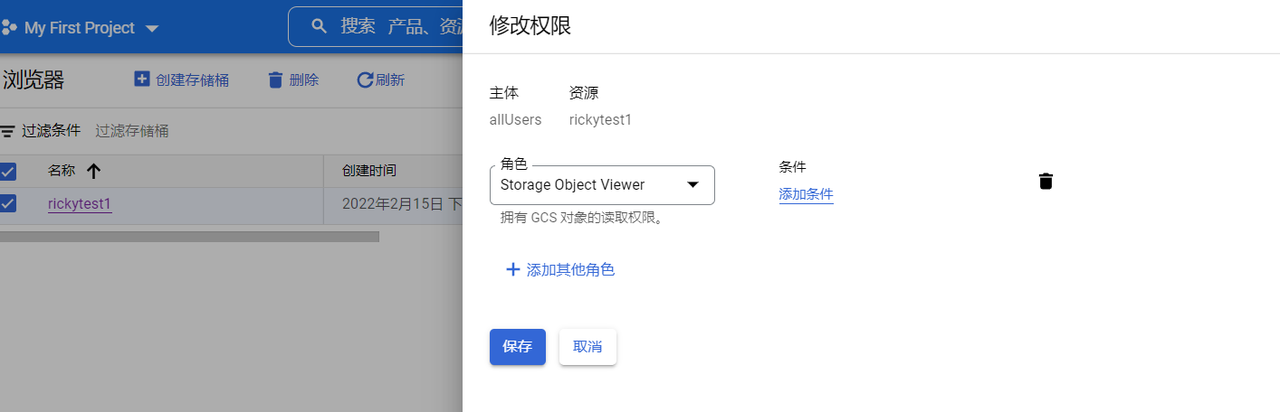
本文主要介绍谷歌云对象存储攻防的方式 1、存储桶配置错误-公开访问 当创建的存储桶配置了allUsers拥有GCS对象的读取权限时,该存储桶可以被任何用户公开访问 2、Bucket爆破 当不存在时访问会提...
Docker搭建php环境教程详解_docker
这篇文章主要介绍了Docker搭建php环境教程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 docker 安装 使用官方提供的安装脚本,安装...
CVE-2024-45591: XWiki Platform – Unauthorized Document History Access
漏洞标题 CVE-2024-45591: XWiki Platform - Unauthorized Document History Access 漏洞描述 A vulnerability in XWiki Platform's REST API allows unauthorized users to access docume...
使用YUM 安装 docker的方法步骤_docker
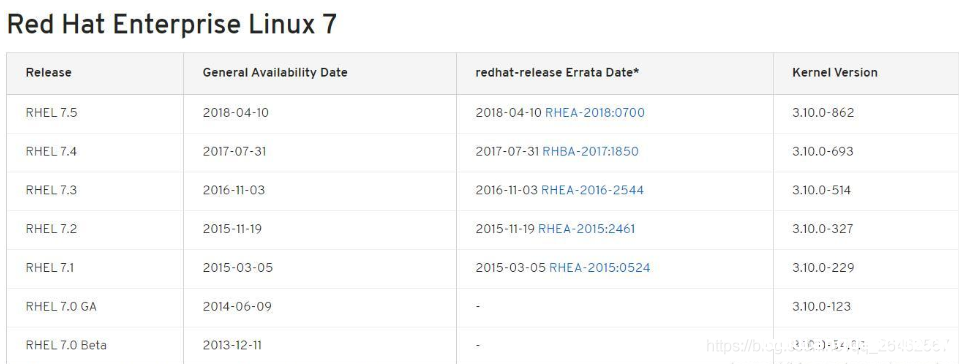
这篇文章主要介绍了使用YUM 安装 docker的方法,本文分步骤给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 如下图所示: 如果版本在Centos 7.0以上就可...
CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting
漏洞标题 CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting 漏洞描述 XWiki is vulnerable to reflected cross-site scripting (RXSS) via the rev parameter that is used in the ...
CVE-2025-1743: Pichome 2.1.0 – Arbitrary File Read
漏洞标题 CVE-2025-1743: Pichome 2.1.0 - Arbitrary File Read 漏洞描述 A vulnerability, which was classified as critical, was found in zyx0814 Pichome 2.1.0. This affects an unknown ...
CVE-2023-43472: MLFlow < 2.8.1 - Sensitive Information Disclosure
漏洞标题 CVE-2023-43472: MLFlow < 2.8.1 - Sensitive Information Disclosure 漏洞描述 An issue in MLFlow versions 2.8.1 and before allows a remote attacker to obtain sensitive inf...

