






CVE-2025-34031: Moodle Jmol Filter 6.1 – Local File Inclusion
漏洞标题 CVE-2025-34031: Moodle Jmol Filter 6.1 - Local File Inclusion 漏洞描述 Moodle Jmol Filter 6.1 is vulnerable to local file inclusion through the jsmol.php file, allowing at...
CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free
漏洞标题 CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow an ...
CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 – Local File Inclusion
漏洞标题 CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the TRAVELbook (com_travelbook) component 1.0.1 fo...
CVE-2019-10475: Jenkins build-metrics 1.3 – Cross-Site Scripting
漏洞标题 CVE-2019-10475: Jenkins build-metrics 1.3 - Cross-Site Scripting 漏洞描述 Jenkins build-metrics 1.3 is vulnerable to a reflected cross-site scripting vulnerability that al...
CVE-2025-25231: Omnissa Workspace ONE UEM – Path Traversal
漏洞标题 CVE-2025-25231: Omnissa Workspace ONE UEM - Path Traversal 漏洞描述 Omnissa Workspace ONE UEM contains a path traversal caused by crafted GET requests to restricted API en...
CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
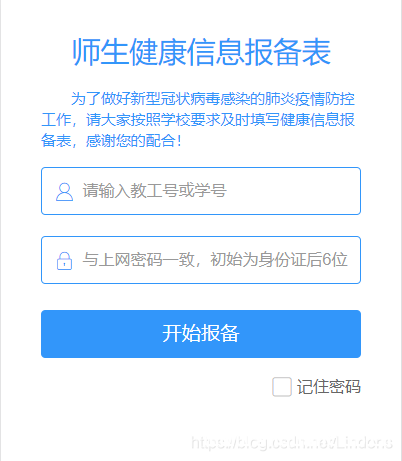
Docker+selenium实现自动化健康报备的方法_docker
这篇文章主要介绍了Docker+selenium实现自动化健康报备的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文...

bugbounty技巧聚合20210819
漏洞报告 Glovo #1264805 Reflected XSS on delivery.glovoapp.com R3 #1125143 No DMARC record at cordacon.com MTN Group #925425 CVE-2018-6389 exploitation - using scripts loader UPchi...
CVE-2025-57819: FreePBX – Remote Code Execution
漏洞标题 CVE-2025-57819: FreePBX - Remote Code Execution 漏洞描述 FreePBX 15, 16, and 17 contain a remote code execution caused by insufficiently sanitized user-supplied data in en...
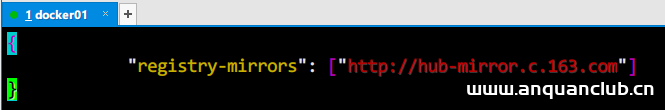
Docker 使用国内镜像仓库的方法_docker
这篇文章主要介绍了Docker 使用国内镜像仓库的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1、问题描述 由...
CVE-2020-9376: DLink dir610 credentials dump
漏洞标题 CVE-2020-9376: DLink dir610 credentials dump 漏洞描述 D-Link DIR-610 devices allow Information Disclosure via SERVICES=DEVICE.ACCOUNT%0AAUTHORIZED_GROUP=1 to getcfg.php. N...
CVE-2025-53118: Securden Unified PAM – Authentication Bypass
漏洞标题 CVE-2025-53118: Securden Unified PAM - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists which allows an unauthenticated attacker to control adm...
CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion
漏洞标题 CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion 漏洞描述 WordPress Zoomsounds plugin 6.45 and earlier allows arbitrary files, including sensitive...
CVE-2021-35587: Oracle Access Manager – Remote Code Execution
漏洞标题 CVE-2021-35587: Oracle Access Manager - Remote Code Execution 漏洞描述 The Oracle Access Manager portion of Oracle Fusion Middleware (component: OpenSSO Agent) is vulnerab...
CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion
漏洞标题 CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion 漏洞描述 WordPress Zoomsounds plugin 6.45 and earlier allows arbitrary files, including sensitive...
CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion
漏洞标题 CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion 漏洞描述 WordPress Zoomsounds plugin 6.45 and earlier allows arbitrary files, including sensitive...

