





CVE-2020-14179: Atlassian Jira Server/Data Center <8.5.8/8.6.0 - 8.11.1 - Information Disclosure
漏洞标题 CVE-2020-14179: Atlassian Jira Server/Data Center <8.5.8/8.6.0 - 8.11.1 - Information Disclosure 漏洞描述 Atlassian Jira Server and Data Center before 8.5.8 and 8.6.0 t...
CVE-2018-11784: Apache Tomcat – Open Redirect
漏洞标题 CVE-2018-11784: Apache Tomcat - Open Redirect 漏洞描述 Apache Tomcat versions prior to 9.0.12, 8.5.34, and 7.0.91 are prone to an open-redirection vulnerability because it...
CVE-2004-2687: Distccd v1 – Remote Code Execution
漏洞标题 CVE-2004-2687: Distccd v1 - Remote Code Execution 漏洞描述 distcc 2.x, as used in XCode 1.5 and others, when not configured to restrict access to the server port, allows r...
CVE-2021-31682: WebCTRL OEM <= 6.5 - Cross-Site Scripting
漏洞标题 CVE-2021-31682: WebCTRL OEM <= 6.5 - Cross-Site Scripting 漏洞描述 WebCTRL OEM 6.5 and prior is susceptible to a cross-site scripting vulnerability because the login po...
CVE-2018-9206: Blueimp jQuery-File-Upload v9.22.0 – Unrestricted File Upload
漏洞标题 CVE-2018-9206: Blueimp jQuery-File-Upload v9.22.0 - Unrestricted File Upload 漏洞描述 Blueimp jQuery-File-Upload v9.22.0 contains an unauthenticated arbitrary file upload ...
CVE-2020-2036: Palo Alto Networks PAN-OS Web Interface – Cross Site-Scripting
漏洞标题 CVE-2020-2036: Palo Alto Networks PAN-OS Web Interface - Cross Site-Scripting 漏洞描述 PAN-OS management web interface is vulnerable to reflected cross-site scripting. A r...
CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
CVE-2016-15042: WordPress Frontend File Manager < 4.0 & N-Media Post Frontend < 1.1 - Arbitrary File Upload
漏洞标题 CVE-2016-15042: WordPress Frontend File Manager < 4.0 & N-Media Post Frontend < 1.1 - Arbitrary File Upload 漏洞描述 The Frontend File Manager plugin (<4.0) a...
CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure
漏洞标题 CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure 漏洞描述 WordPress Visual Form Builder plugin before 3.0.8 contains a information disclosur...
CVE-2023-3077: MStore API < 3.9.8 - SQL Injection
漏洞标题 CVE-2023-3077: MStore API < 3.9.8 - SQL Injection 漏洞描述 The MStore API WordPress plugin before 3.9.8 is vulnerable to Blind SQL injection via the product_id paramete...
CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload
漏洞标题 CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload 漏洞描述 The Adning Advertising plugin for WordPress versions below 1.5.6 is vulnera...
CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
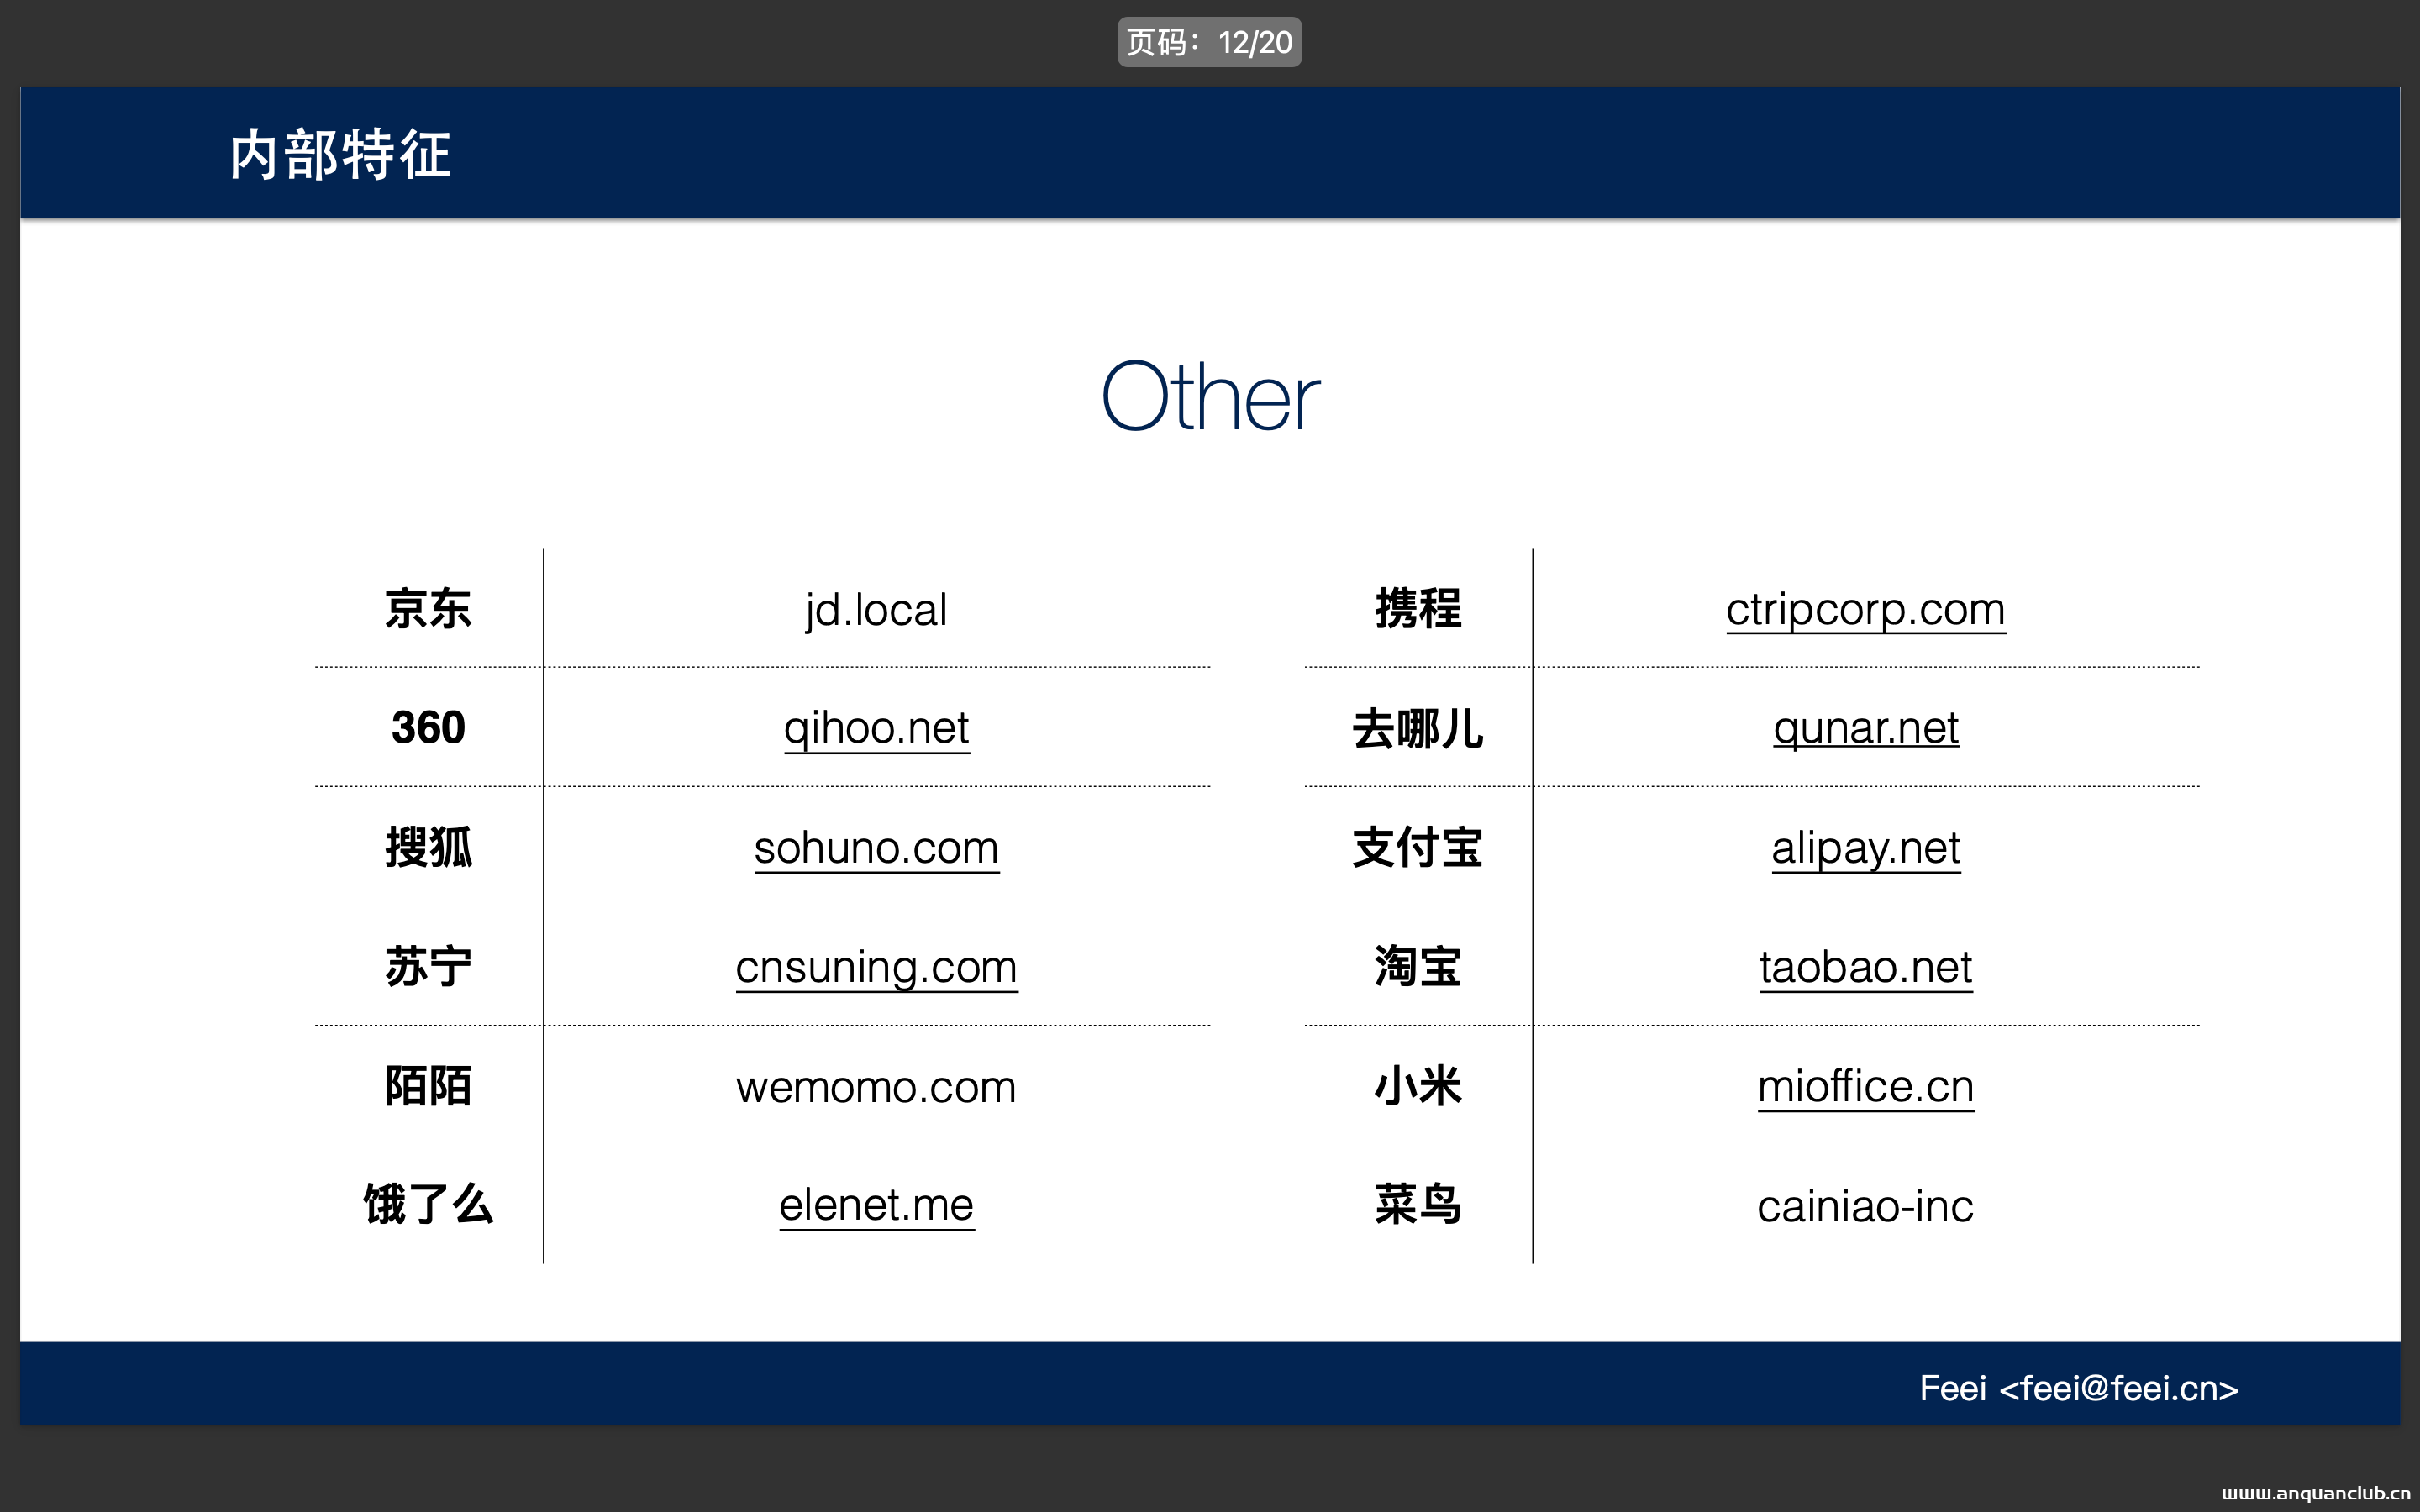
Github敏感信息泄露监控
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnT1iWn0b2P1uGE5H4q1jVve http://github.com/FeeiCN/GSIL/wiki
CVE-2023-43326: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43326: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in multiple url of mooSocial v3.1.8 which allo...
CVE-2022-42747: CandidATS 3.0.0 – Cross-Site Scripting.
漏洞标题 CVE-2022-42747: CandidATS 3.0.0 - Cross-Site Scripting. 漏洞描述 CandidATS 3.0.0 contains a cross-site scripting vulnerability via the sortBy parameter of the ajax.php res...

