





CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
CVE-2025-49113: Roundcube Webmail – Remote Code Execution
漏洞标题 CVE-2025-49113: Roundcube Webmail - Remote Code Execution 漏洞描述 Roundcube Webmail before 1.5.10 and 1.6.x before 1.6.11 allows remote code execution by authenticated us...
CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets
漏洞标题 CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets 漏洞描述 Adobe ColdFusion versions 2023.5 (and earlier) and 2021.11 (and earlier) are affected by an Deserial...
CVE-2020-2883: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2883: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core). S...
CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
CVE-2024-9989: Crypto <= 2.15 - Authentication Bypass
漏洞标题 CVE-2024-9989: Crypto <= 2.15 - Authentication Bypass 漏洞描述 The Crypto plugin for WordPress is vulnerable to authentication bypass in versions up to, and including, ...
CVE-2019-20183: Simple Employee Records System 1.0 – Unrestricted File Upload
漏洞标题 CVE-2019-20183: Simple Employee Records System 1.0 - Unrestricted File Upload 漏洞描述 Simple Employee Records System 1.0 contains an arbitrary file upload vulnerability d...
CVE-2021-4462: Employee Records System 1.0 – Unauthenticated File Upload RCE
漏洞标题 CVE-2021-4462: Employee Records System 1.0 - Unauthenticated File Upload RCE 漏洞描述 Employee Records System version 1.0 contains an unrestricted file upload vulnerabilit...
CVE-2018-0127: Cisco RV132W/RV134W Router – Information Disclosure
漏洞标题 CVE-2018-0127: Cisco RV132W/RV134W Router - Information Disclosure 漏洞描述 Cisco RV132W ADSL2+ Wireless-N VPN Routers and Cisco RV134W VDSL2 Wireless-AC VPN Routers could...
CVE-2010-4239: Tiki Wiki CMS Groupware 5.2 – Local File Inclusion
漏洞标题 CVE-2010-4239: Tiki Wiki CMS Groupware 5.2 - Local File Inclusion 漏洞描述 Tiki Wiki CMS Groupware 5.2 is susceptible to a local file inclusion vulnerability. PoC代码
CVE-2010-4977: Joomla! Component Canteen 1.0 – Local File Inclusion
漏洞标题 CVE-2010-4977: Joomla! Component Canteen 1.0 - Local File Inclusion 漏洞描述 A SQL injection vulnerability in menu.php in the Canteen (com_canteen) component 1.0 for Jooml...
CVE-2022-1221: WordPress Gwyn’s Imagemap Selector <=0.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-1221: WordPress Gwyn's Imagemap Selector <=0.3.3 - Cross-Site Scripting 漏洞描述 Wordpress Gwyn's Imagemap Selector plugin 0.3.3 and prior contains a...
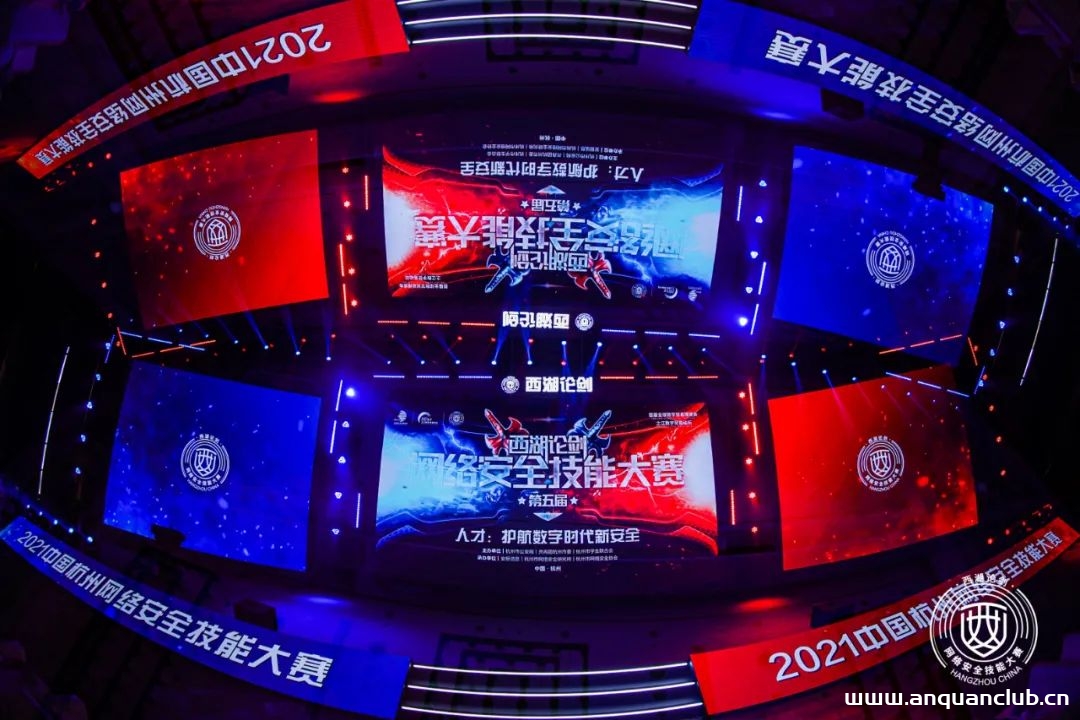
西湖论剑·第五届中国杭州网络安全技能大赛决赛正式启动
网络空间的竞争,归根结底是人才的竞争。3月11日,西湖论剑·第五届中国杭州网络安全技能大赛决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州...
CVE-2022-29299: SolarView Compact 6.00 – ‘time_begin’ Cross-Site Scripting
漏洞标题 CVE-2022-29299: SolarView Compact 6.00 - 'time_begin' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability ...
CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...
CVE-2023-20888: VMware Aria Operations for Networks – Remote Code Execution
漏洞标题 CVE-2023-20888: VMware Aria Operations for Networks - Remote Code Execution 漏洞描述 Aria Operations for Networks contains an authenticated deserialization vulnerability. ...

