






CVE-2017-11586: FineCMS <5.0.9 - Open Redirect
漏洞标题 CVE-2017-11586: FineCMS <5.0.9 - Open Redirect 漏洞描述 FineCMS 5.0.9 contains an open redirect vulnerability via the url parameter in a sync action. An attacker can re...
CVE-2017-11586: FineCMS <5.0.9 - Open Redirect
漏洞标题 CVE-2017-11586: FineCMS <5.0.9 - Open Redirect 漏洞描述 FineCMS 5.0.9 contains an open redirect vulnerability via the url parameter in a sync action. An attacker can re...
CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
Cacti CVE-2023-39361 SQL注入漏洞
漏洞标题 Cacti CVE-2023-39361 SQL注入漏洞 漏洞描述 Cacti CVE-2023-39361 SQL注入漏洞 日期: 2024-02-07 | 影响软件: Cacti | PoC代码 暂无
CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
Cacti CVE-2023-39361 SQL注入漏洞
漏洞标题 Cacti CVE-2023-39361 SQL注入漏洞 漏洞描述 Cacti CVE-2023-39361 SQL注入漏洞 日期: 2024-02-07 | 影响软件: Cacti | PoC代码 暂无
CVE-2020-15050: Suprema BioStar <2.8.2 - Local File Inclusion
漏洞标题 CVE-2020-15050: Suprema BioStar <2.8.2 - Local File Inclusion 漏洞描述 Suprema BioStar before 2.8.2 Video Extension allows remote attackers can read arbitrary files fro...
Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198)
漏洞标题 Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198) 漏洞描述 Cisco IOS XE 是一个开放灵活的操作系统,针对未来的工作进行了优化。作为适用于企业有线和无线接入、聚合...
Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass
漏洞标题 CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass 漏洞描述 Dispatcher before 4.1.5 in Adobe Experience Manager 5.6.1, 6.0.0, and 6.1.0 does not properly implemen...
CVE-2008-1547: Microsoft OWA Exchange Server 2003 – ‘redir.asp’ Open Redirection
漏洞标题 CVE-2008-1547: Microsoft OWA Exchange Server 2003 - 'redir.asp' Open Redirection 漏洞描述 Open redirect vulnerability in exchweb/bin/redir.asp in Microsoft Outlo...
CVE-2023-4116: PHPJabbers Taxi Booking 2.0 – Cross Site Scripting
漏洞标题 CVE-2023-4116: PHPJabbers Taxi Booking 2.0 - Cross Site Scripting 漏洞描述 A vulnerability classified as problematic was found in PHP Jabbers Taxi Booking 2.0. Affected by...
威胁情报获取(网盘)
通过企业名+关键词的方法进行排查,常见关键词有:合同,设计图纸,身份证,通讯录,花名册,报表,投标文件,入职等。 情报提交时说明网盘链接和截图,方便厂商排查即可。 推荐几个本人常用的...
CVE-2025-31131: Yeswiki < 4.5.2 - Unauthenticated Path Traversal
漏洞标题 CVE-2025-31131: Yeswiki < 4.5.2 - Unauthenticated Path Traversal 漏洞描述 YesWiki is a wiki system written in PHP. The squelette parameter is vulnerable to path travers...
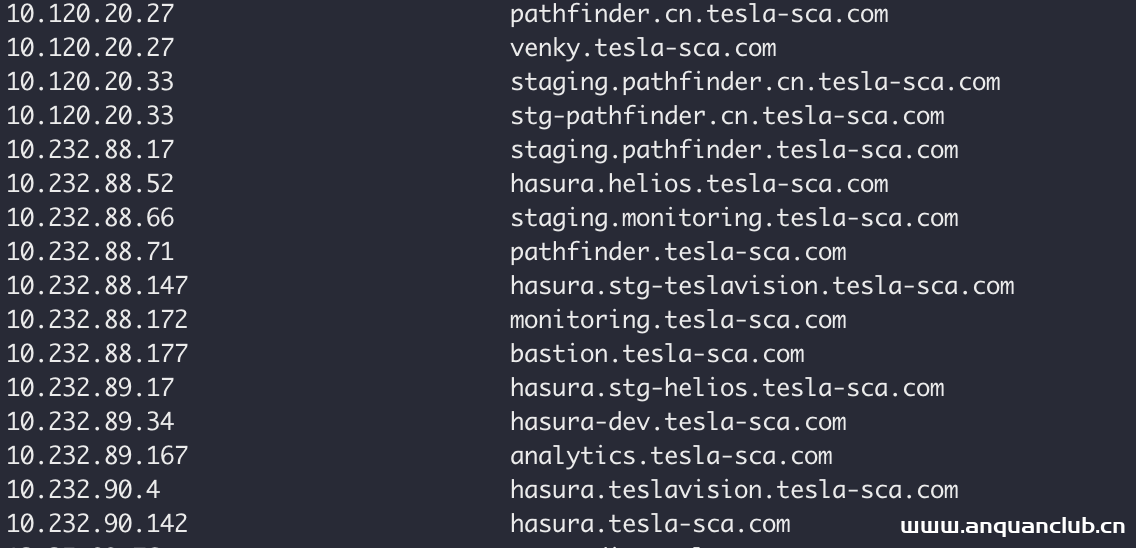
【今日思考题】当我们遇到解析到内网IP的域名的时候,可以干什么?
思考题?:当我们遇到这些解析到内网IP的域名的时候,可以干什么? 提示1: 可参考【搬运工】版块帖子 http://zone.huoxian.cn/t/porter?sort=newest 文字来源于- 火线 Zone-云安全社区,安全小天...

