





docker容器间跨宿主机通信-基于overlay的实现方法_docker
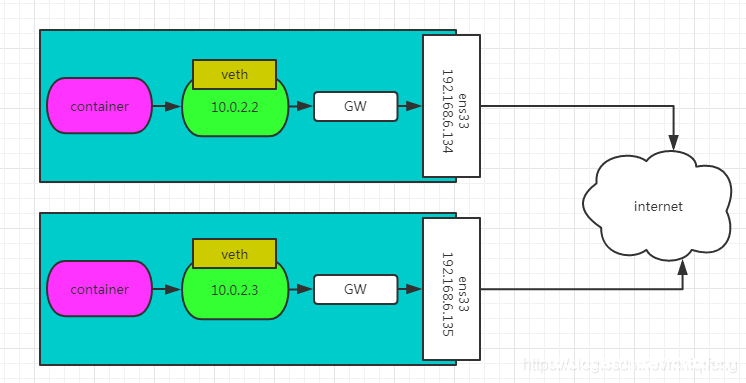
这篇文章主要介绍了docker容器间跨宿主机通信-基于overlay的实现方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 overlay网络解析 内置跨主机...

CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
CVE-2021-27909: Mautic <3.3.4 - Cross-Site Scripting
漏洞标题 CVE-2021-27909: Mautic <3.3.4 - Cross-Site Scripting 漏洞描述 Mautic before 3.3.4 contains a cross-site scripting vulnerability on the password reset page in the bundle...
CVE-2019-14251: T24 Web Server – Local File Inclusion
漏洞标题 CVE-2019-14251: T24 Web Server - Local File Inclusion 漏洞描述 T24 web server is vulnerable to unauthenticated local file inclusion that permits an attacker to exfiltrate ...
CVE-2018-15917: Jorani Leave Management System 0.6.5 – Cross-Site Scripting
漏洞标题 CVE-2018-15917: Jorani Leave Management System 0.6.5 - Cross-Site Scripting 漏洞描述 Persistent cross-site scripting (XSS) issues in Jorani 0.6.5 allow remote attackers to...
CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery
漏洞标题 CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery 漏洞描述 SSRF vulnerability exists in osTicket before 1.14.3, allowing an attacker to add malicious file...
CVE-2021-40661: IND780 – Local File Inclusion
漏洞标题 CVE-2021-40661: IND780 - Local File Inclusion 漏洞描述 IND780 Advanced Weighing Terminals Build 8.0.07 March 19, 2018 (SS Label 'IND780_8.0.07'), Version 7.2.10 ...

docker容器中无法获取宿主机hostname的解决方案_docker
这篇文章主要介绍了docker容器中无法获取宿主机hostname的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在nodejs环境中测试通过,其它语言同理,只需要使用获取...
CVE-2019-12985: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12985: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the ping function in Diagnosti...
BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474)
漏洞标题 BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474) 漏洞描述 BackupBuddy 是WordPress一款备份迁移插件。BackupBuddy 8.5.8.0 - 8.7.4.1版本存在本地文件包含漏洞,攻击者可以利用...
CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...
CVE-2019-19824: TOTOLINK Realtek SD Routers – Remote Command Injection
漏洞标题 CVE-2019-19824: TOTOLINK Realtek SD Routers - Remote Command Injection 漏洞描述 TOTOLINK Realtek SDK based routers may allow an authenticated attacker to execute arbitrary...
CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
CVE-2021-25299: Nagios XI 5.7.5 – Cross-Site Scripting
漏洞标题 CVE-2021-25299: Nagios XI 5.7.5 - Cross-Site Scripting 漏洞描述 Nagios XI 5.7.5 contains a cross-site scripting vulnerability in the file /usr/local/nagiosxi/html/admin/ss...
CVE-2023-2732: MStore API <= 3.9.2 - Authentication Bypass
漏洞标题 CVE-2023-2732: MStore API <= 3.9.2 - Authentication Bypass 漏洞描述 The MStore API plugin for WordPress is vulnerable to authentication bypass in versions up to, and in...

