





CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure
漏洞标题 CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure 漏洞描述 The Trinity Audio Text to Speech AI audio player to convert content into audio plugin for WordPre...
CVE-2025-4009: Evertz SDVN 3080ipx-10G – Unauthenticated Arbitrary Command Injection
漏洞标题 CVE-2025-4009: Evertz SDVN 3080ipx-10G - Unauthenticated Arbitrary Command Injection 漏洞描述 The Evertz SDVN 3080ipx-10G is a High Bandwidth Ethernet Switching Fabric for...
CVE-2012-6499: WordPress Plugin Age Verification v0.4 – Open Redirect
漏洞标题 CVE-2012-6499: WordPress Plugin Age Verification v0.4 - Open Redirect 漏洞描述 Open redirect vulnerability in age-verification.php in the Age Verification plugin 0.4 and e...
CVE-2025-26793: FREEDOM Administration – Default Login
漏洞标题 CVE-2025-26793: FREEDOM Administration - Default Login 漏洞描述 The Web GUI configuration panel of Hirsch (formerly Identiv and Viscount) Enterphone MESH through 2024 ship...
Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965)
漏洞标题 Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965) 漏洞描述 S2-012中,包含特制请求参数的请求可用于将任意 OGNL代码注入属性,然后用作重定向地址的请求参数,这将导致进一步...
CVE-2025-61884: Oracle E-Business Suite – Server-Side Request Forgery
漏洞标题 CVE-2025-61884: Oracle E-Business Suite - Server-Side Request Forgery 漏洞描述 Vulnerability in the Oracle Configurator product of Oracle E-Business Suite (component: Runt...
CVE-2025-49706: Microsoft SharePoint Server – Authentication Bypass
漏洞标题 CVE-2025-49706: Microsoft SharePoint Server - Authentication Bypass 漏洞描述 Improper authentication in Microsoft Office SharePoint allows an unauthorized attacker to perf...
CVE-2025-34031: Moodle Jmol Filter 6.1 – Local File Inclusion
漏洞标题 CVE-2025-34031: Moodle Jmol Filter 6.1 - Local File Inclusion 漏洞描述 Moodle Jmol Filter 6.1 is vulnerable to local file inclusion through the jsmol.php file, allowing at...
CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 – Local File Inclusion
漏洞标题 CVE-2010-1535: Joomla! Component TRAVELbook 1.0.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the TRAVELbook (com_travelbook) component 1.0.1 fo...
CVE-2019-10475: Jenkins build-metrics 1.3 – Cross-Site Scripting
漏洞标题 CVE-2019-10475: Jenkins build-metrics 1.3 - Cross-Site Scripting 漏洞描述 Jenkins build-metrics 1.3 is vulnerable to a reflected cross-site scripting vulnerability that al...
CVE-2025-25231: Omnissa Workspace ONE UEM – Path Traversal
漏洞标题 CVE-2025-25231: Omnissa Workspace ONE UEM - Path Traversal 漏洞描述 Omnissa Workspace ONE UEM contains a path traversal caused by crafted GET requests to restricted API en...
CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
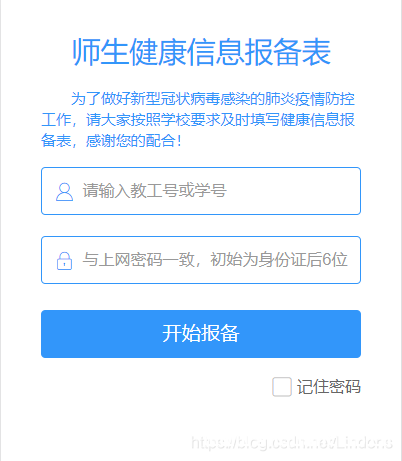
Docker+selenium实现自动化健康报备的方法_docker
这篇文章主要介绍了Docker+selenium实现自动化健康报备的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文...

bugbounty技巧聚合20210819
漏洞报告 Glovo #1264805 Reflected XSS on delivery.glovoapp.com R3 #1125143 No DMARC record at cordacon.com MTN Group #925425 CVE-2018-6389 exploitation - using scripts loader UPchi...
CVE-2025-57819: FreePBX – Remote Code Execution
漏洞标题 CVE-2025-57819: FreePBX - Remote Code Execution 漏洞描述 FreePBX 15, 16, and 17 contain a remote code execution caused by insufficiently sanitized user-supplied data in en...
CVE-2020-9376: DLink dir610 credentials dump
漏洞标题 CVE-2020-9376: DLink dir610 credentials dump 漏洞描述 D-Link DIR-610 devices allow Information Disclosure via SERVICES=DEVICE.ACCOUNT%0AAUTHORIZED_GROUP=1 to getcfg.php. N...

