





CVE-2023-39676: PrestaShop fieldpopupnewsletter Module – Cross Site Scripting
漏洞标题 CVE-2023-39676: PrestaShop fieldpopupnewsletter Module - Cross Site Scripting 漏洞描述 Fieldpopupnewsletter Prestashop Module v1.0.0 was discovered to contain a reflected ...
CVE-2023-48728: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2023-48728: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 A reflected XSS vulnerability exists in the functiongetOpenGraph videoName functionality of WWBN AVideo 11...
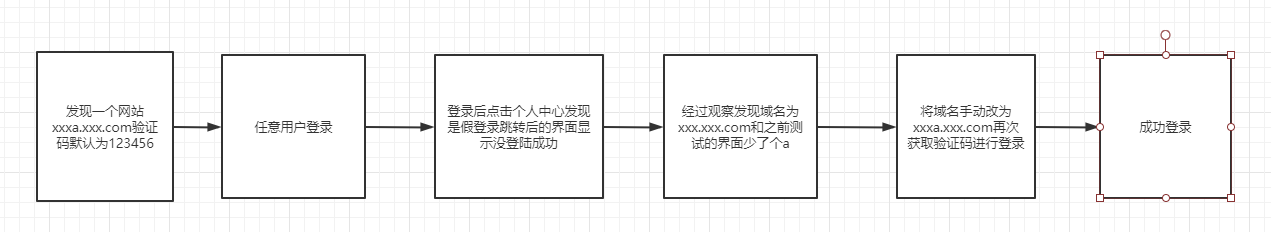
一次奇葩的任意用户登录
在安全小天地测试某src时发现一个界面,域名为xxxa.xxx.com,是一个登录界面,发现该界面支持使用手机号登录以及注册功能,测试后发现该网站使用的短信验证码为123456 因此用脚趾头都能想出来的...
CVE-2023-37679: NextGen Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-37679: NextGen Mirth Connect - Remote Code Execution 漏洞描述 Mirth Connect, by NextGen HealthCare, is an open source data integration platform widely used by hea...
Conti内部聊天记录暴露勒索软件团伙工作日常
在办公室或者远程工作,人力资源团队具有严格的招聘流程,还有绩效评估、职业发展和奖金,乍一听像是任何一个普通正规的软件开发团队。但这里要说的不是一家软件公司,而是Conti,最知名的勒索...
CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
CVE-2021-37292: KevinLAB BEMS (Building Energy Management System) – Backdoor Account
漏洞标题 CVE-2021-37292: KevinLAB BEMS (Building Energy Management System) - Backdoor Account 漏洞描述 KevinLAB BEMS has an undocumented backdoor account, and these sets of credent...
CVE-2025-44177: White Star Software ProTop – Directory Traversal
漏洞标题 CVE-2025-44177: White Star Software ProTop - Directory Traversal 漏洞描述 A directory traversal vulnerability was discovered in White Star Software Protop version 4.4.2-20...
CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....
简单的细节处越权漏洞
在挖(捡)src的过程中,遇到一个视频制作教学类的站点,尝试一波信息收集后没什么太大收获,就开始尝试对网站的功能处进行测试,用自己的账号登录后挨个查看网站内容的时候,发现一个模块无权...

Nginx的rewrite模块详解_nginx
这篇文章主要介绍了Nginx的rewrite模块详解,有感兴趣的同学可以研究下 rewrite模块即ngx_http_rewrite_module模块,主要功能是改写请求URI,是Nginx默认安装的模块。rewrite模块会根据PCRE正则...
CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection
漏洞标题 CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection 漏洞描述 WordPress Google Maps plugin before 7.11.18 contains a SQL injection vulnerability. The plugin i...
CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
CVE-2023-34993: Fortinet FortiWLM Unauthenticated Command Injection Vulnerability
漏洞标题 CVE-2023-34993: Fortinet FortiWLM Unauthenticated Command Injection Vulnerability 漏洞描述 A improper neutralization of special elements used in an os command ('os co...
Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
(CVE-2018-25114) osCommerce Online Merchant 2.3.4.1 远程代码执行漏洞
漏洞标题 (CVE-2018-25114) osCommerce Online Merchant 2.3.4.1 远程代码执行漏洞 漏洞描述 (CVE-2018-25114) osCommerce Online Merchant 2.3.4.1 远程代码执行漏洞 PoC代码 暂无

