




运行中的docker容器端口映射如何修改详解_docker
这篇文章主要给大家介绍了关于运行中的docker容器端口映射如何修改的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...

CVE-2022-47966: ManageEngine – Remote Command Execution
漏洞标题 CVE-2022-47966: ManageEngine - Remote Command Execution 漏洞描述 Multiple Zoho ManageEngine on-premise products, such as ServiceDesk Plus through 14003, allow remote code ...
CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware – SQL Injection
漏洞标题 CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware - SQL Injection 漏洞描述 NETGEAR ProSafe SSL VPN multiple firmware versions were discovered to contain a SQL injection vul...
CVE-2022-31846: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31846: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in the live_mfg.shtml page...
CVE-2022-0968: Microweber <1.2.12 - Integer Overflow
漏洞标题 CVE-2022-0968: Microweber <1.2.12 - Integer Overflow 漏洞描述 Microweber before 1.2.12 is susceptible to integer overflow. The application allows large characters to in...
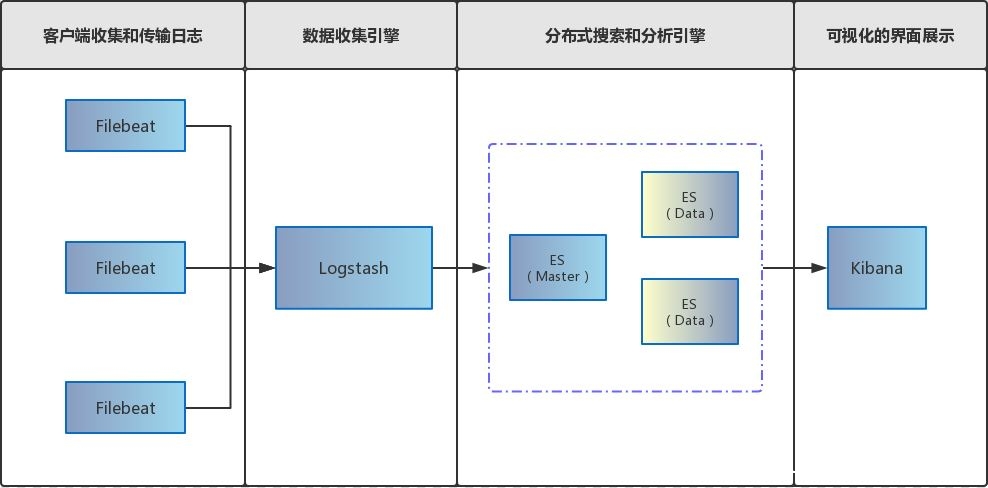
Docker Compose一键ELK部署的方法实现_docker
这篇文章主要介绍了Docker Compose一键ELK部署的方法实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 安装 ...
CVE-2022-31161: Roxy-WI – Remote Code Execution
漏洞标题 CVE-2022-31161: Roxy-WI - Remote Code Execution 漏洞描述 Roxy-WI before 6.1.1.0 is susceptible to remote code execution. System commands can be run remotely via the delcer...
Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
CVE-2022-36537: ZK Framework – Information Disclosure
漏洞标题 CVE-2022-36537: ZK Framework - Information Disclosure 漏洞描述 ZK Framework 9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 and 8.6.4.1 is susceptible to information disclosure. An attac...
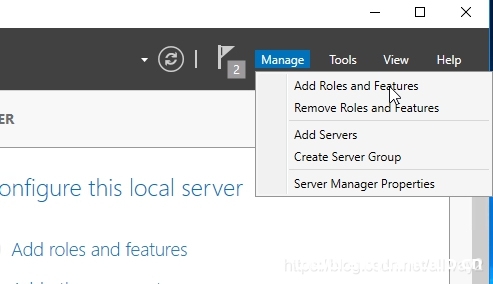
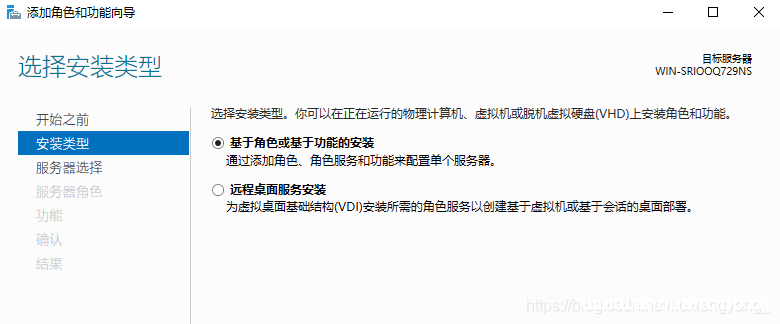
Windows Server 2016快速入门部署远程桌面服务的详细图文步骤_win服务器
这篇文章主要介绍了Windows Server 2016快速入门部署远程桌面服务的详细图文步骤,需要的朋友可以参考下 现在2016服务器比win2008与2012支持多站点https服务,下面安全小天地小编就为大家分享一...
Windows Server 2016远程桌面服务配置和授权激活(2个用户)_win服务器
Server 2016默认远程桌面连接数是2个用户,如果多余两个用户进行远程桌面连接时,系统就会提示超过连接数,可以通过添加远程桌面授权解决 Server 2016默认远程桌面连接数是2个用户,如果多余两...
CVE-2022-2373: WordPress Simply Schedule Appointments <1.5.7.7 - Information Disclosure
漏洞标题 CVE-2022-2373: WordPress Simply Schedule Appointments <1.5.7.7 - Information Disclosure 漏洞描述 WordPress Simply Schedule Appointments plugin before 1.5.7.7 is suscept...
CVE-2022-38817: Dapr Dashboard 0.1.0-0.10.0 – Improper Access Control
漏洞标题 CVE-2022-38817: Dapr Dashboard 0.1.0-0.10.0 - Improper Access Control 漏洞描述 Dapr Dashboard 0.1.0 through 0.10.0 is susceptible to improper access control. An attacker c...
CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
CVE-2022-3506: WordPress Related Posts <2.1.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-3506: WordPress Related Posts <2.1.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Related Posts plugin prior to 2.1.3 contains a cross-site scripting vulne...
(CVE-2022-0954) Microweber 权限控制不当漏洞
漏洞标题 (CVE-2022-0954) Microweber 权限控制不当漏洞 漏洞描述 (CVE-2022-0954) Microweber 权限控制不当漏洞 PoC代码 暂无

