





CVE-2022-23808: phpMyAdmin < 5.1.2 - Cross-Site Scripting
漏洞标题 CVE-2022-23808: phpMyAdmin < 5.1.2 - Cross-Site Scripting 漏洞描述 An issue was discovered in phpMyAdmin 5.1 before 5.1.2 that could allow an attacker to inject malicio...
CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
Argo CD未经身份验证访问敏感设置(CVE-2024-37152)
漏洞标题 Argo CD未经身份验证访问敏感设置(CVE-2024-37152) 漏洞描述 Argo CD 是用于 Kubernetes 的声明式 GitOps 持续交付工具。该漏洞允许未经身份验证访问 /api/v1/settings端点公开的敏感...
CVE-2023-43325: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43325: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the data[redirect_url] parameter on user lo...
CVE-2010-1491: Joomla! Component MMS Blog 2.3.0 – Local File Inclusion
漏洞标题 CVE-2010-1491: Joomla! Component MMS Blog 2.3.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the MMS Blog (com_mmsblog) component 2.3.0 for Jooml...
CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery
漏洞标题 CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery 漏洞描述 WordPress Like Button Rating plugin before 2.6.32 is susceptible to server-s...
CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion
漏洞标题 CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion 漏洞描述 WordPress Plugin WP Payeezy Pay is prone to a local file inclusion vulnerability because it...
CVE-2025-49596: MCP Inspector < 0.14.0 UnauthenticatedRemote Code Execution
漏洞标题 CVE-2025-49596: MCP Inspector < 0.14.0 UnauthenticatedRemote Code Execution 漏洞描述 The MCP inspector is a developer tool for testing and debugging MCP servers. Versio...
CVE-2023-6380: OpenCms 14 & 15 – Open Redirect
漏洞标题 CVE-2023-6380: OpenCms 14 & 15 - Open Redirect 漏洞描述 Open redirect vulnerability has been found in the Open CMS product affecting versions 14 and 15 of the 'Me...
周杰伦价值百万元的NFT被盗
4月1日,著名歌手周杰伦在社交媒体Instagram上发文称自己的NFT因钓鱼网站被盗,这天是愚人节,不过周杰伦强调说这不是什么愚人节玩笑,随后此事引发了大量关注。那么NFT是什么呢?NFT全称为Non-...
CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...

惊!!!一个网站惊现三个漏洞
又到周五了,摸着摸着就又是一周。 开局直接三个系统?不管点哪里都是同样的功能.....真** 瞄了一眼全部存在的功能点,登陆接口、注册接口、上传接口(删除??接口) 任意文件删除: 上传功能...
CVE-2025-9985: Featured Image from URL (FIFU) <= 5.2.7 - Unauthenticated Information Exposure via Log File
漏洞标题 CVE-2025-9985: Featured Image from URL (FIFU) <= 5.2.7 - Unauthenticated Information Exposure via Log File 漏洞描述 The Featured Image from URL (FIFU) plugin for WordPr...
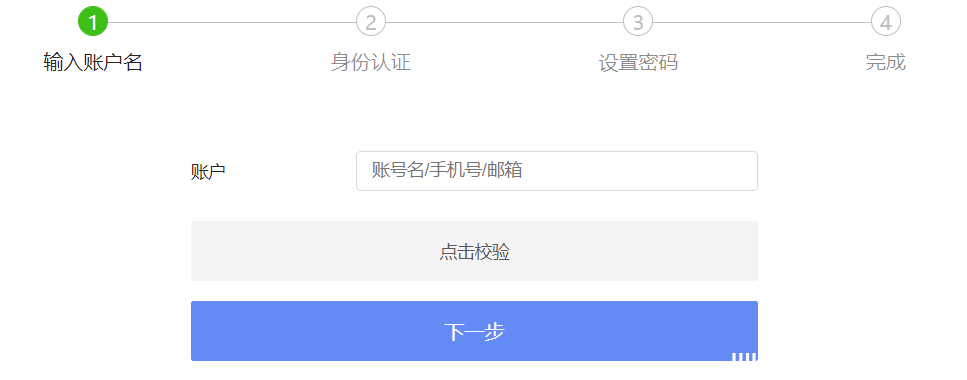
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
CVE-2025-2710: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2710: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the flag paramet...

