





CVE-2022-0349: WordPress NotificationX <2.3.9 - SQL Injection
漏洞标题 CVE-2022-0349: WordPress NotificationX <2.3.9 - SQL Injection 漏洞描述 WordPress NotificationX plugin prior to 2.3.9 contains a SQL injection vulnerability. The plugin ...
CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect
漏洞标题 CVE-2022-29272: Nagios XI <5.8.5 - Open Redirect 漏洞描述 Nagios XI through 5.8.5 contains an open redirect vulnerability in the login function. An attacker can redirec...
CData Sync CVE-2024-31851 路径遍历漏洞
漏洞标题 CData Sync CVE-2024-31851 路径遍历漏洞 漏洞描述 CData sync存在路径遍历漏洞,此漏洞是由于/ui/接口对用户的请求验证不当造成的。 PoC代码 暂无
CVE-2019-7139: Magento – SQL Injection
漏洞标题 CVE-2019-7139: Magento - SQL Injection 漏洞描述 An unauthenticated user can execute SQL statements that allow arbitrary read access to the underlying database, which cause...
CVE-2024-28253: OpenMetaData – SpEL Injection in PUT /api/v1/policies
漏洞标题 CVE-2024-28253: OpenMetaData - SpEL Injection in PUT /api/v1/policies 漏洞描述 OpenMetadata is a unified platform for discovery, observability, and governance powered by a...
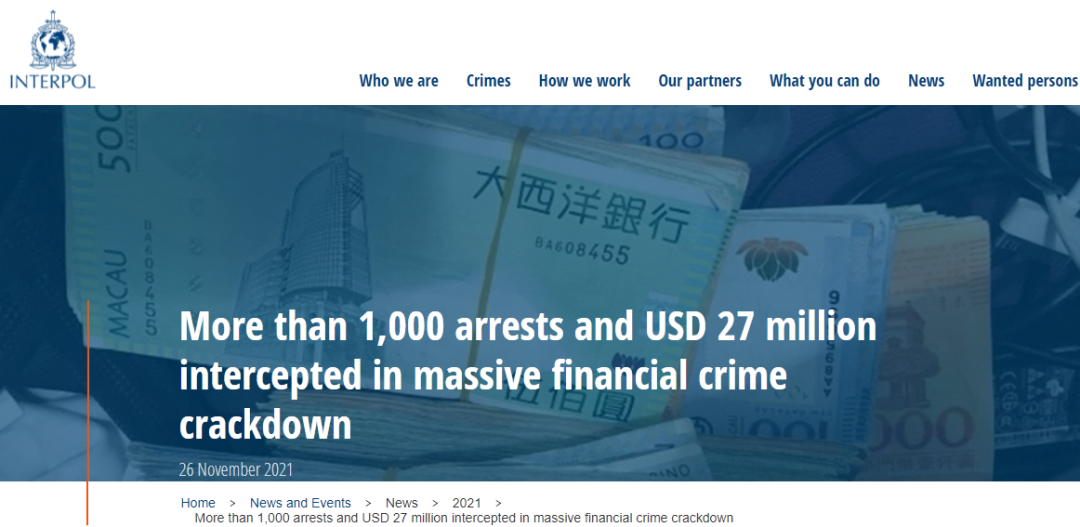
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...

解决docker images 镜像消失的问题_docker
这篇文章主要介绍了解决docker images 镜像消失的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、50,93存在镜像消失情况 [root@h50 /]# df -h 文件系统 容量 已用 ...
(CVE-2024-22120) Zabbix服务器 命令注入漏洞
漏洞标题 (CVE-2024-22120) Zabbix服务器 命令注入漏洞 漏洞描述 (CVE-2024-22120) Zabbix服务器 命令注入漏洞 PoC代码 暂无
CVE-2023-40755: PHPJabbers Callback Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40755: PHPJabbers Callback Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "theme" parameter of p...
CVE-2024-1183: Gradio – Server Side Request Forgery
漏洞标题 CVE-2024-1183: Gradio - Server Side Request Forgery 漏洞描述 An SSRF (Server-Side Request Forgery) vulnerability exists in the gradio-app/gradio repository, allowing attac...
Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
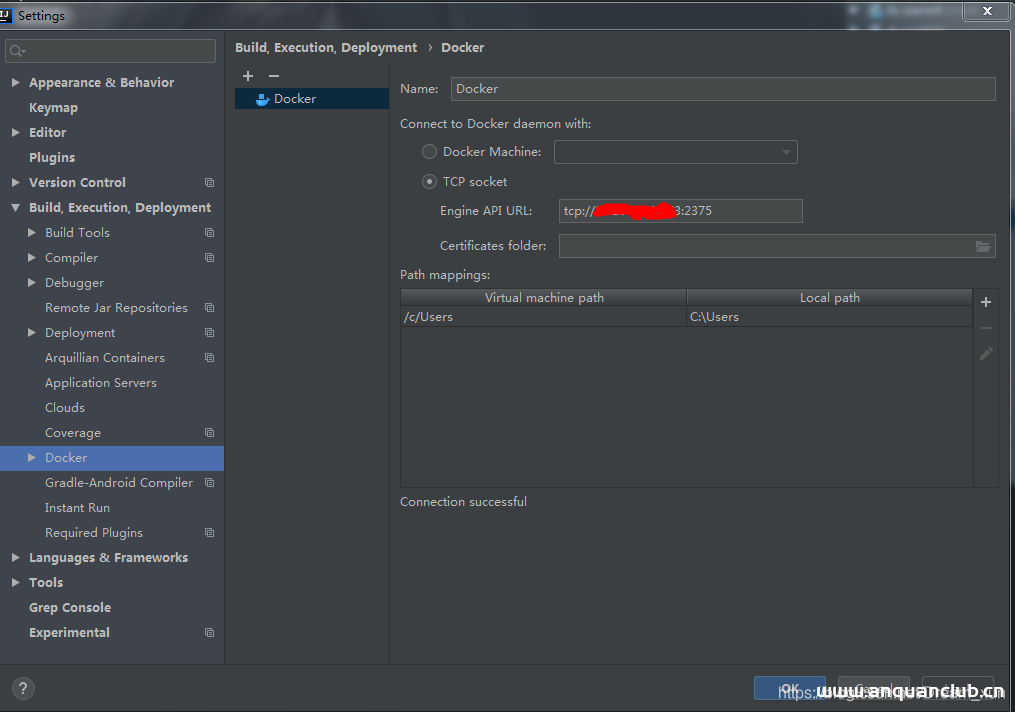
idea集合docker实现镜像打包一键部署_docker
这篇文章主要介绍了idea集合docker实现镜像打包一键部署 一.服务器安装docker yum install docker 修改配置文件,打开2375端口 [root@microservice ~]# vim /usr/lib/systemd/system/docker.ser...
CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection
漏洞标题 CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection 漏洞描述 WordPress Asgaros Forum plugin before 1.15.13 is susceptible to SQL injection. The plugin does...
Docker部署Consul配置过程解析_docker
这篇文章主要介绍了Docker部署Consul配置过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 执行命令 docker run -d --name consul ...
CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection
漏洞标题 CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection 漏洞描述 The Steveas WP Live Chat Shoutbox WordPress plugin through 1.4.2 does not sanitise and es...

