





Alpine Docker镜像字体的问题解决操作_docker
这篇文章主要介绍了Alpine Docker镜像字体的问题解决操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、运行 fonts ,打开字体文件夹,找到要用的字体文件; 2、修改Do...

CVE-2022-31846: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31846: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in the live_mfg.shtml page...
CVE-2022-46020: WBCE CMS v1.5.4 – Remote Code Execution
漏洞标题 CVE-2022-46020: WBCE CMS v1.5.4 - Remote Code Execution 漏洞描述 WBCE CMS v1.5.4 can implement getshell by modifying the upload file type. PoC代码
CVE-2022-4971: Sassy Social Share <= 3.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-4971: Sassy Social Share <= 3.3.3 - Cross-Site Scripting 漏洞描述 The Sassy Social Share plugin for WordPress is vulnerable to Reflected Cross-Site Scripting v...
解决docker 容器设置中文语言包出现的问题_docker
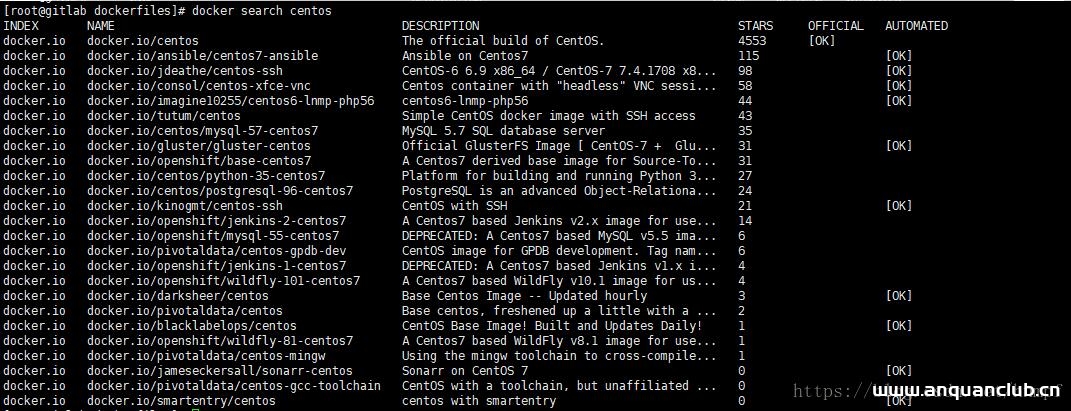
这篇文章主要介绍了解决docker 容器设置中文语言包出现的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如果在Docker 中采用 docker search centos 采用 docker pull ...
CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal
漏洞标题 CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal 漏洞描述 Unauth. Directory Traversal vulnerability in Welcart eCommerce plugin <= 2.7.7 on Wo...
CVE-2022-2185: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2022-2185: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE 14.0 prior to 14.10.5, 15.0 prior to 15.0.4, and 15.1 prior to 15.1.1 is susceptible to remote co...
CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting
漏洞标题 CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting 漏洞描述 Code Injection in on search.php?keywords= GitHub repository microweber/microweber prior to 1.3.2. PoC代...
CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure
漏洞标题 CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure 漏洞描述 WordPress Transposh plugin through is susceptible to information disclosure via the AJAX ...
CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization
漏洞标题 CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization 漏洞描述 Jira Netic Group Export add-on before 1.0.3 contains a missing authorization vulnerabili...
CVE-2022-32771: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32771: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
docker可视化工具Portainer部署并汉化的操作_docker
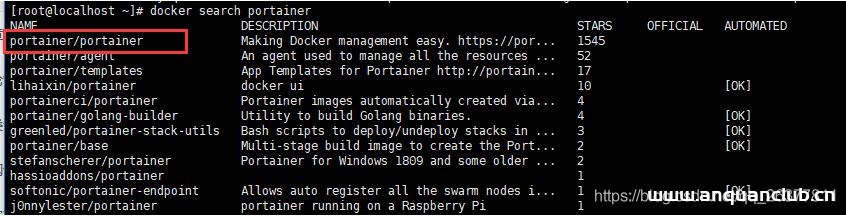
这篇文章主要介绍了docker可视化工具Portainer部署并汉化的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 #docker search #docker pull portainer 1.拉取镜像后下载汉...
docker添加网桥并设置ip地址范围操作_docker
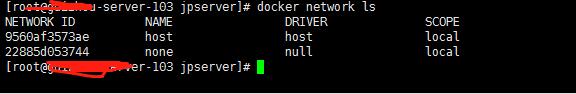
这篇文章主要介绍了docker添加网桥并设置ip地址范围操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 不知道是因为二进制docker 19.03版本安装后不自动创建docker0网桥,...
CVE-2022-4306: WordPress Panda Pods Repeater Field <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2022-4306: WordPress Panda Pods Repeater Field <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Panda Pods Repeater Field before 1.5.4 contains a cross-site scripti...
CVE-2022-32024: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32024: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /booking.php?car_id=...

