





CVE-2024-4879: ServiceNow UI Macros – Template Injection
漏洞标题 CVE-2024-4879: ServiceNow UI Macros - Template Injection 漏洞描述 ServiceNow has addressed an input validation vulnerability that was identified in Vancouver and Washingto...
CVE-2022-37299: Shirne CMS 1.2.0 – Local File Inclusion
漏洞标题 CVE-2022-37299: Shirne CMS 1.2.0 - Local File Inclusion 漏洞描述 Shirne CMS 1.2.0 is vulnerable to local file inclusion which could cause arbitrary file read via /static/u...
Appspace服务端请求伪造漏洞(CVE-2021-27670)
漏洞标题 Appspace服务端请求伪造漏洞(CVE-2021-27670) 漏洞描述 Appspace 6.2.4存在漏洞,允许通过api/v1/core/proxy/jsonprequest接口来进行服务端请求伪造,危害系统安全。 PoC代码 暂无
CVE-2025-51501: Microweber CMS2.0 – Cross-Site Scripting
漏洞标题 CVE-2025-51501: Microweber CMS2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting (XSS) in the `id` parameter of the `live_edit.module_settings` API endpoin...

nginx常用命令放入shell脚本详解_nginx
这篇文章主要介绍了nginx常用命令放入shell脚本详解,文章讲解的很清晰,有感兴趣的同学可以研究下 1、创建一个文件夹存放nginx的shell脚本 /usr/local/task/nginx 1)重启nginx的shell脚本 vim...
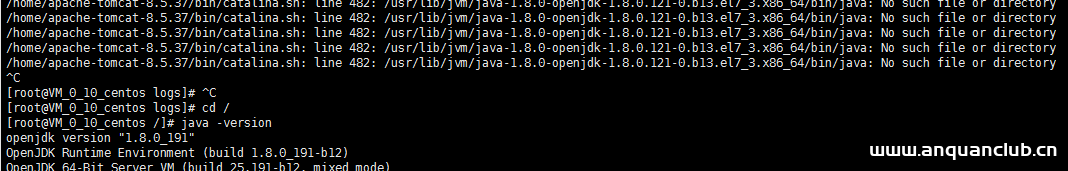
腾讯云服务器tomcat端口无法访问的解决方法_Tomcat
本文主要介绍了腾讯云服务器tomcat端口无法访问的解决方法,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 最近用腾讯云配置了服务器,在使用的时候发现t...
CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure
漏洞标题 CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure 漏洞描述 KubeView through 0.1.31 is susceptible to information disclosure. An attacker can obtain control of ...
CVE-2024-8852: All-in-One WP Migration < 7.87 - Unauthenticated Information Disclosure
漏洞标题 CVE-2024-8852: All-in-One WP Migration < 7.87 - Unauthenticated Information Disclosure 漏洞描述 The All-in-One WP Migration and Backup plugin for WordPress is vulnerabl...
Docker Nginx Log 三者的处理详解_docker
这篇文章主要介绍了Docker Nginx Log 三者的处理详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 因为公司的同事需要Nginx日志标准输出,也就是通过控制台处理,那么我...
CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
CVE-2023-5863: phpMyFAQ < 3.2.0 - Cross-site Scripting
漏洞标题 CVE-2023-5863: phpMyFAQ < 3.2.0 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) Reflected in GitHub repository thorsten/phpmyfaq prior to 3.2.2. PoC代码
CVE-2017-9791: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-9791: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.1.x and 2.3.x with the Struts 1 plugin might allow remote code execution via a malici...
CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
(CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞
漏洞标题 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 漏洞描述 (CVE-2025-4123) Grafana 路径遍历与开放重定向导致的跨站脚本漏洞 PoC代码 暂无
CVE-2017-12615: Apache Tomcat Servers – Remote Code Execution
漏洞标题 CVE-2017-12615: Apache Tomcat Servers - Remote Code Execution 漏洞描述 Apache Tomcat servers 7.0.{0 to 79} are susceptible to remote code execution. By design, you are not...

