




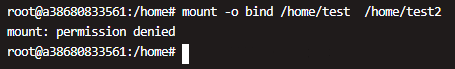
浅谈docker –privileged=true参数作用_docker
这篇文章主要介绍了浅谈docker --privileged=true参数作用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 大约在0...

Nginx服务器添加Systemd自定义服务过程解析_nginx
这篇文章主要介绍了Nginx服务器添加Systemd自定义服务过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、以nginx为例 使用yum命...
docker-修改容器挂载目录的3种方法小结_docker
这篇文章主要介绍了docker-修改容器挂载目录的3种方法小结,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 方式一:修改配置文件(需停止docker服务) 1、停止docker服务 sy...

运行中的docker容器端口映射如何修改详解_docker
这篇文章主要给大家介绍了关于运行中的docker容器端口映射如何修改的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...
使用Tomcat Native提升Tomcat IO效率的方法详解_Tomcat
这篇文章主要介绍了使用Tomcat Native提升Tomcat IO效率的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录简介Tomcat的连接方式APR和Tom...
在CentOS启动时自动加载内核模块overlayfs操作_docker
这篇文章主要介绍了在CentOS启动时自动加载内核模块overlayfs操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在CentOS中自动加载内核模块,可以在/etc/sysconfig/modul...

CVE-2021-32789: WooCommerce Blocks 2.5 to 5.5 – Unauthenticated SQL Injection
漏洞标题 CVE-2021-32789: WooCommerce Blocks 2.5 to 5.5 - Unauthenticated SQL Injection 漏洞描述 woocommerce-gutenberg-products-block is a feature plugin for WooCommerce Gutenberg B...
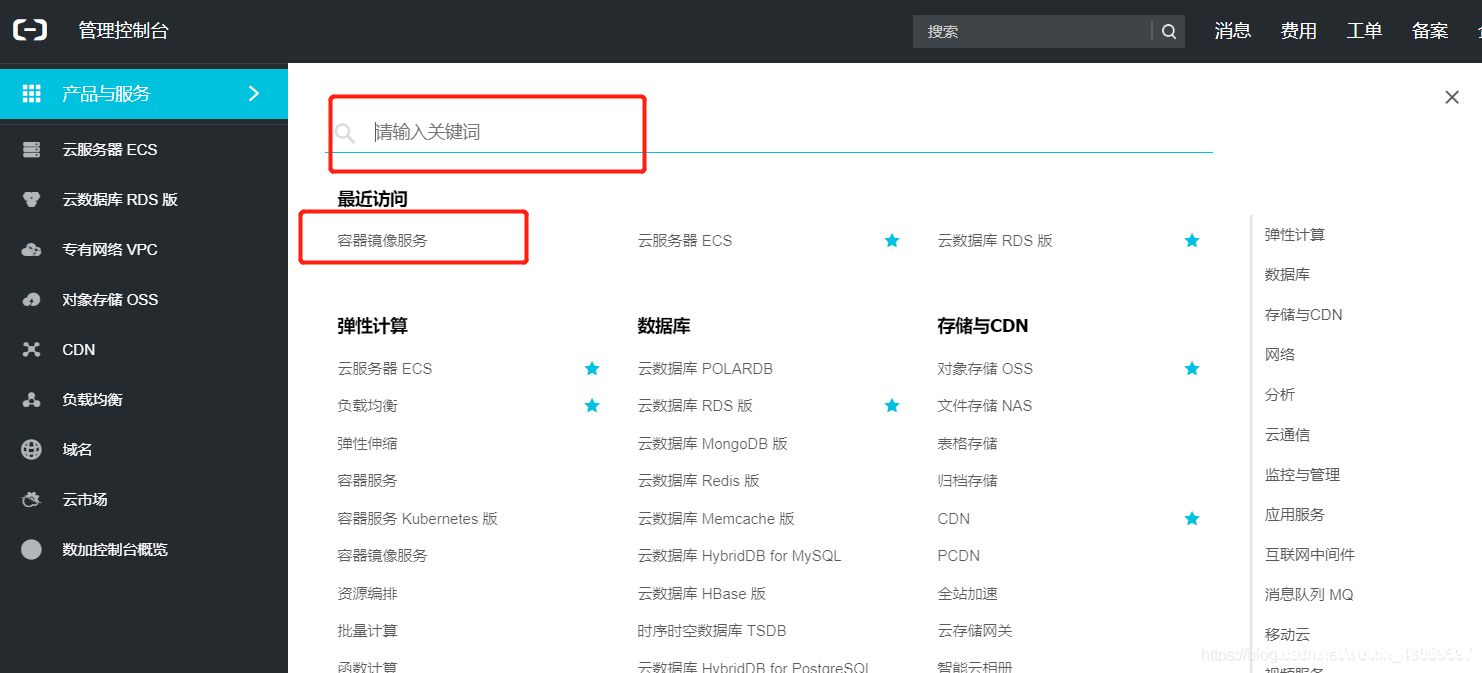
docker下载镜像太慢的解决方案_docker
这篇文章主要介绍了docker下载镜像太慢的解决方案,具体操作步骤很详细也很简单,有遇到相同问题但是不知道如何解决的同学可以尝试下 docker下载镜像卡死或太慢 找了网上很多方法,使用镜像中国...
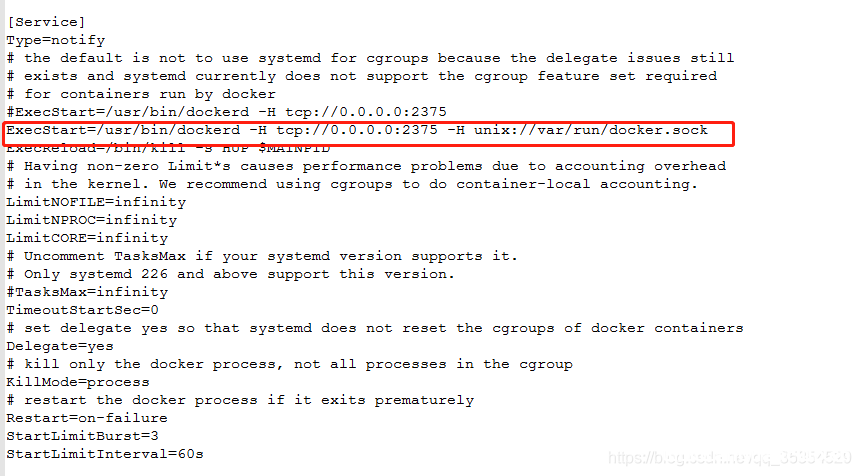
IDEA 配置Docker的过程_docker
这篇文章主要介绍了IDEA 配置Docker的过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 IDEA是Java最常用的开发工具,而Docker是当下最火的部...

docker 移除掉运行不正常的container操作_docker
这篇文章主要介绍了docker 移除掉运行不正常的container操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 本菜鸟在刚学习docker的时候遇到了这样的问题,记录一下, 当启...
CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...

docker空间爆满导致的进入容器失败的解决方案_docker
这篇文章主要介绍了docker空间爆满导致的进入容器失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于问题发生的比较突然,业务催的比较急,所以没来得及截...
CVE-2021-37291: KevinLAB BEMS 1.0 – SQL Injection
漏洞标题 CVE-2021-37291: KevinLAB BEMS 1.0 - SQL Injection 漏洞描述 KevinLAB BEMS 1.0 contains a SQL injection vulnerability. Input passed through input_id POST parameter in /http/...

Docker容器连接相互通信的实现_docker
这篇文章主要介绍了Docker容器连接相互通信的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 端口映射并不是...
CVE-2019-19825: TOTOLINK/Realtek Routers – CAPTCHA Bypass
漏洞标题 CVE-2019-19825: TOTOLINK/Realtek Routers - CAPTCHA Bypass 漏洞描述 On certain TOTOLINK Realtek SDK based routers, the CAPTCHA text can be retrieved via a POST request to t...
CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...

