




信息收集系列之指纹识别
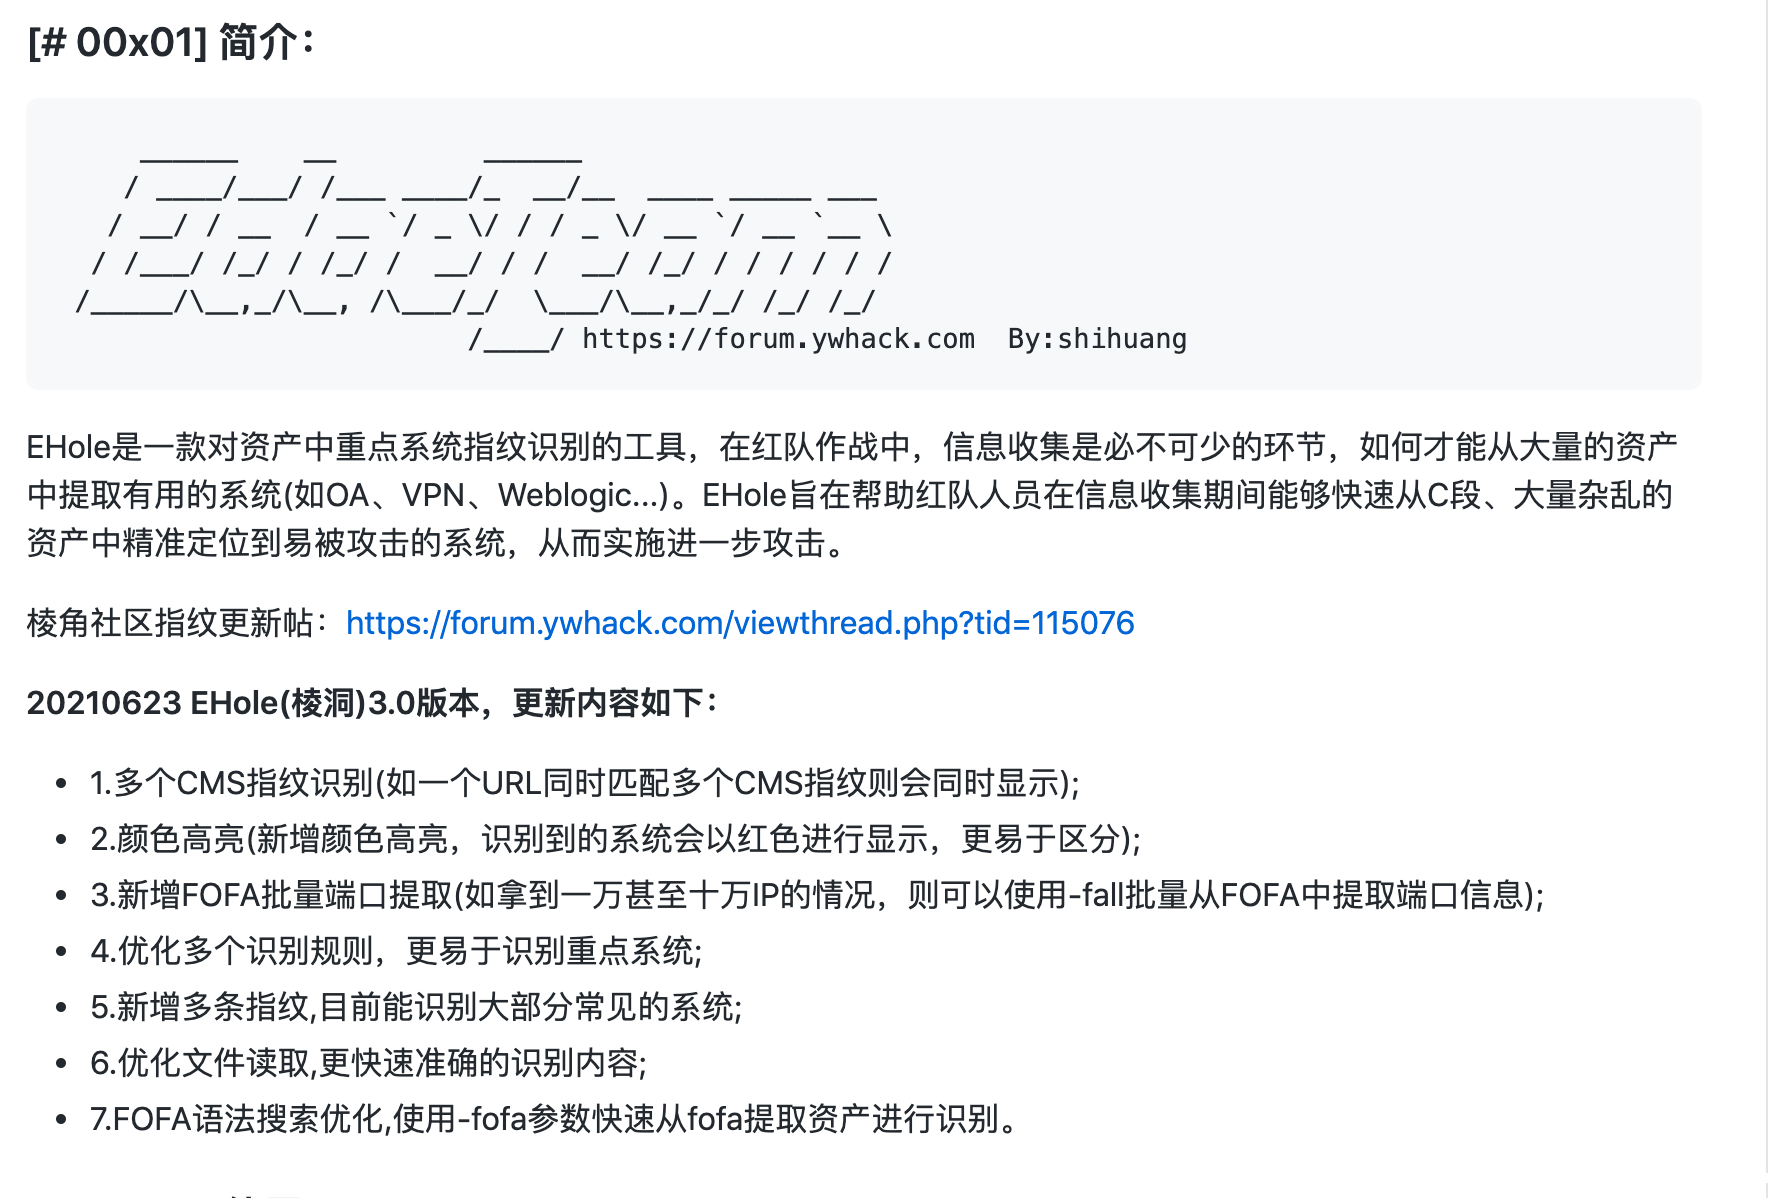
0x01 前言 在渗透测试过程中,如何才能从大量的互联网资产中提取易受攻击的信息系统(例如VPN、邮服、CMS、OA、Shiro、Struts2等),逐渐成为信息收集中一个必不可少的环节。 0x2 工具调研 在线指...
Ubuntu18.04更改apt源为阿里云源的详细过程_Linux
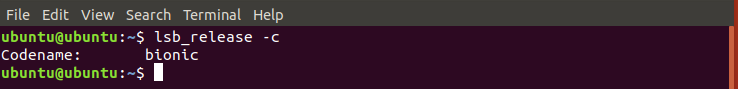
目录前言:Ubuntu18.04更改apt源为阿里云源ubuntu sudo update与upgrade的作用及区别总结前言: 看见Ubuntu新出了18.04版本感觉不错,装一个玩玩,虽然有很多教程可以参考,但我也给出一个不是...
记手工SQL数字报错型注入
前言 上篇已经发了一篇回显型SQL注入,SQL剩下的还有报错型、盲注,今天再记一下报错型的流程,仅做参考 正文 1.先通过引号 判断该网站为数字型,payload直接拼接,无需引号闭合,当网站后直接...

CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
CVE-2019-8937: HotelDruid 2.3.0 – Cross-Site Scripting
漏洞标题 CVE-2019-8937: HotelDruid 2.3.0 - Cross-Site Scripting 漏洞描述 HotelDruid 2.3.0 contains a cross-site scripting vulnerability affecting nsextt, cambia1, mese_fine, origin...
CVE-2021-25299: Nagios XI 5.7.5 – Cross-Site Scripting
漏洞标题 CVE-2021-25299: Nagios XI 5.7.5 - Cross-Site Scripting 漏洞描述 Nagios XI 5.7.5 contains a cross-site scripting vulnerability in the file /usr/local/nagiosxi/html/admin/ss...
CVE-2022-38817: Dapr Dashboard 0.1.0-0.10.0 – Improper Access Control
漏洞标题 CVE-2022-38817: Dapr Dashboard 0.1.0-0.10.0 - Improper Access Control 漏洞描述 Dapr Dashboard 0.1.0 through 0.10.0 is susceptible to improper access control. An attacker c...
CVE-2024-39646: WordPress Custom 404 Pro <= 3.11.1 - Reflected XSS
漏洞标题 CVE-2024-39646: WordPress Custom 404 Pro <= 3.11.1 - Reflected XSS 漏洞描述 Improper Neutralization of Input During Web Page Generation (XSS or 'Cross-site Scripti...
CVE-2025-47646: PSW Front-end Login & Registration 1.13 – Weak Password Recovery
漏洞标题 CVE-2025-47646: PSW Front-end Login & Registration 1.13 - Weak Password Recovery 漏洞描述 PSW Front-end Login & Registration plugin for WordPress contains a weak p...
CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
CVE-2021-25299: Nagios XI 5.7.5 – Cross-Site Scripting
漏洞标题 CVE-2021-25299: Nagios XI 5.7.5 - Cross-Site Scripting 漏洞描述 Nagios XI 5.7.5 contains a cross-site scripting vulnerability in the file /usr/local/nagiosxi/html/admin/ss...
CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
CVE-2021-25094: WordPress Tatsubuilder <= 3.3.11 - Remote Code Execution
漏洞标题 CVE-2021-25094: Wordpress Tatsubuilder <= 3.3.11 - Remote Code Execution 漏洞描述 An unrestricted file upload in WordPress Tatsubuilder plugin version <= 3.3.11 enab...
CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...

