





CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
CVE-2022-1724: WordPress Simple Membership <4.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1724: WordPress Simple Membership <4.1.1 - Cross-Site Scripting 漏洞描述 WordPress Simple Membership plugin before 4.1.1 contains a reflected cross-site script...
CVE-2022-44952: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-44952: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in /...

linux驱动开发中常用函数copy_from_user open read write详解_Linux
本文解说了inux驱动开发函数copy_from_user ,open ,read write几个常用函数,现在一起来学习他们的使用过程吧 目录linux驱动常用函数(copy_from_user open read write)1.open2.read3.write4.cop...
CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
CVE-2022-0827: WordPress Best Books <=2.6.3 - SQL Injection
漏洞标题 CVE-2022-0827: WordPress Best Books <=2.6.3 - SQL Injection 漏洞描述 WordPress Best Books plugin through 2.6.3 is susceptible to SQL injection. The plugin does not sani...
CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass
漏洞标题 CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass 漏洞描述 WordPress Duplicator plugin before 1.4.7 is susceptible to authentication bypass. The plugin...
CVE-2022-25125: MCMS 5.2.4 – SQL Injection
漏洞标题 CVE-2022-25125: MCMS 5.2.4 - SQL Injection 漏洞描述 MCMS 5.2.4 contains a SQL injection vulnerability via search.do in the file /mdiy/dict/listExcludeApp. An attacker can ...
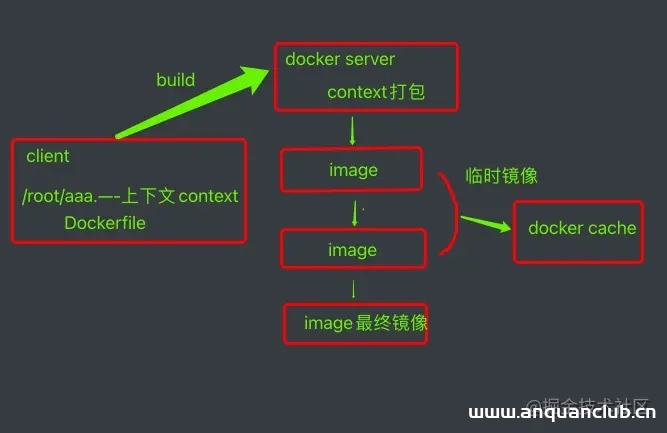
Dockerfile构建自定义镜像的实现_docker
Dockerfile构建镜像的方式就目前而言是使用最为广泛的,本文主要介绍了Dockerfile构建自定义镜像的实现,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 ...
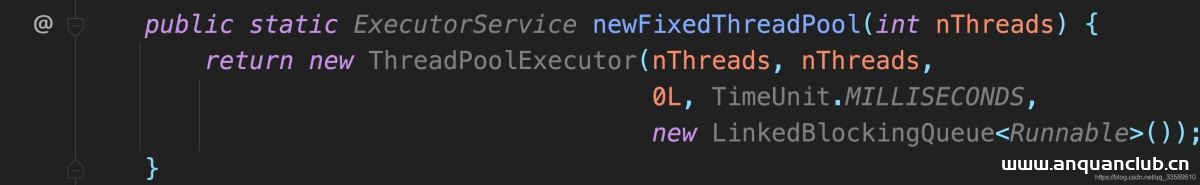
Tomcat修正JDK原生线程池bug的实现原理_Tomcat
这篇文章主要介绍了Tomcat是如何修正JDK原生线程池bug的,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 为提高处理能力和并发度,We...
CVE-2022-42149: kkFileView 4.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-42149: kkFileView 4.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.0 contains a server-side request forgery caused by improper validation in OnlinePreviewC...
CVE-2022-2486: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2486: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in an unknown part of th...
CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 – Template Injection
漏洞标题 CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 - Template Injection 漏洞描述 Node.js Embedded JavaScript 3.1.6 is susceptible to server-side template injection via sett...
CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting
漏洞标题 CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting 漏洞描述 WordPress Country Selector plugin prior to 1.6.6 contains a cross-site scripting vulne...
CVE-2022-31137: Roxy-Wi options.py 远程命令执行漏洞
漏洞标题 CVE-2022-31137: Roxy-Wi options.py 远程命令执行漏洞 漏洞描述 Roxy-Wi options.py 存在远程命令执行漏洞,攻击者通过漏洞可以执行命令获取服务器权限 app="HAProxy-WI" P...

