




信息安全面试指南
地址: http://www.yuque.com/feei/sig 信息安全面试指南(SecurityInterviewGuide),内容从行业、公司与从业者展开,辅以一些通用面试经验,核心是面试题库,助你你找到心仪的工作。



Atom CMS CVE-2022-25487 远程代码执行漏洞
漏洞标题 Atom CMS CVE-2022-25487 远程代码执行漏洞 漏洞描述 Atom CMS CVE-2022-25487 远程 PoC代码 暂无
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...
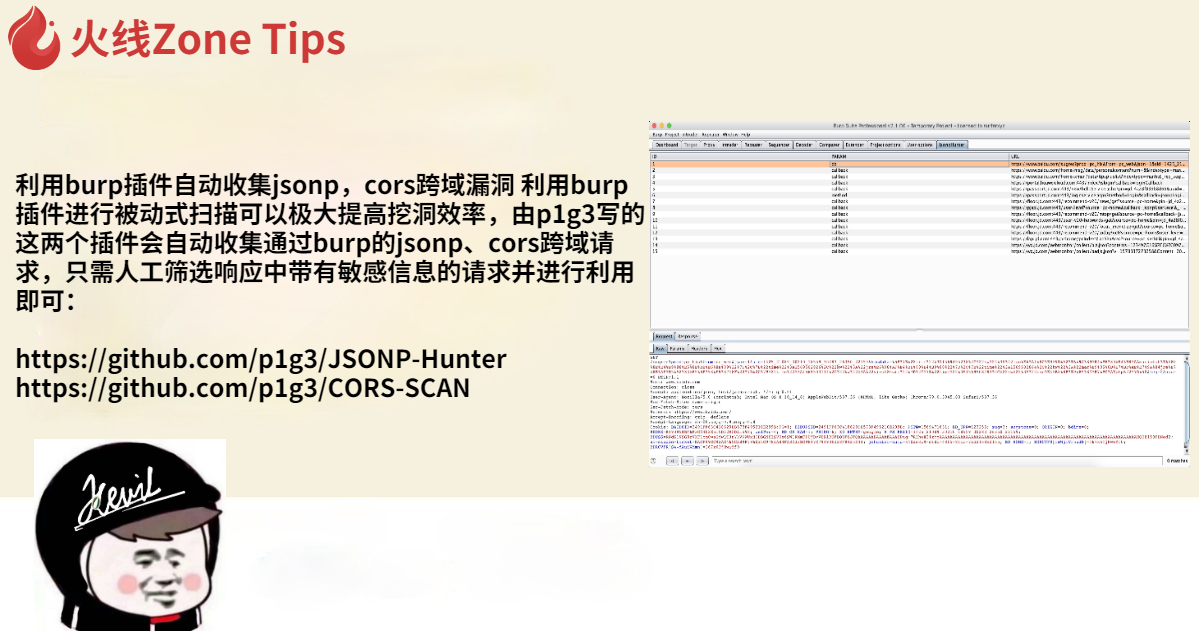
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
白帽训练营-信息收集101
白帽训练营的第一个主题信息收集。在我们渗透测试/漏洞挖掘过程中,信息收集是一个相对比较重要的阶段,有助于我们扩大攻击面。 ?文章内容需登陆状态才能查看,没有安全小天地平台账号的用户请...

bugbounty技巧聚合20210809
漏洞报告 Shopify 【50000刀】#1087489 Github access token exposure 今日最佳:这哥们在GitHub上发现Shopify员工开发的一个Electron应用,里面有Github access token,可以用于访问Shopify的g...
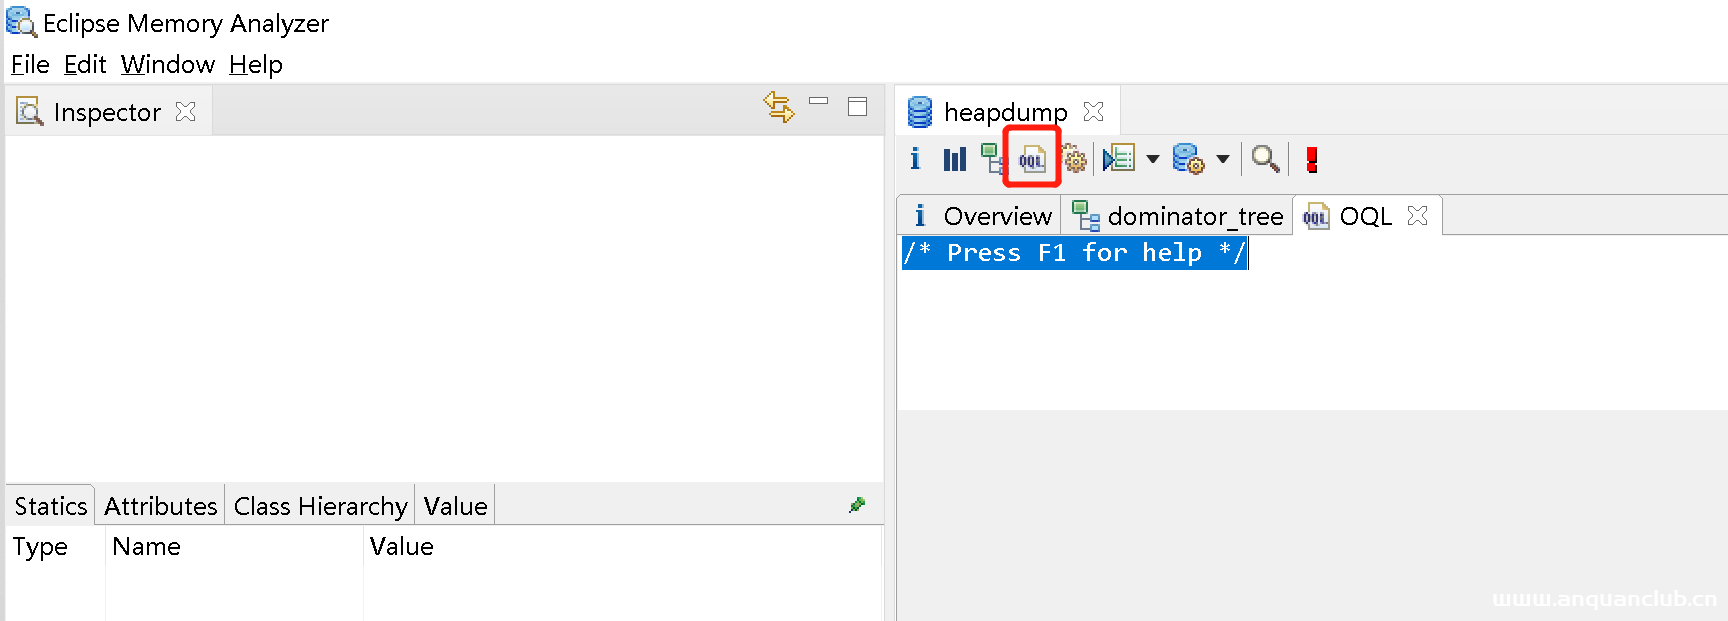
heapdump查询操作
Spring Boot Actuator未授权访问发现/env中有数据库连接配置信息,但是密码都是*号,这时可以尝试是否可以下载heapdump,在内存信息中找到对应的密码。 用工具Eclipse Memory Analyzer(MAT)(...
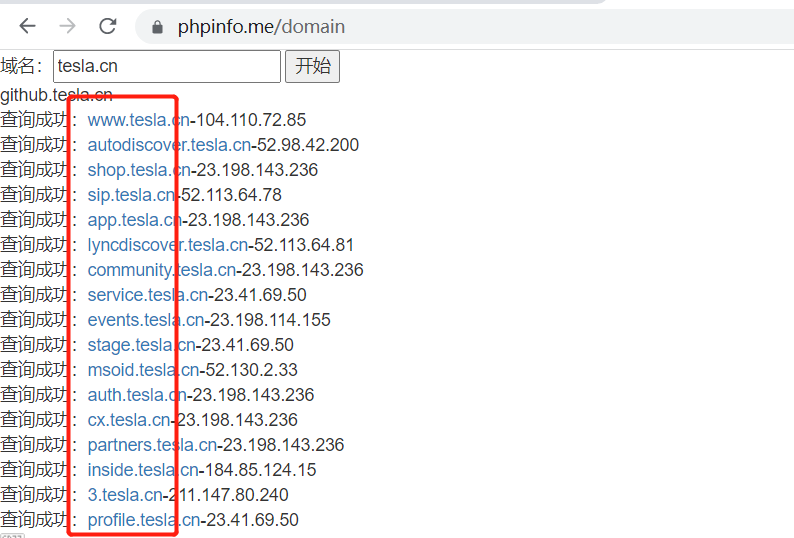
信息收集之“骚”姿势
相信在座的各位都是混迹各大社区论坛很久了 常见的信息收集文章基本上就那些,今天在这里补充一些特别的技巧吧!!!大佬勿喷!!! 0X01字典制作篇 tesla.cn为例子 在线子域名查询 tesla.cn前...

弱口令讨论专题
欢迎大家踊跃评论在渗透过程中碰到的弱口令。 由于人性的弱点,弱口令总是普遍存在着。弱口令也成为我们拿下权限的有力手段之一,高端的渗透总是这么朴实无法且枯燥。 PDF下载地址:http://zone...
越权tips之某src猜测接口,找到越权漏洞
打开xxx.com,f12翻js文件, 里面一堆接口,但只有查找menu列表的接口可以访问,http://xxx.com/api/v1/menu/list js文件中没有添加和删除menu信息的接口,但是之前搞过类似的,这里就想着构造...
查询历史记录引起的XSS
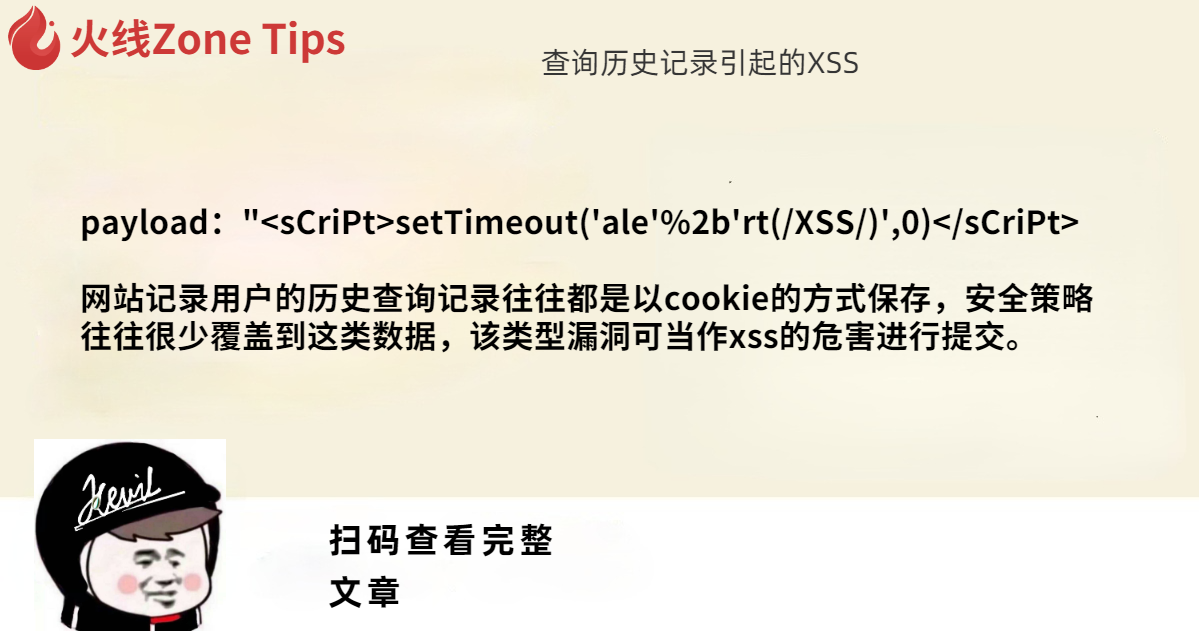
payload:'<sCriPt>setTimeout('ale'%2b'rt(/XSS/)',0)</sCriPt> 网站记录用户的历史查询记录往往都是以cookie的方式保存,安全策略往往很少覆盖到这类数据,该类型漏洞可当作xss的...

