





CVE-2021-24245: WordPress Stop Spammers <2021.9 - Cross-Site Scripting
漏洞标题 CVE-2021-24245: WordPress Stop Spammers <2021.9 - Cross-Site Scripting 漏洞描述 WordPress Stop Spammers plugin before 2021.9 contains a reflected cross-site scripting v...
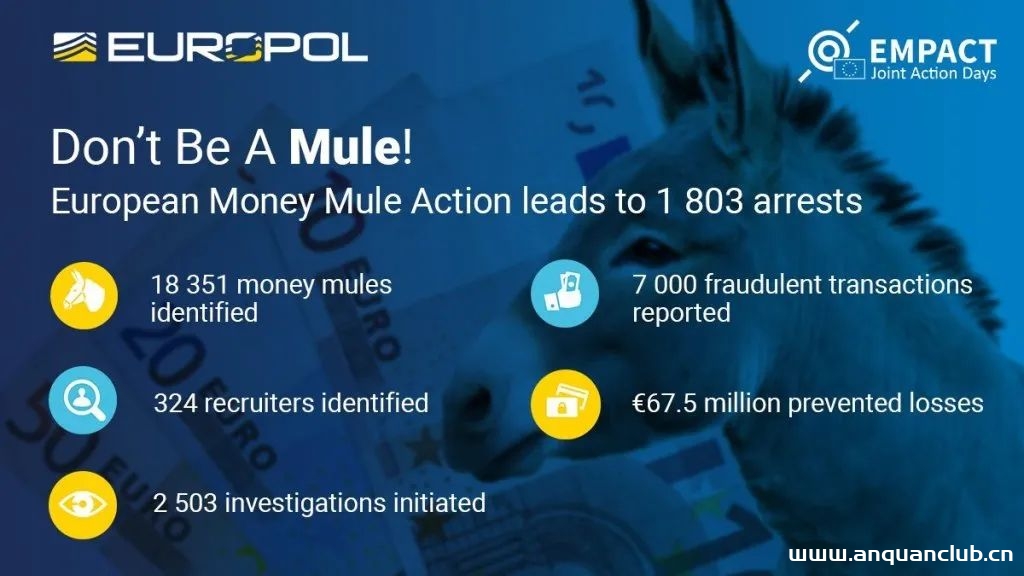
近两万钱骡,欧洲第七次联合打击洗钱行动落幕
12月1日,一项有着400家金融机构支持、名为EMMA 7(The European Money Mule Action)的欧洲多国联合行动落下帷幕。从9月15日起至11月30日,该行动取得了如下成果:识别18351名“钱骡“;识别32...
CVE-2022-43140: kkFileView 4.1.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-43140: kkFileView 4.1.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.1.0 is susceptible to server-side request forgery via the component cn.keking.web.cont...
CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion
漏洞标题 CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion 漏洞描述 Directory traversal vulnerability in the Helpdesk Pro plugin before 1.4.0 for Joomla! ...
CVE-2023-1315: osTicket < v1.16.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1315: osTicket < v1.16.6 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository osticket/osticket prior to v1.16.6. PoC代...
CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
CVE-2017-11512: ManageEngine ServiceDesk 9.3.9328 – Arbitrary File Retrieval
漏洞标题 CVE-2017-11512: ManageEngine ServiceDesk 9.3.9328 - Arbitrary File Retrieval 漏洞描述 ManageEngine ServiceDesk 9.3.9328 is vulnerable to an arbitrary file retrieval due to...
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...

docker容器中无法获取宿主机hostname的解决方案_docker
这篇文章主要介绍了docker容器中无法获取宿主机hostname的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在nodejs环境中测试通过,其它语言同理,只需要使用获取...
CVE-2023-2732: MStore API <= 3.9.2 - Authentication Bypass
漏洞标题 CVE-2023-2732: MStore API <= 3.9.2 - Authentication Bypass 漏洞描述 The MStore API plugin for WordPress is vulnerable to authentication bypass in versions up to, and in...
CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution
漏洞标题 CVE-2020-35476: OpenTSDB 2.4.0 Remote Code Execution 漏洞描述 A remote code execution vulnerability occurs in OpenTSDB through 2.4.0 via command injection in the yrange pa...
CVE-2017-11512: ManageEngine ServiceDesk 9.3.9328 – Arbitrary File Retrieval
漏洞标题 CVE-2017-11512: ManageEngine ServiceDesk 9.3.9328 - Arbitrary File Retrieval 漏洞描述 ManageEngine ServiceDesk 9.3.9328 is vulnerable to an arbitrary file retrieval due to...
CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
CVE-2023-34928: H3C Magic B1STV100R012 RCE
漏洞标题 CVE-2023-34928: H3C Magic B1STV100R012 RCE 漏洞描述 H3C Magic 是中国新华三(H3C)公司的一款无线路由器。 H3C Magic B1STV100R012版本存在安全漏洞。攻击者利用该漏洞可以进行命...
BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474)
漏洞标题 BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474) 漏洞描述 BackupBuddy 是WordPress一款备份迁移插件。BackupBuddy 8.5.8.0 - 8.7.4.1版本存在本地文件包含漏洞,攻击者可以利用...
CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...

