





CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting
漏洞标题 CVE-2022-1937: WordPress Awin Data Feed <=1.6 - Cross-Site Scripting 漏洞描述 WordPress Awin Data Feed plugin 1.6 and prior contains a cross-site scripting vulnerabilit...
Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
CVE-2022-31373: SolarView Compact 6.00 – Cross-Site Scripting
漏洞标题 CVE-2022-31373: SolarView Compact 6.00 - Cross-Site Scripting 漏洞描述 SolarView Compact 6.00 contains a cross-site scripting vulnerability via Solar_AiConf.php. An attack...
CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
CVE-2022-43014: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43014: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the joborderID parameter. An attacker can i...

[原创]缓冲区溢出漏洞那些事:C -gets函数-二进制漏洞
备注首发:http://sec-in.com/article/1606基本概念缓冲区是在数据从一个位置传输到另一个位置时临时保存数据的内存存储区域。当数据量超过内存缓冲区的存储容量时,就会发生缓冲区溢出(或缓冲...

bugbounty技巧聚合20211224
漏洞报告 【 HackerOne】静态文件可以通过缓存中毒攻击而无法访问 http://hackerone.com/reports/1181946 【 Exodus】缓存中毒 DoS http://hackerone.com/reports/1173153 挖洞技巧 漏洞赏金猎...
bugbounty技巧聚合20211011
漏洞报告 【Ubiquiti 344刀】link.cgi存在反射xss漏洞 http://hackerone.com/reports/802498 【Ubiquiti 950刀】services.cgi存在反射xss漏洞 http://hackerone.com/reports/331368 【Google】...
bugbounty技巧聚合20211217
漏洞报告 【Kubernetes】#1398617 Broken Github Link Used in deployment docs of 'github.com/kubernetes/kompose' http://hackerone.com/reports/1398617 【Kubernetes】谷歌存储桶接管,加...
bugbounty技巧聚合20211105
漏洞报告 【Kubernetes 1,000 USD】Man in the middle using LoadBalancer or ExternalIPs services http://hackerone.com/reports/764986 【Internet Bug Bounty 1,200 USD】Request line inje...
bugbounty技巧聚合20211117
挖洞技巧 Full account takeover through referral code http://hector0x.medium.com/broken-authentication-through-referral-code-25cd0e8bccc2 SecurityMB's October 2021 Prototype Polluti...
bugbounty技巧聚合20211029
漏洞报告 【Grammarly】Bypassing the Grammarly plagiarism checker by simply replacing characters in the source text http://hackerone.com/reports/1282282 【U.S. Dept Of Defense】某站...
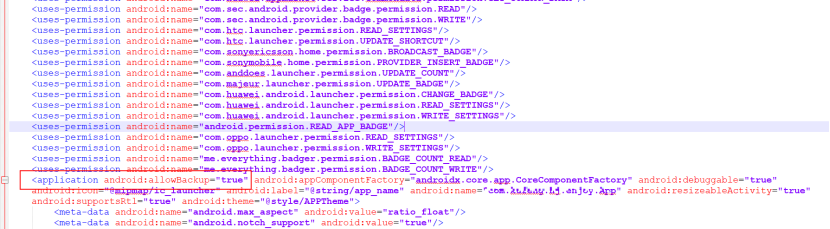
一个简单的Android-allowBackup漏洞记录
前言: 最近遇到个allowbackup-true的漏洞。在此做一个详细的记录,以下以某app为例,详细描述该漏洞的定义,复现过程及利用方式。 一、定义: Android官方对于这个属性的定义是,Android API L...
bugbounty技巧聚合20211020
漏洞报告 【U.S. Dept Of Defense】反射xss http://hackerone.com/reports/923864 【U.S. Dept Of Defense】phpinfo() disclosure info http://hackerone.com/reports/804809 挖洞技巧 How I Es...
AWVS 14.6.211220100完美破解破解-解决扫描失败问题
前言 近期awvs 14.6出来了,支持扫log4j2漏洞,对于我这种啥也不会的菜鸡看到了跃跃欲试,但是呢一添加扫描任务就失败了,问问火器内测群里的大佬,也有同样的问题,唉,没办法只能自己动手了,...

