






CVE-2024-36837: CRMEB v.5.2.2 – SQL Injection
漏洞标题 CVE-2024-36837: CRMEB v.5.2.2 - SQL Injection 漏洞描述 SQL Injection vulnerability in CRMEB v.5.2.2 allows a remote attacker to obtain sensitive information via the getPro...
CVE-2025-4380: Ads Pro Plugin <= 4.89 - Local File Inclusion
漏洞标题 CVE-2025-4380: Ads Pro Plugin <= 4.89 - Local File Inclusion 漏洞描述 The Ads Pro Plugin - Multi-Purpose WordPress Advertising Manager plugin for WordPress is vulnerabl...

Tomcat首次部署web项目流程图解_Tomcat
这篇文章主要介绍了Tomcat首次部署web项目流程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 将自己的web项目放进tomcat目录下的web...
CVE-2019-6799: phpMyAdmin <4.8.5 - Local File Inclusion
漏洞标题 CVE-2019-6799: phpMyAdmin <4.8.5 - Local File Inclusion 漏洞描述 phpMyAdmin before 4.8.5 is susceptible to local file inclusion. When the AllowArbitraryServer configura...

Docker多个容器不能有相同端口号的处理方案_docker
这篇文章主要介绍了Docker多个容器不能有相同端口号的处理方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 问题背景 在docker里用同一份镜像创建4个容器,网络选择bridg...
CVE-2025-6403: Code-Projects School Fees Payment System 1.0 – SQL Injection
漏洞标题 CVE-2025-6403: Code-Projects School Fees Payment System 1.0 - SQL Injection 漏洞描述 A vulnerability was found in code-projects School Fees Payment System 1.0. It has been...
CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
CVE-2025-2473 PHPGurukul 访客管理系统 2.0 SQL注入漏洞
漏洞标题 CVE-2025-2473 PHPGurukul 访客管理系统 2.0 SQL注入漏洞 漏洞描述 CVE-2025-2473 PHPGurukul 访客管理系统 2.0 SQL注入漏洞 PoC代码 暂无
CVE-2019-18952: Xfilesharing 2.5.1 – Arbitrary File Upload
漏洞标题 CVE-2019-18952: Xfilesharing 2.5.1 - Arbitrary File Upload 漏洞描述 SibSoft Xfilesharing through 2.5.1 allows cgi-bin/up.cgi arbitrary file upload.This can be combined wit...
CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
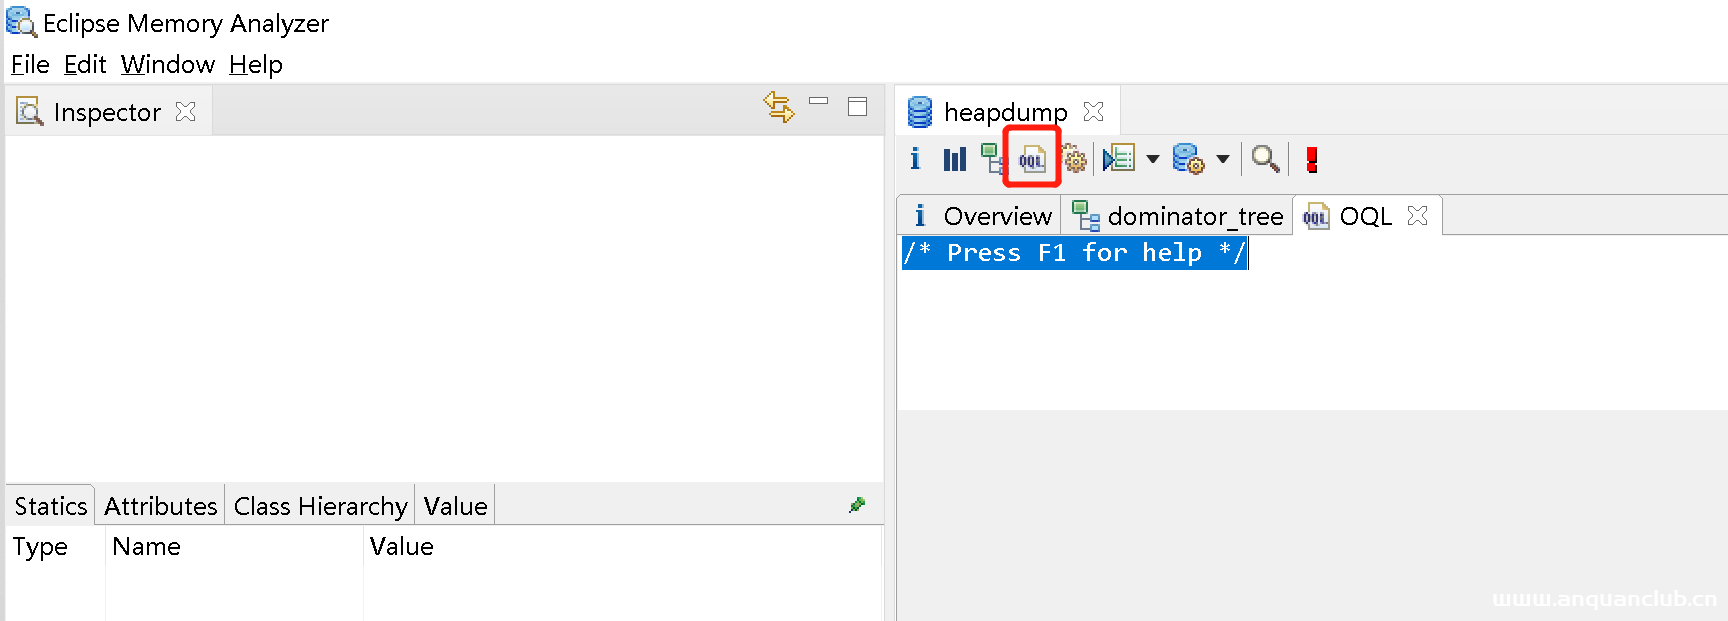
heapdump查询操作
Spring Boot Actuator未授权访问发现/env中有数据库连接配置信息,但是密码都是*号,这时可以尝试是否可以下载heapdump,在内存信息中找到对应的密码。 用工具Eclipse Memory Analyzer(MAT)(...
CVE-2021-39144: XStream 1.4.18 – Remote Code Execution
漏洞标题 CVE-2021-39144: XStream 1.4.18 - Remote Code Execution 漏洞描述 XStream 1.4.18 is susceptible to remote code execution. An attacker can execute commands of the host by man...
docker安装tomcat8的实现方法_docker
这篇文章主要介绍了docker安装tomcat8的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、docker安装to...
CVE-2020-0796: Microsoft SMBv3 – Remote Code Execution
漏洞标题 CVE-2020-0796: Microsoft SMBv3 - Remote Code Execution 漏洞描述 A remote code execution vulnerability exists in the way that the Microsoft Server Message Block 3.1.1 (SMBv...
渗透Hacking Team全过程
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnylSPzGnXDU4OnEwQZDypTh 作者寄语:这就是整个过程。轻易渗透进企业,并阻止其继续破坏人权。这也是黑客的魅力和不对称性之美:只需100小时的...

