






CVE-2024-4455: YITH WooCommerce Ajax Search <= 2.4.0 - Cross-Site Scripting
漏洞标题 CVE-2024-4455: YITH WooCommerce Ajax Search <= 2.4.0 - Cross-Site Scripting 漏洞描述 The YITH WooCommerce Ajax Search plugin for WordPress is vulnerable to Stored Cross...
CVE-2024-13160: Ivanti EPM – Credential Coercion Vulnerability in GetHashForWildcard
漏洞标题 CVE-2024-13160: Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcard 漏洞描述 A vulnerability in Ivanti Endpoint Manager (EPM) allows an unauthenticated at...
CVE-2025-47812: Wing FTP Server <= 7.4.3 - Remote Code Execution
漏洞标题 CVE-2025-47812: Wing FTP Server <= 7.4.3 - Remote Code Execution 漏洞描述 Wing FTP Server versions prior to 7.4.4 are vulnerable to an unauthenticated remote code execu...
CVE-2022-47945: Thinkphp Lang – Local File Inclusion
漏洞标题 CVE-2022-47945: Thinkphp Lang - Local File Inclusion 漏洞描述 ThinkPHP Framework before 6.0.14 allows local file inclusion via the lang parameter when the language pack fe...

Linux sftp命令用法_Linux
这篇文章主要介绍了Linux sftp命令用法,小编觉得挺不错的,现在分享给大家,也给大家做个参考。一起跟随小编过来看看吧 SFTP的概念 sftp是Secure File Transfer Protocol的缩写,安全文件...
CVE-2010-2034: Joomla! Component Percha Image Attach 1.1 – Directory Traversal
漏洞标题 CVE-2010-2034: Joomla! Component Percha Image Attach 1.1 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Image Attach (com_perchaimageatta...
CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection
漏洞标题 CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection 漏洞描述 The REST API TO MiniProgram plugin for WordPress is vulnerable to SQL Injection via the 'o...
CVE-2022-42889: Text4Shell – Remote Code Execution
漏洞标题 CVE-2022-42889: Text4Shell - Remote Code Execution 漏洞描述 Apache Commons Text performs variable interpolation, allowing properties to be dynamically evaluated and expand...
CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...
CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
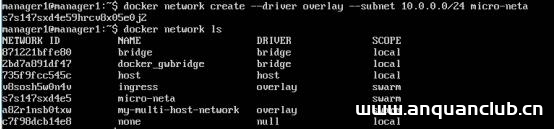
解决Docker network Create加–subnet后遇到问题_docker
这篇文章主要介绍了解决Docker network Create加--subnet后遇到问题。具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker network Create加–subnet后,使用docker networ...

