





CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
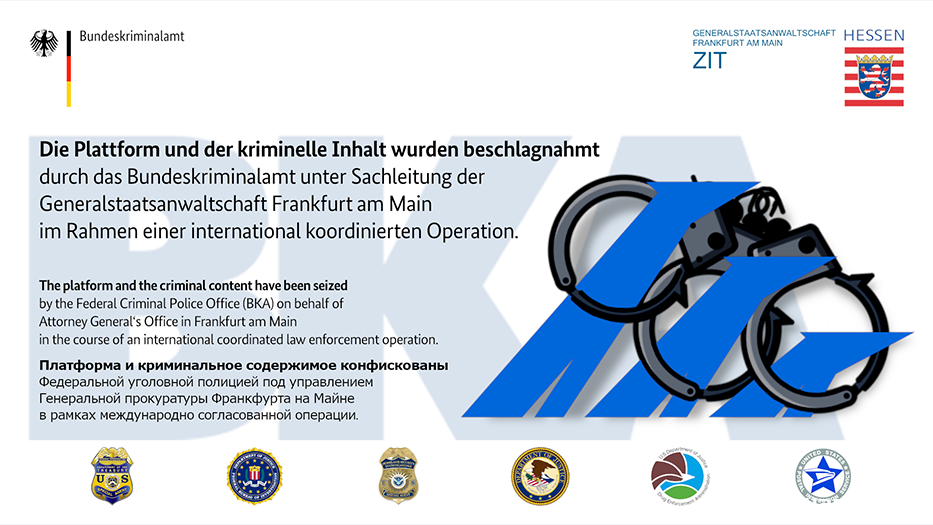
美德联合执法拿下世界最大暗网市场
本周二,美国司法部和德国联邦警察公布了其一次联合执法行动的成果——拆除了世界上最大的暗网市场之一Hydra,查获并扣押了Hydra的服务器和价值2500万美元的比特币。Hydra是一个使用俄语的地下...
CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting
漏洞标题 CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting 漏洞描述 The CMS Tree Page View plugin for WordPress has a Reflected Cross-Site Scripting vulnerabi...
CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
CVE-2023-6895: Hikvision IP ping.php – Command Execution
漏洞标题 CVE-2023-6895: Hikvision IP ping.php - Command Execution 漏洞描述 A vulnerability was found in Hikvision Intercom Broadcasting System 3.0.3_20201113_RELEASE(HIK). It has b...
CVE-2025-34026: Versa Concerto Actuator Endpoint – Authentication Bypass
漏洞标题 CVE-2025-34026: Versa Concerto Actuator Endpoint - Authentication Bypass 漏洞描述 An authentication bypass vulnerability affected the Spring Boot Actuator endpoints in Ver...
CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
CVE-2023-2766: Weaver OA 9.5 – Information Disclosure
漏洞标题 CVE-2023-2766: Weaver OA 9.5 - Information Disclosure 漏洞描述 A vulnerability was found in Weaver OA 9.5 and classified as problematic. This issue affects some unknown pr...
CVE-2021-46387: Zyxel ZyWALL 2 Plus Internet Security Appliance – Cross-Site Scripting
漏洞标题 CVE-2021-46387: Zyxel ZyWALL 2 Plus Internet Security Appliance - Cross-Site Scripting 漏洞描述 ZyXEL ZyWALL 2 Plus Internet Security Appliance contains a cross-site scrip...
CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting 漏洞描述 Php-mod/curl library before 2.3.2 contains a cross-site scripting vulnerability via the post...
CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
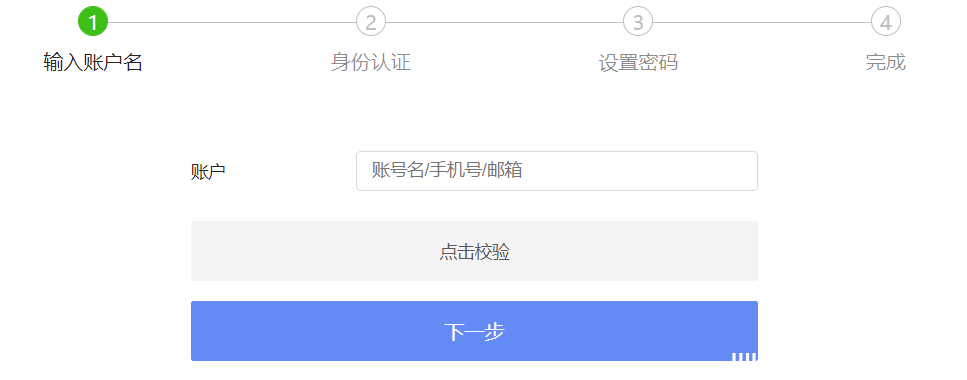
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
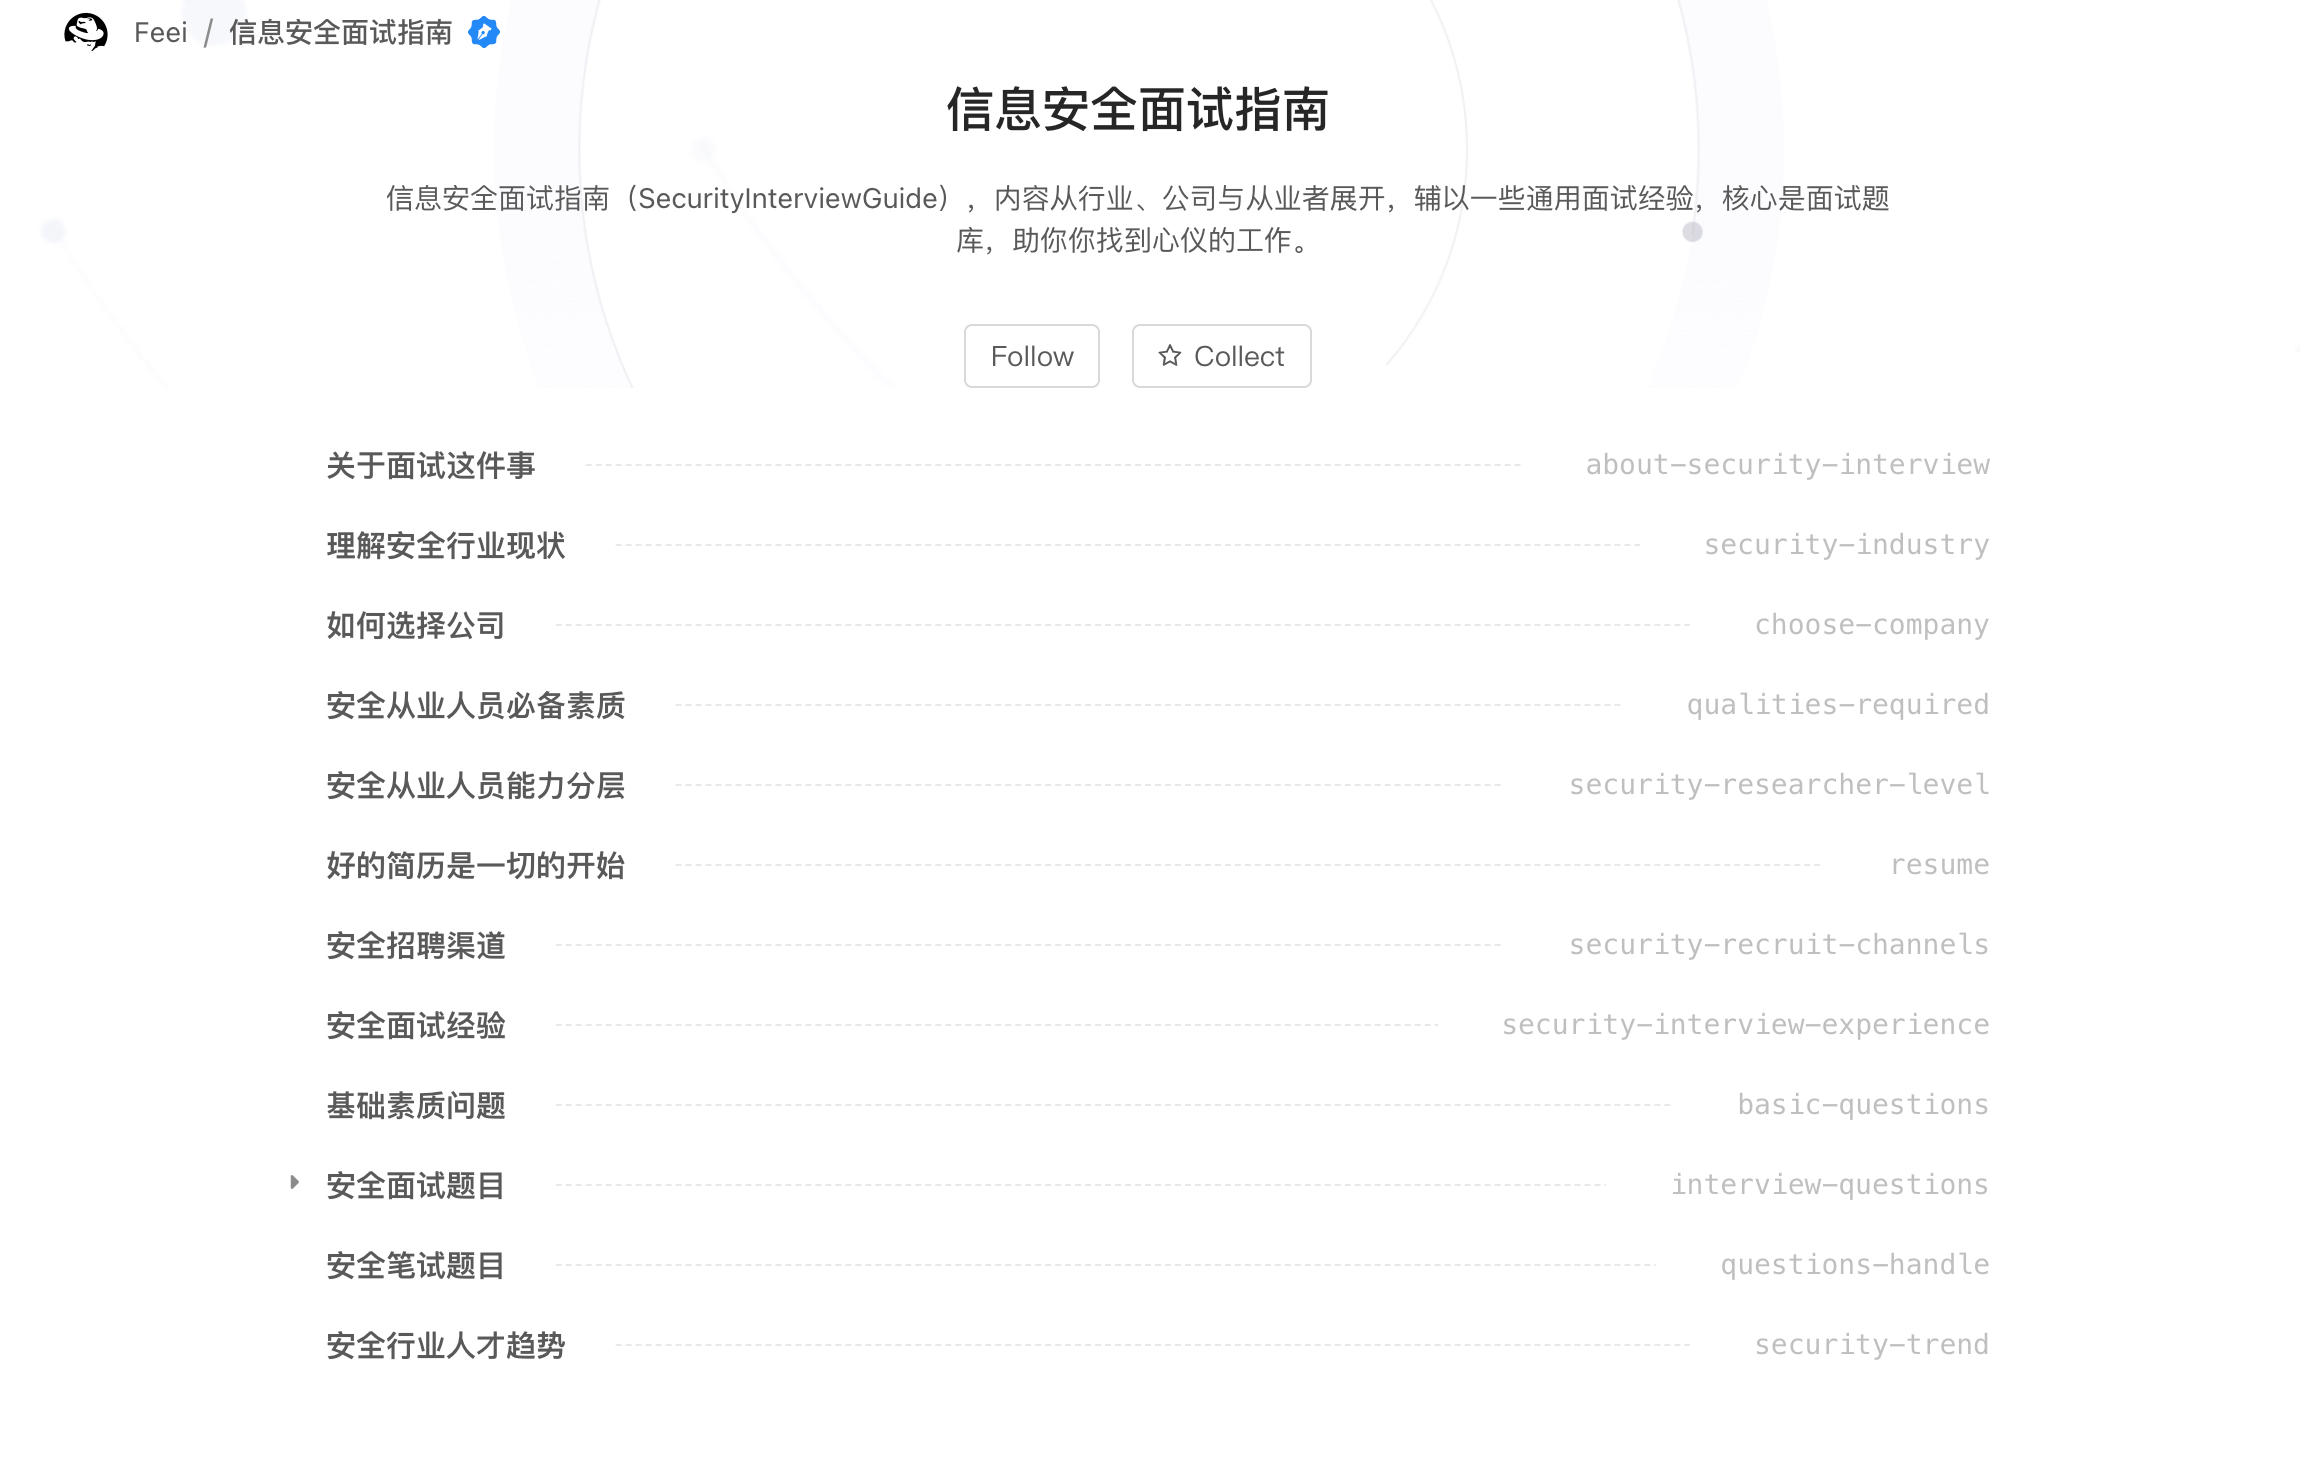
信息安全面试指南
地址: http://www.yuque.com/feei/sig 信息安全面试指南(SecurityInterviewGuide),内容从行业、公司与从业者展开,辅以一些通用面试经验,核心是面试题库,助你你找到心仪的工作。
CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion 漏洞描述 Patreon WordPress before version 1.7.0 is vulnerable to unauthenticated local f...
CVE-2021-27858: FatPipe WARP/IPVPN/MPVPN – Authorization Bypass
漏洞标题 CVE-2021-27858: FatPipe WARP/IPVPN/MPVPN - Authorization Bypass 漏洞描述 FatPipe WARP, IPVPN, and MPVPN software prior to versions 10.1.2r60p91 and 10.2.2r42 contain a mis...

