






CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF)
漏洞标题 CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF) 漏洞描述 imgproxy <=3.14.0 is vulnerable to Server-Side Request Forgery (SSRF) due to a lack ...
CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
CVE-2023-49494: DedeCMS v5.7.111 – Cross-Site Scripting
漏洞标题 CVE-2023-49494: DedeCMS v5.7.111 - Cross-Site Scripting 漏洞描述 DedeCMS v5.7.111 was discovered to contain a reflective cross-site scripting (XSS) vulnerability via the c...
CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
CVE-2024-49757: Zitadel – User Registration Bypass
漏洞标题 CVE-2024-49757: Zitadel - User Registration Bypass 漏洞描述 The open-source identity infrastructure software Zitadel allows administrators to disable the user self-registr...
CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting 漏洞描述 The social-buttons-pack plugin before 1.1.1 for WordPress has multiple XSS iss...
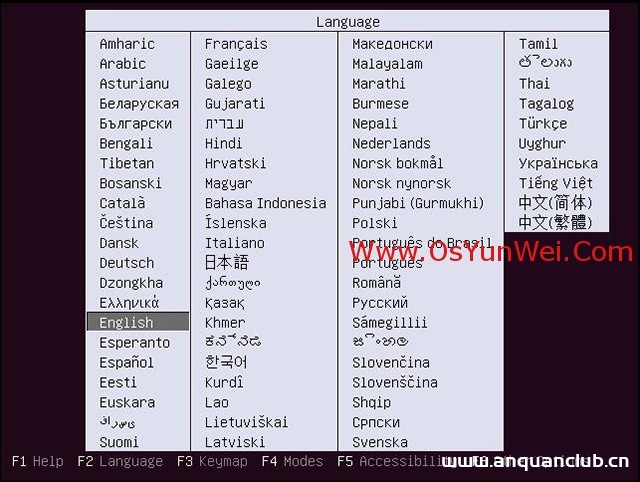
Ubuntu Server 18.04.5 LTS服务器版安装配置图解教程_Linux
Ubuntu分为桌面版(desktop)和服务器版(Server),下面为大家介绍服务器版本Ubuntu Server 18.04.5 LTS的详细安装过程,需要的朋友可以参考下 一、Ubuntu Server 18.04.5 LTS系统安装 Ubuntu分...

在麒麟V10服务器上编译安装Storm的详细过程_Linux
这篇文章主要介绍了在麒麟V10服务器上编译安装Storm的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1 简介 Apache Storm是一个免费开源、...
CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection
漏洞标题 CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection 漏洞描述 WordPress WPSmartContracts plugin before 1.3.12 contains a SQL injection vulnerability. The p...
记一次在梦中对某oa系统的漏洞挖掘
0x01正文 打开网站 先用7kb扫一波目录 哦吼,发现了一堆的目录遍历(绿色的都是)。 这里一个 Log目录十分的显眼,很有可能造成log泄露 okey,如我所料。收获了一个通用中危洞√ 27450-kwvsjna88f...
CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect
漏洞标题 CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect 漏洞描述 The WPMobile.App plugin for WordPress is vulnerable to Open Redirect in all versions up to, and including...
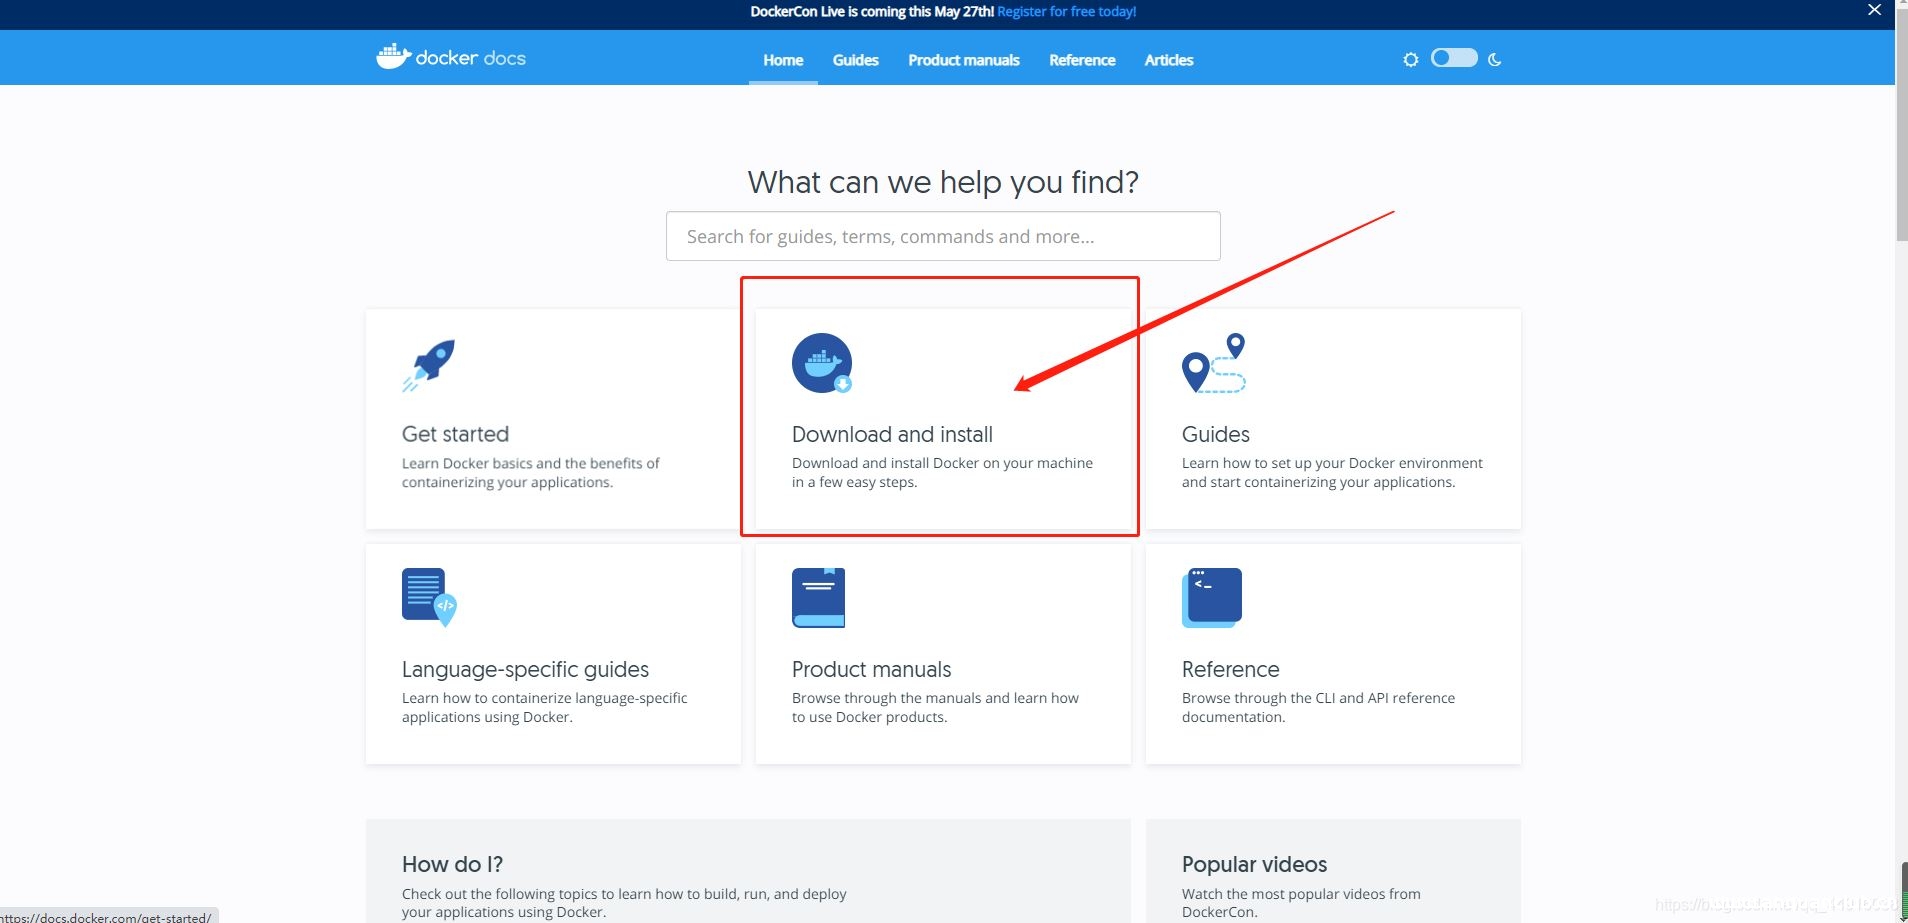
通过idea打包项目到docker的操作方法_docker
这篇文章主要介绍了通过idea打包项目到docker的操作方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 很多小伙伴一直想知道...
CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
CVE-2024-4956: Sonatype Nexus Repository Manager 3 – Local File Inclusion
漏洞标题 CVE-2024-4956: Sonatype Nexus Repository Manager 3 - Local File Inclusion 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read...
CVE-2023-0777: modoboa 2.0.4 – Admin TakeOver
漏洞标题 CVE-2023-0777: modoboa 2.0.4 - Admin TakeOver 漏洞描述 Authentication Bypass by Primary Weakness in GitHub repository modoboa/modoboa prior to 2.0.4. PoC代码

