





CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection
漏洞标题 CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection 漏洞描述 The REST API TO MiniProgram plugin for WordPress is vulnerable to SQL Injection via the 'o...
CVE-2022-42889: Text4Shell – Remote Code Execution
漏洞标题 CVE-2022-42889: Text4Shell - Remote Code Execution 漏洞描述 Apache Commons Text performs variable interpolation, allowing properties to be dynamically evaluated and expand...
CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
CVE-2022-24223: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-24223: Atom CMS v2.0 - SQL Injection 漏洞描述 AtomCMS v2.0 was discovered to contain a SQL injection vulnerability via /admin/login.php. PoC代码
CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...
CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
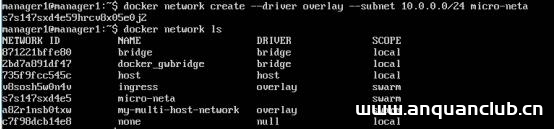
解决Docker network Create加–subnet后遇到问题_docker
这篇文章主要介绍了解决Docker network Create加--subnet后遇到问题。具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker network Create加–subnet后,使用docker networ...

Centos8搭建配置nis域服务详细步骤_Linux
目录NIS 简介网络环境:1.环境准备(两个节点都要)2.nis主服务器配置3.nis客户端设置 NIS 简介 NIS,英文的全称是network information service,也叫yellow pages。在Linux中,NIS是一个基于RPC...
CVE-2011-2523: VSFTPD 2.3.4 – Backdoor Command Execution
漏洞标题 CVE-2011-2523: VSFTPD 2.3.4 - Backdoor Command Execution 漏洞描述 VSFTPD v2.3.4 had a serious backdoor vulnerability allowing attackers to execute arbitrary commands on th...
CVE-2022-32770: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32770: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation
漏洞标题 CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation 漏洞描述 An Improper Access Control vulnerability...

