





Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
CVE-2021-41293: ECOA Building Automation System – Arbitrary File Retrieval
漏洞标题 CVE-2021-41293: ECOA Building Automation System - Arbitrary File Retrieval 漏洞描述 The ECOA BAS controller suffers from an arbitrary file disclosure vulnerability. Using ...
CVE-2023-1317: osTicket < v1.16.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1317: osTicket < v1.16.6 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository osticket/osticket prior to v1.16.6. PoC代...
CVE-2023-28662: WordPress Gift Cards <= 4.3.1 - SQL Injection
漏洞标题 CVE-2023-28662: Wordpress Gift Cards <= 4.3.1 - SQL Injection 漏洞描述 The Gift Cards (Gift Vouchers and Packages) WordPress Plugin, version <= 4.3.1, is affected by...
CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
CVE-2022-44957: WebTareas 2.4p5 – Cross-Site Scripting
漏洞标题 CVE-2022-44957: WebTareas 2.4p5 - Cross-Site Scripting 漏洞描述 webtareas 2.4p5 was discovered to contain a cross-site scripting (XSS) vulnerability in the component /clie...
CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure
漏洞标题 CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure 漏洞描述 WordPress Metform plugin through 2.1.3 is susceptible to information disclosure due to improp...
CVE-2024-0305: Ncast busiFacade – Remote Command Execution
漏洞标题 CVE-2024-0305: Ncast busiFacade - Remote Command Execution 漏洞描述 The Ncast Yingshi high-definition intelligent recording and playback system is a newly developed audio ...
CVE-2001-1473: Deprecated SSHv1 Protocol Detection
漏洞标题 CVE-2001-1473: Deprecated SSHv1 Protocol Detection 漏洞描述 SSHv1 is deprecated and has known cryptographic issues. PoC代码
CVE-2025-2010: WordPress JobWP Plugin <= 2.3.9 - SQL Injection
漏洞标题 CVE-2025-2010: WordPress JobWP Plugin <= 2.3.9 - SQL Injection 漏洞描述 The JobWP - Job Board, Job Listing, Career Page and Recruitment Plugin plugin for WordPress is v...
CVE-2001-0537: Cisco IOS HTTP Configuration – Authentication Bypass
漏洞标题 CVE-2001-0537: Cisco IOS HTTP Configuration - Authentication Bypass 漏洞描述 HTTP server for Cisco IOS 11.3 to 12.2 allows attackers to bypass authentication and execute a...
CVE-2024-22024: Ivanti Connect Secure – XXE
漏洞标题 CVE-2024-22024: Ivanti Connect Secure - XXE 漏洞描述 Ivanti Connect Secure is vulnerable to XXE (XML External Entity) injection. PoC代码

信息收集之梳理特斯拉资产
雷军:不要用战术上的勤奋来掩盖战略上的懒惰。 Micropoor:应当细心地观察,为的是理解。应当努力地理解,为的是行动。应当谨慎地行动,为的是再一次的观察。 基于Micropoor的文章 渗透的本质...
Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
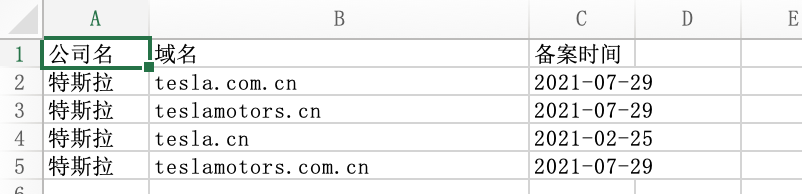
信息收集系列之自动化工具ShuiZe_0x727
0x01 前言 最近0x727团队开源了一款信息收集自动化工具-水泽。可以说是一见钟情,使用很丝滑,代码清晰适合二次开发。skr~skr~ 0x02 体验一条龙服务 以我们的老朋友tesla.cn为例子,跑一下脚...
CVE-2023-24657: phpIPAM – 1.6 – Cross-Site Scripting
漏洞标题 CVE-2023-24657: phpIPAM - 1.6 - Cross-Site Scripting 漏洞描述 phpIPAM 1.6 contains a cross-site scripting vulnerability via the closeClass parameter at /subnet-masks/popup...

