





CVE-2001-1473: Deprecated SSHv1 Protocol Detection
漏洞标题 CVE-2001-1473: Deprecated SSHv1 Protocol Detection 漏洞描述 SSHv1 is deprecated and has known cryptographic issues. PoC代码
CVE-2025-2010: WordPress JobWP Plugin <= 2.3.9 - SQL Injection
漏洞标题 CVE-2025-2010: WordPress JobWP Plugin <= 2.3.9 - SQL Injection 漏洞描述 The JobWP - Job Board, Job Listing, Career Page and Recruitment Plugin plugin for WordPress is v...
CVE-2001-0537: Cisco IOS HTTP Configuration – Authentication Bypass
漏洞标题 CVE-2001-0537: Cisco IOS HTTP Configuration - Authentication Bypass 漏洞描述 HTTP server for Cisco IOS 11.3 to 12.2 allows attackers to bypass authentication and execute a...
CVE-2024-22024: Ivanti Connect Secure – XXE
漏洞标题 CVE-2024-22024: Ivanti Connect Secure - XXE 漏洞描述 Ivanti Connect Secure is vulnerable to XXE (XML External Entity) injection. PoC代码

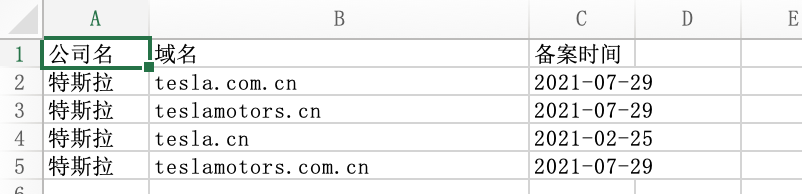
信息收集之梳理特斯拉资产
雷军:不要用战术上的勤奋来掩盖战略上的懒惰。 Micropoor:应当细心地观察,为的是理解。应当努力地理解,为的是行动。应当谨慎地行动,为的是再一次的观察。 基于Micropoor的文章 渗透的本质...
Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
信息收集系列之自动化工具ShuiZe_0x727
0x01 前言 最近0x727团队开源了一款信息收集自动化工具-水泽。可以说是一见钟情,使用很丝滑,代码清晰适合二次开发。skr~skr~ 0x02 体验一条龙服务 以我们的老朋友tesla.cn为例子,跑一下脚...
CVE-2023-24657: phpIPAM – 1.6 – Cross-Site Scripting
漏洞标题 CVE-2023-24657: phpIPAM - 1.6 - Cross-Site Scripting 漏洞描述 phpIPAM 1.6 contains a cross-site scripting vulnerability via the closeClass parameter at /subnet-masks/popup...
CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
CVE-2025-24963: Vitest Browser Mode – Local File Read
漏洞标题 CVE-2025-24963: Vitest Browser Mode - Local File Read 漏洞描述 Vitest is a testing framework powered by Vite. The `__screenshot-error` handler on the browser mode HTTP ser...
CVE-2022-42095: Backdrop CMS version 1.23.0 – Cross Site Scripting (Stored)
漏洞标题 CVE-2022-42095: Backdrop CMS version 1.23.0 - Cross Site Scripting (Stored) 漏洞描述 Backdrop CMS version 1.23.0 was discovered to contain a stored cross-site scripting (X...
CVE-2023-20073: Cisco VPN Routers – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2023-20073: Cisco VPN Routers - Unauthenticated Arbitrary File Upload 漏洞描述 A vulnerability in the web-based management interface of Cisco RV340, RV340W, RV345, and...
CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
CVE-2025-4388: Liferay Portal – Cross-Site Scripting
漏洞标题 CVE-2025-4388: Liferay Portal - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability in the Liferay Portal 7.4.0 through 7.4.3.131, and Lifer...

bugbounty技巧聚合20211012
漏洞报告 【Mail.ru】 grafana-lms.rsv.bizml.ru Grafana未授权存储XSS(CVE-2020-11110) http://hackerone.com/reports/1329433 【Gitlab 1020刀】通过项目令牌将“外部用户”(具有维护者权限...

