





CVE-2025-64446: FortiWeb – Authentication Bypass
漏洞标题 CVE-2025-64446: FortiWeb - Authentication Bypass 漏洞描述 A relative path traversal vulnerability in Fortinet FortiWeb 8.0.0 through 8.0.1, FortiWeb 7.6.0 through 7.6.4, F...
常见url跳转bypass
常见url跳转bypass http://www.huoxian.cn/fireapi/user/sso/?redirect_... 常见绕过: testhuoxian.cn huoxian.cntest huoxian.cn.test.com test.com%3F.huoxian.cn #火线Zone Tips# 本文迁移...
CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
CVE-2023-0602: Twittee Text Tweet <= 1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0602: Twittee Text Tweet <= 1.0.8 - Cross-Site Scripting 漏洞描述 The Twittee Text Tweet WordPress plugin through 1.0.8 does not properly escape POST values wh...
Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298)
漏洞标题 Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298) 漏洞描述 Adobe ColdFusion 是一种广泛用于企业级 Web 应用开发的工具,支持专有标记语言以构建...
CVE-2023-6909: Mlflow <2.9.2 - Path Traversal
漏洞标题 CVE-2023-6909: Mlflow <2.9.2 - Path Traversal 漏洞描述 Path Traversal: '\..\filename' in GitHub repository mlflow/mlflow prior to 2.9.2. PoC代码
CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 – Local File Inclusion
漏洞标题 CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 - Local File Inclusion 漏洞描述 WordPress Duplicator 1.3.24 & 1.3.26 are vulnerable to local file inclusion vu...
CVE-2022-0206: WordPress NewStatPress <1.3.6 - Cross-Site Scripting
漏洞标题 CVE-2022-0206: WordPress NewStatPress <1.3.6 - Cross-Site Scripting 漏洞描述 WordPress NewStatPress plugin before 1.3.6 is susceptible to cross-site scripting. The plug...
Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
Apache Solr <= 8.8.1 SSRF(CVE-2021-27905)
漏洞标题 Apache Solr <= 8.8.1 SSRF(CVE-2021-27905) 漏洞描述 Apache Solr中的ReplicationHandler(通常注册在Solrcore下的“/replication”)有一个“masterUrl”(也称为“leaderUrl”别...
CVE-2023-2986: Abandoned Cart Lite for WooCommerce – Authentication Bypass
漏洞标题 CVE-2023-2986: Abandoned Cart Lite for WooCommerce - Authentication Bypass 漏洞描述 The Abandoned Cart Lite for WooCommerce plugin for WordPress is vulnerable to authentic...
CVE-2017-12617: Apache Tomcat – Remote Code Execution
漏洞标题 CVE-2017-12617: Apache Tomcat - Remote Code Execution 漏洞描述 When running Apache Tomcat versions 9.0.0.M1 to 9.0.0, 8.5.0 to 8.5.22, 8.0.0.RC1 to 8.0.46 and 7.0.0 to 7.0...
CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution
漏洞标题 CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution 漏洞描述 Qualitor through 8.20 allows remote attackers to execute arbitrary code via PHP code in the html/ad/ad...
CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting
漏洞标题 CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting 漏洞描述 Apache OFBiz 16.11.01 to 16.11.07 is vulnerable to cross-site scripting because data sent with co...
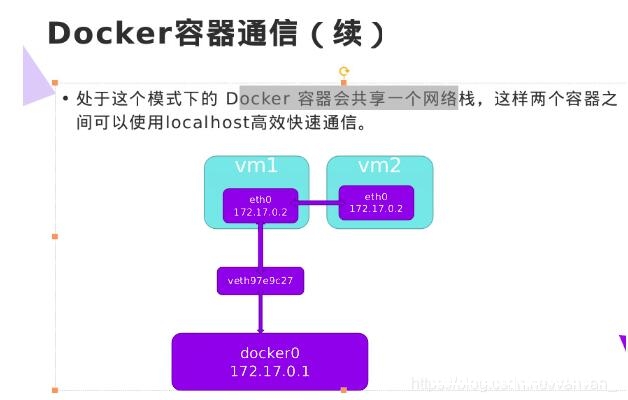
Docker容器间通信与外网通信的操作_docker
这篇文章主要介绍了Docker容器间通信与外网通信的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一 容器间通信 1.容器的网络共享 处于这个模式下的docker容器会共享一...
CVE-2023-27637: PrestaShop `tshirtecommerce` Module – SQL Injection
漏洞标题 CVE-2023-27637: PrestaShop `tshirtecommerce` Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via t...

