





Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
Apache Solr <= 8.8.1 SSRF(CVE-2021-27905)
漏洞标题 Apache Solr <= 8.8.1 SSRF(CVE-2021-27905) 漏洞描述 Apache Solr中的ReplicationHandler(通常注册在Solrcore下的“/replication”)有一个“masterUrl”(也称为“leaderUrl”别...
CVE-2023-2986: Abandoned Cart Lite for WooCommerce – Authentication Bypass
漏洞标题 CVE-2023-2986: Abandoned Cart Lite for WooCommerce - Authentication Bypass 漏洞描述 The Abandoned Cart Lite for WooCommerce plugin for WordPress is vulnerable to authentic...
CVE-2017-12617: Apache Tomcat – Remote Code Execution
漏洞标题 CVE-2017-12617: Apache Tomcat - Remote Code Execution 漏洞描述 When running Apache Tomcat versions 9.0.0.M1 to 9.0.0, 8.5.0 to 8.5.22, 8.0.0.RC1 to 8.0.46 and 7.0.0 to 7.0...
CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution
漏洞标题 CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution 漏洞描述 Qualitor through 8.20 allows remote attackers to execute arbitrary code via PHP code in the html/ad/ad...
CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting
漏洞标题 CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting 漏洞描述 Apache OFBiz 16.11.01 to 16.11.07 is vulnerable to cross-site scripting because data sent with co...
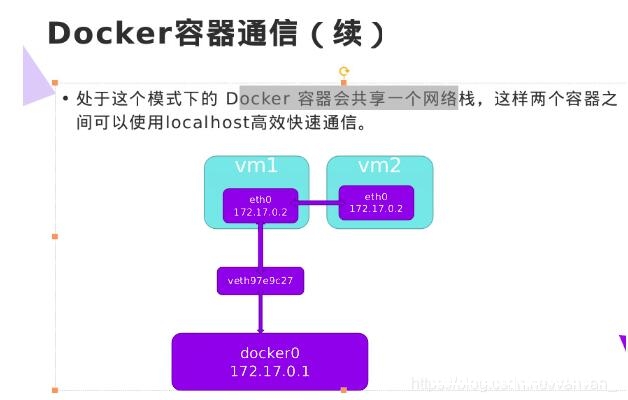
Docker容器间通信与外网通信的操作_docker
这篇文章主要介绍了Docker容器间通信与外网通信的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一 容器间通信 1.容器的网络共享 处于这个模式下的docker容器会共享一...
CVE-2023-27637: PrestaShop `tshirtecommerce` Module – SQL Injection
漏洞标题 CVE-2023-27637: PrestaShop `tshirtecommerce` Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via t...
CVE-2022-3908: WordPress Helloprint <1.4.7 - Cross-Site Scripting
漏洞标题 CVE-2022-3908: WordPress Helloprint <1.4.7 - Cross-Site Scripting 漏洞描述 WordPress Helloprint plugin before 1.4.7 contains a cross-site scripting vulnerability. The p...

渗透变得如此轻松!多亏看了第十七期「听火」线上会议沙龙
官方出会议总结啦!11月26号晚举行的第十七期「听火」线上会议沙龙高能不断。会议分享嘉宾为:303,分享议题为:看似朴实无华的弱口令。 引言 大家觉得在登录功能中常见的漏洞有哪些?常见的漏...
CVE-2024-7029: AVTECH IP Camera – Command Injection
漏洞标题 CVE-2024-7029: AVTECH IP Camera - Command Injection 漏洞描述 The endpoint `/cgi-bin/supervisor/Factory.cgi` is vulnerable to command injection via the `action` parameter, ...
CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation
漏洞标题 CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation 漏洞描述 The InstaWP Connect – 1-click WP Staging & Migration plugin for WordP...
CVE-2024-3469: GP Premium <= 2.4.0 - Cross-Site Scripting
漏洞标题 CVE-2024-3469: GP Premium <= 2.4.0 - Cross-Site Scripting 漏洞描述 The GP Premium plugin for WordPress up to 2.4.0 is vulnerable to reflected XSS via the 'message&...
CVE-2023-3843: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3843: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been classified as problematic. Affected is an un...
CVE-2019-7238: NEXUS < 3.14.0 Remote Code Execution
漏洞标题 CVE-2019-7238: NEXUS < 3.14.0 Remote Code Execution 漏洞描述 body="Nexus Repository Manager" app="Nexus-Repository-Manager" PoC代码
CVE-2023-44813: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44813: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 Cross-Site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbitra...

