




斥资170亿美元,三星已决定于美国德州新建半导体厂
11月23日,韩国最大的跨国企业集团三星SAMSUNG在其官方网站上发布公告称,其将于美国德克萨斯州泰勒市斥资170亿美元新建一个半导体制造工厂。这是三星在美国有史以来的最大一次投资,至此,三星...

CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
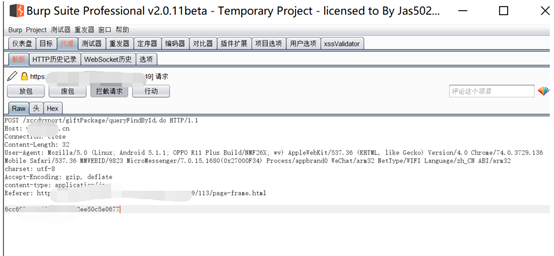
一次不会代码的代码审计
前言 由于小程序的便捷性,越来越多的应用迁移到了了小程序上,由此伴随着小程序上线前的日常渗透测试工作也开始增加。但小程序的测试中经常会遇到数据包被加密了,导致无法进行改包测试。和测...
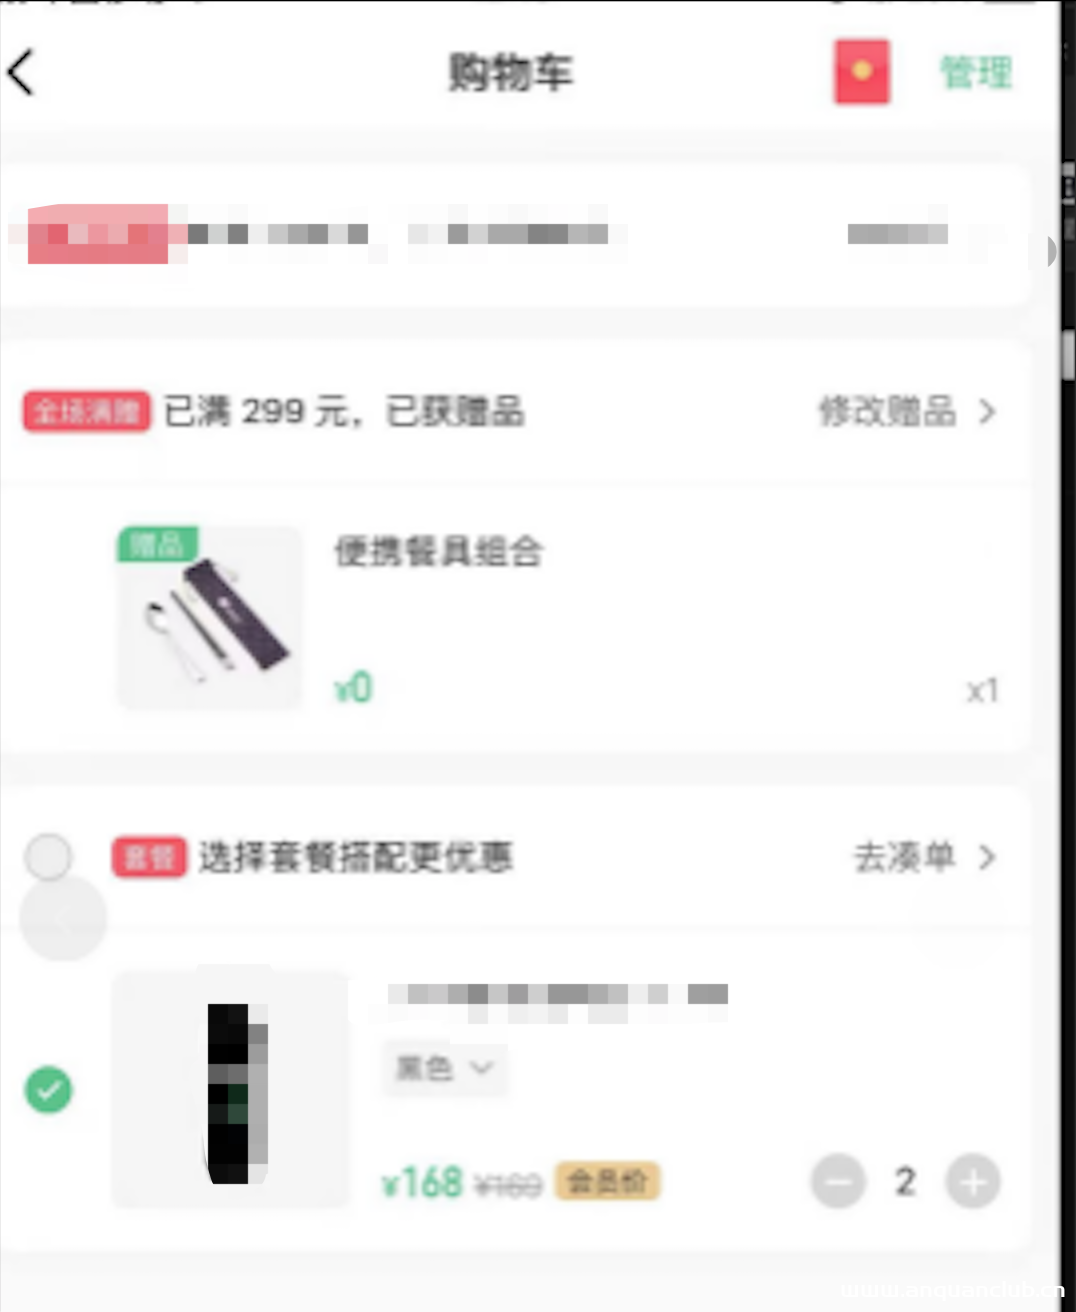
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
浅谈cs的shellcode的使用方法
前言:学习心得,大佬勿喷 看完本文你会了解到: 1、cs中的shellcode是做什么的? 2、用类似于cs、msf生成的shellcode的加载器是什么样的? 3、windows api是什么? 4、怎样从msf及cs生成的shel...
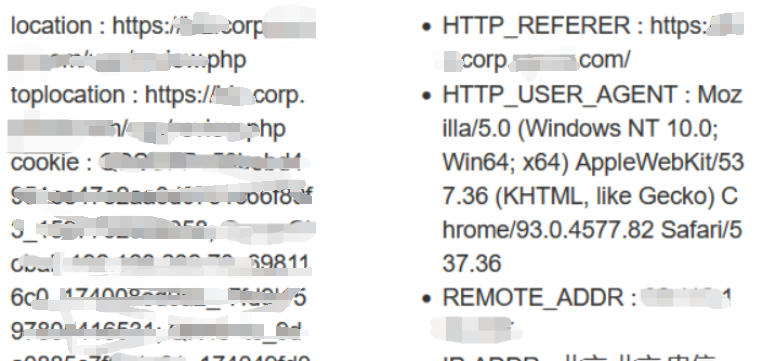
内网xss结合host碰撞到内部应用任意访问
一、引言: 某天在挖掘xss的过程中,本着见框就插的原则,不会轻易放过任何一个可以输入内容的地方。 有些内容输入之后即可显示在页面上,有些内容输入之后会输出到别的系统上,可能是一些后台...
Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure
漏洞标题 CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure 漏洞描述 WordPress Visual Form Builder plugin before 3.0.8 contains a information disclosur...
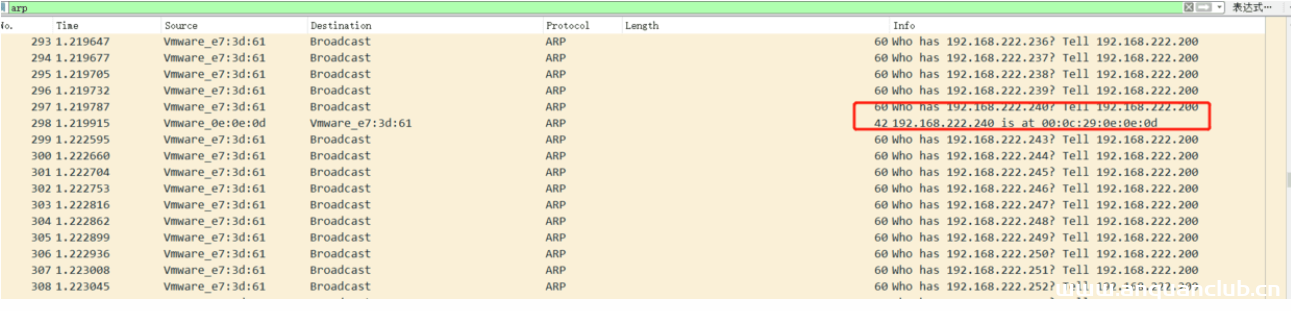
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...

挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...

实战攻防演习之红队视角下的防御体系突破 @奇安信
地址:http://i0x0fy4ibf.feishu.cn/file/boxcnFaTDbhg5qQDzAlk8vrfNtc 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection
漏洞标题 CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection 漏洞描述 A pre-authentication SQL injection vulnerability exists in the Inventory feature of GLPI. The vulnerabi...
CVE-2020-5776: MAGMI – Cross-Site Request Forgery
漏洞标题 CVE-2020-5776: MAGMI - Cross-Site Request Forgery 漏洞描述 MAGMI (Magento Mass Importer) is vulnerable to cross-site request forgery (CSRF) due to a lack of CSRF tokens. R...
CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE
漏洞标题 CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE 漏洞描述 The default configuration in Elasticsearch before 1.2 enables dynamic scripting, which allows remote attackers to exec...

