





CVE-2024-0593: WordPress Simple Job Board – Unauthorized Data Access
漏洞标题 CVE-2024-0593: WordPress Simple Job Board - Unauthorized Data Access 漏洞描述 The Simple Job Board plugin for WordPress is vulnerable to unauthorized data access due to in...
Apache Solr 环境变量信息泄漏漏洞(CVE-2023-50290)
漏洞标题 Apache Solr 环境变量信息泄漏漏洞(CVE-2023-50290) 漏洞描述 Apache Solr 是一款开源搜索引擎。自Apache Solr 9.0.0起,由于 Solr Metrics API默认输出所有未单独配置保护策略的环境...
Carel pCOWeb
漏洞标题 Carel pCOWeb <B1.2.4 XSS (CVE-2019-11370) 漏洞描述 B1.2.4之前的Carel pCOWeb易受存储的跨站点脚本攻击,如config/pw_snmp.html“系统联系人”字段所示。 PoC代码 暂无
CVE-2024-35693: WordPress 12 Step Meeting List Plugin <= 3.14.33 - Cross-Site Scripting
漏洞标题 CVE-2024-35693: WordPress 12 Step Meeting List Plugin <= 3.14.33 - Cross-Site Scripting 漏洞描述 Code for Recovery 12 Step Meeting List versions up to 3.14.33 contain a...
CVE-2024-22729: Netis MW5360 V1.0.1.3031 – Command Injection
漏洞标题 CVE-2024-22729: Netis MW5360 V1.0.1.3031 - Command Injection 漏洞描述 NETIS SYSTEMS MW5360 V1.0.1.3031 was discovered to contain a command injection vulnerability via the ...
CVE-2022-40022: Symmetricom SyncServer Unauthenticated – Remote Command Execution
漏洞标题 CVE-2022-40022: Symmetricom SyncServer Unauthenticated - Remote Command Execution 漏洞描述 Microchip Technology (Microsemi) SyncServer S650 was discovered to contain a com...
CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting 漏洞描述 WordPress Realteo plugin 1.2.3 and prior contains an unauthenticated reflected cross-site scri...

bugbounty技巧聚合20211230
漏洞报告 【Github】 API 更改可见权限 http://hackerone.com/reports/1086781 【 Krisp】Log4j CVE-2021–44228 http://hackerone.com/reports/1431624 【BlockDev Sp. Z o.o】SQL 注入导致检...
CVE-2022-2633: All-In-One Video Gallery <=2.6.0 - Server-Side Request Forgery
漏洞标题 CVE-2022-2633: All-In-One Video Gallery <=2.6.0 - Server-Side Request Forgery 漏洞描述 WordPress All-in-One Video Gallery plugin through 2.6.0 is susceptible to arbitra...
CVE-2024-55457: MasterSAM Star Gate v11 – Local File Inclusion
漏洞标题 CVE-2024-55457: MasterSAM Star Gate v11 - Local File Inclusion 漏洞描述 MasterSAM Star Gate v11 is vulnerable to a directory traversal attack via the endpoint /adama/adama...
CData Arc /ui 目录遍历漏洞 (CVE-2024-31850)
漏洞标题 CData Arc /ui 目录遍历漏洞 (CVE-2024-31850) 漏洞描述 CData Arc 是一个 Web 应用程序,它提供了一套用于创建、执行和监控自定义数据集成流的连接器。CData Arc < 23.4.883...
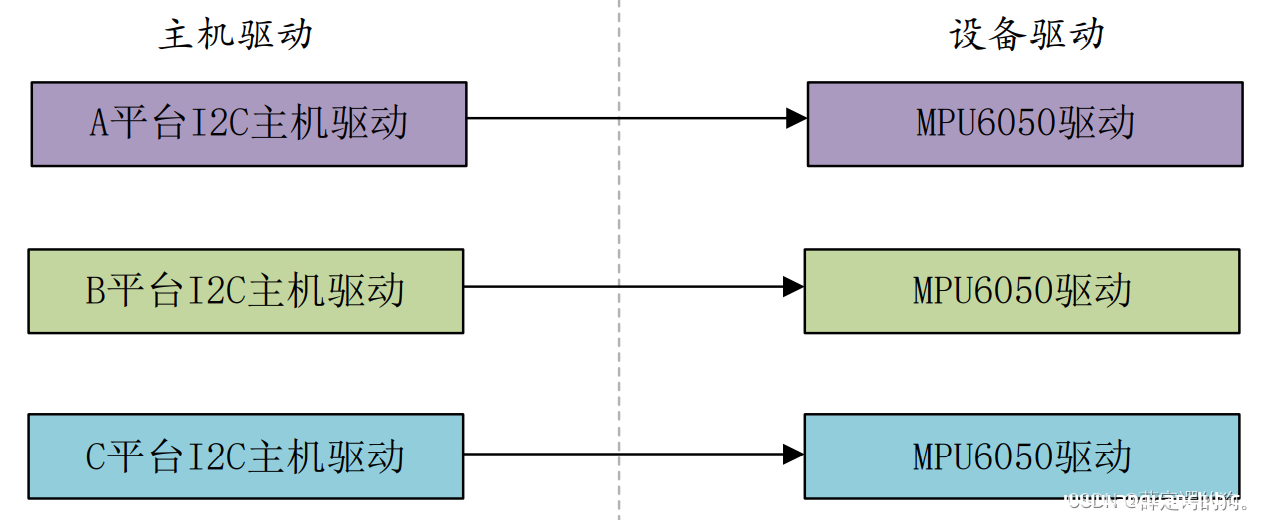
Linux驱动之platform总线详解_Linux
目录1、platform 总线简介1.1、Linux 驱动的分离和分层思想1.1.1、Linux 驱动的分离1.2、platform 平台驱动模型2、platform 框架2.1、platform 总线2.2、platform 驱动2.2.1、platform 驱动定义...
CVE-2022-21661: WordPress Core 5.8.2 – ‘WP_Query’ SQL注入信息泄露漏洞
漏洞标题 CVE-2022-21661: WordPress Core 5.8.2 - 'WP_Query' SQL注入信息泄露漏洞 漏洞描述 此漏洞允许远程攻击者泄露有关受影响的WordPress核心安装的敏感信息,Authentication 不...
CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
CVE-2025-53770: Microsoft SharePoint Server – Remote Code Execution (ToolShell)
漏洞标题 CVE-2025-53770: Microsoft SharePoint Server - Remote Code Execution (ToolShell) 漏洞描述 Deserialization of untrusted data in on-premises Microsoft SharePoint Server allow...

