





CVE-2024-37728: OfficeWeb365 Indexs Interface – Arbitrary File Read
漏洞标题 CVE-2024-37728: OfficeWeb365 Indexs Interface - Arbitrary File Read 漏洞描述 There is any file reading in the officeWeb365 Indexs interface. PoC代码
CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution
漏洞标题 CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution 漏洞描述 Popup Builder WordPress plugin before 4.0.7 contains a local file inclusion caused by u...
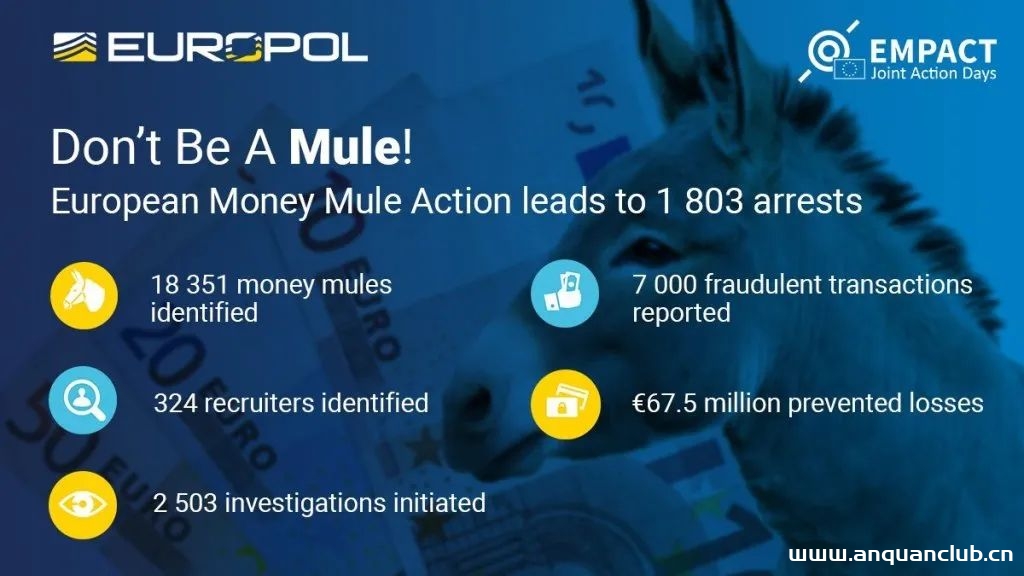
近两万钱骡,欧洲第七次联合打击洗钱行动落幕
12月1日,一项有着400家金融机构支持、名为EMMA 7(The European Money Mule Action)的欧洲多国联合行动落下帷幕。从9月15日起至11月30日,该行动取得了如下成果:识别18351名“钱骡“;识别32...
CVE-2016-7552: Trend Micro Threat Discovery Appliance 2.6.1062r1 – Authentication Bypass
漏洞标题 CVE-2016-7552: Trend Micro Threat Discovery Appliance 2.6.1062r1 - Authentication Bypass 漏洞描述 Trend Micro Threat Discovery Appliance 2.6.1062r1 is vulnerable to a dire...
CVE-2022-43140: kkFileView 4.1.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-43140: kkFileView 4.1.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.1.0 is susceptible to server-side request forgery via the component cn.keking.web.cont...
CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion
漏洞标题 CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion 漏洞描述 Directory traversal vulnerability in the Helpdesk Pro plugin before 1.4.0 for Joomla! ...
(CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞
漏洞标题 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 漏洞描述 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 PoC代码 暂无
CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
CVE-2021-40661: IND780 – Local File Inclusion
漏洞标题 CVE-2021-40661: IND780 - Local File Inclusion 漏洞描述 IND780 Advanced Weighing Terminals Build 8.0.07 March 19, 2018 (SS Label 'IND780_8.0.07'), Version 7.2.10 ...
Belkin N150 路径遍历(CVE-2014-2962)
漏洞标题 Belkin N150 路径遍历(CVE-2014-2962) 漏洞描述 固件版本低于1.00.08的Belkin N150 F9K1009 v1路由器上的webproccgi模块中存在路径遍历漏洞,远程攻击者可借助getpage参数中的完整路径...
CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474)
漏洞标题 BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474) 漏洞描述 BackupBuddy 是WordPress一款备份迁移插件。BackupBuddy 8.5.8.0 - 8.7.4.1版本存在本地文件包含漏洞,攻击者可以利用...
CVE-2020-26413: Gitlab CE/EE 13.4 – 13.6.2 – Information Disclosure
漏洞标题 CVE-2020-26413: Gitlab CE/EE 13.4 - 13.6.2 - Information Disclosure 漏洞描述 GitLab CE and EE 13.4 through 13.6.2 is susceptible to Information disclosure via GraphQL. Use...
CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
CVE-2019-12583: Zyxel ZyWall UAG/USG – Account Creation Access
漏洞标题 CVE-2019-12583: Zyxel ZyWall UAG/USG - Account Creation Access 漏洞描述 Zyxel UAG, USG, and ZyWall devices allows a remote attacker to generate guest accounts by directly ...

