





Nginx配置多端口多域名访问的实现_nginx
这篇文章主要介绍了Nginx配置多端口多域名访问的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在一个服务器...
Linux下查看压缩文件内容的10种方法(小结)_Linux
这篇文章主要介绍了Linux下查看压缩文件内容的10种方法(小结),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 通常...
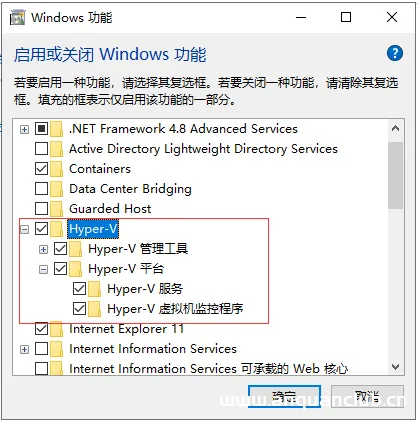
windows下安装docker的教程详解_docker
这篇文章主要介绍了windows安装docker的教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 由于我本地的mysql版本比较低,最近想着要升级一下mysql版本,...
linux线程间的同步与互斥知识点总结_Linux
在本篇文章里小编给大家整理的是关于linux线程间的同步与互斥的相关知识点,有兴趣的朋友们学习下。 在线程并发执行的时候,我们需要保证临界资源的安全访问,防止线程争抢资源,造成数据二义性。 ...
-CVE-2017-7504 JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-7504 JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许可,可以在任何商业应用...
CVE-2015-5254 ActiveMQ 反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2015-5254 ActiveMQ 反序列化漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息...
CVE-2016-3088 任意文件写入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-3088 任意文件写入漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息服务、集群、...
CVE-2022-22963 Spring Cloud Function SpEL 代码注入
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22963 Spring Cloud Function SpEL 代码注入 SpringCloudFunction提供了一种通用模型,用于在各种平台上部署基于函数的软件,...
天问物业ERP系统 uploadfile.aspx 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 天问物业ERP系统 uploadfile.aspx 任意文件上传漏洞 成都天问互联科技有限公司以软件开发和技术服务为基础,建立物业ERP应用系统,向物管公司提...
蓝凌OA sysSearchMain.do 远程命令执行漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA sysSearchMain.do 远程命令执行漏洞利用 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合...
蓝凌OA admin.do JNDI远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA admin.do JNDI远程命令执行 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌...
Roxy-Wi options.py 远程命令执行漏洞 CVE-2022-31137
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Roxy-Wi options.py 远程命令执行漏洞 CVE-2022-31137 Roxy-WI是用于管理Haproxy、Nginx和Keepalived服务器的Web界面。Roxy-WI 5.2.2.0...
SpiderFlow save 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 SpiderFlow save 远程命令执行漏洞 spider-flow 是一个爬虫平台,以图形化方式定义爬虫流程,无需代码即可实现一个爬虫 。spider-flow...
Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露 腾达W15E路由器外置4根5dBi高增益无线天线,同时还内置独立PA和LNA模块,大大增强无线信...
DrayTek Vigor 路由器远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DrayTek Vigor 路由器远程命令执行漏洞 DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系...
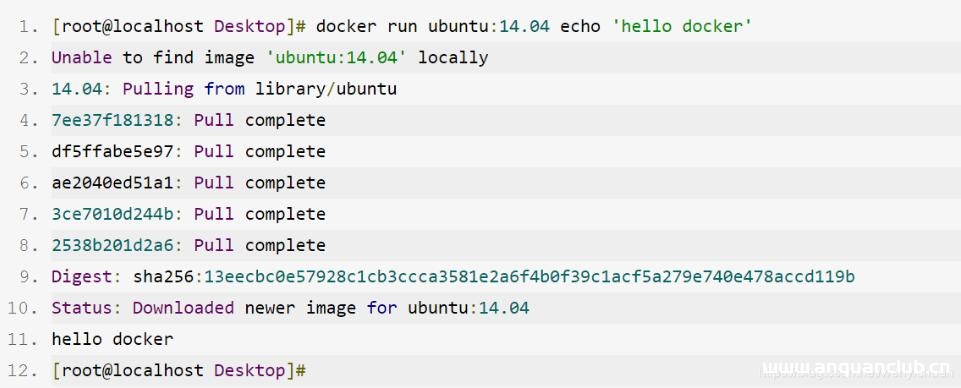
一条命令重启所有已停止的docker容器操作_docker
这篇文章主要介绍了一条命令重启所有已停止的docker容器操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一条命令重启所有已停止的docker容器 docker ps -a | grep Exit...

