





CVE-2022-1388: F5 BIG-IP iControl REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl REST Auth Bypass RCE 漏洞描述 This vulnerability may allow an unauthenticated attacker with network access to the BIG-IP system through t...
CVE-2022-0735: GitLab CE/EE – Information Disclosure
漏洞标题 CVE-2022-0735: GitLab CE/EE - Information Disclosure 漏洞描述 GitLab CE/EE is susceptible to information disclosure. An attacker can access runner registration tokens usin...

Docker部署Rancher的方法(无坑)_docker
这篇文章主要介绍了Docker部署Rancher的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 操作前必看: 注:如...
CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
CVE-2021-34370: Accela Civic Platform <=21.1 - Cross-Site Scripting
漏洞标题 CVE-2021-34370: Accela Civic Platform <=21.1 - Cross-Site Scripting 漏洞描述 Accela Civic Platform through 21.1 contains a cross-site scripting vulnerability via ssoAda...
CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 – Remote Code Execution
漏洞标题 CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 - Remote Code Execution 漏洞描述 Oracle E-Business Suite 12.2.3 through 12.2.11 is susceptible to remote code execu...
CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection
漏洞标题 CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection 漏洞描述 A SQL injection vulnerability in the product_all_one_img and image_product parameters of the...
CVE-2023-36934: MOVEit Transfer – SQL Injection
漏洞标题 CVE-2023-36934: MOVEit Transfer - SQL Injection 漏洞描述 In Progress MOVEit Transfer before 2020.1.11 (12.1.11), 2021.0.9 (13.0.9), 2021.1.7 (13.1.7), 2022.0.7 (14.0.7), 2...
Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect
漏洞标题 CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect 漏洞描述 WordPress AcyMailing plugin before 7.5.0 contains an open redirect vulnerability due to improper sa...
Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
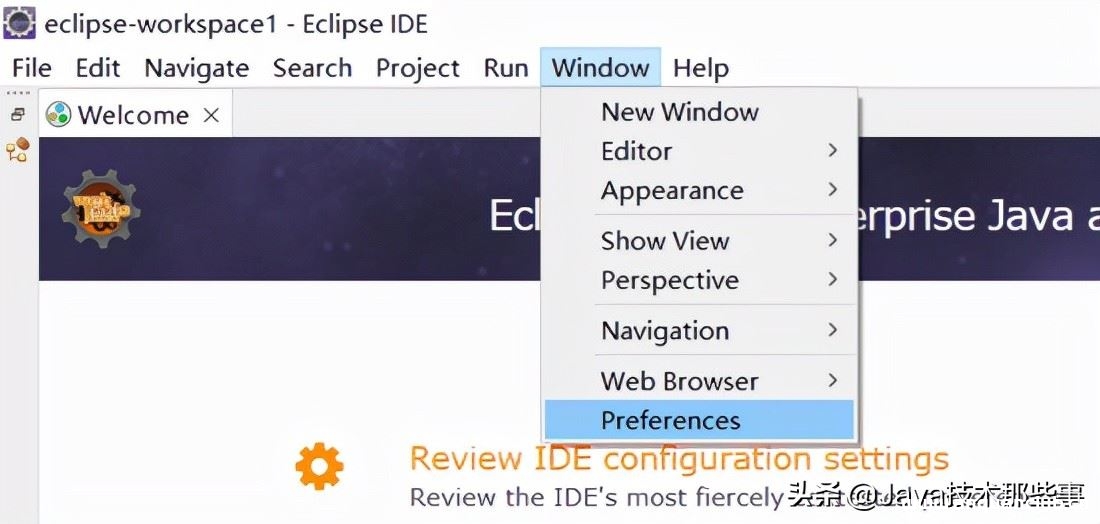
eclipse配置Tomcat和Tomcat出现无效端口解决办法_Tomcat
目录一、eclipse配置Tomcat二、Tomcat出现无效端口解决办法方法一:方法二:方法三:一、eclipse配置Tomcat 1. 按图选择window-preferences 2在server处选择runtime environment 3.点击右侧add...
CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
CVE-2022-44957: WebTareas 2.4p5 – Cross-Site Scripting
漏洞标题 CVE-2022-44957: WebTareas 2.4p5 - Cross-Site Scripting 漏洞描述 webtareas 2.4p5 was discovered to contain a cross-site scripting (XSS) vulnerability in the component /clie...
CVE-2024-29138: WordPress Restrict User Access <= 2.5 - Cross-Site Scripting
漏洞标题 CVE-2024-29138: WordPress Restrict User Access <= 2.5 - Cross-Site Scripting 漏洞描述 WordPress Restrict User Access – Membership Plugin with Force versions before 2.6...
CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...

