




bugbounty技巧聚合20210805
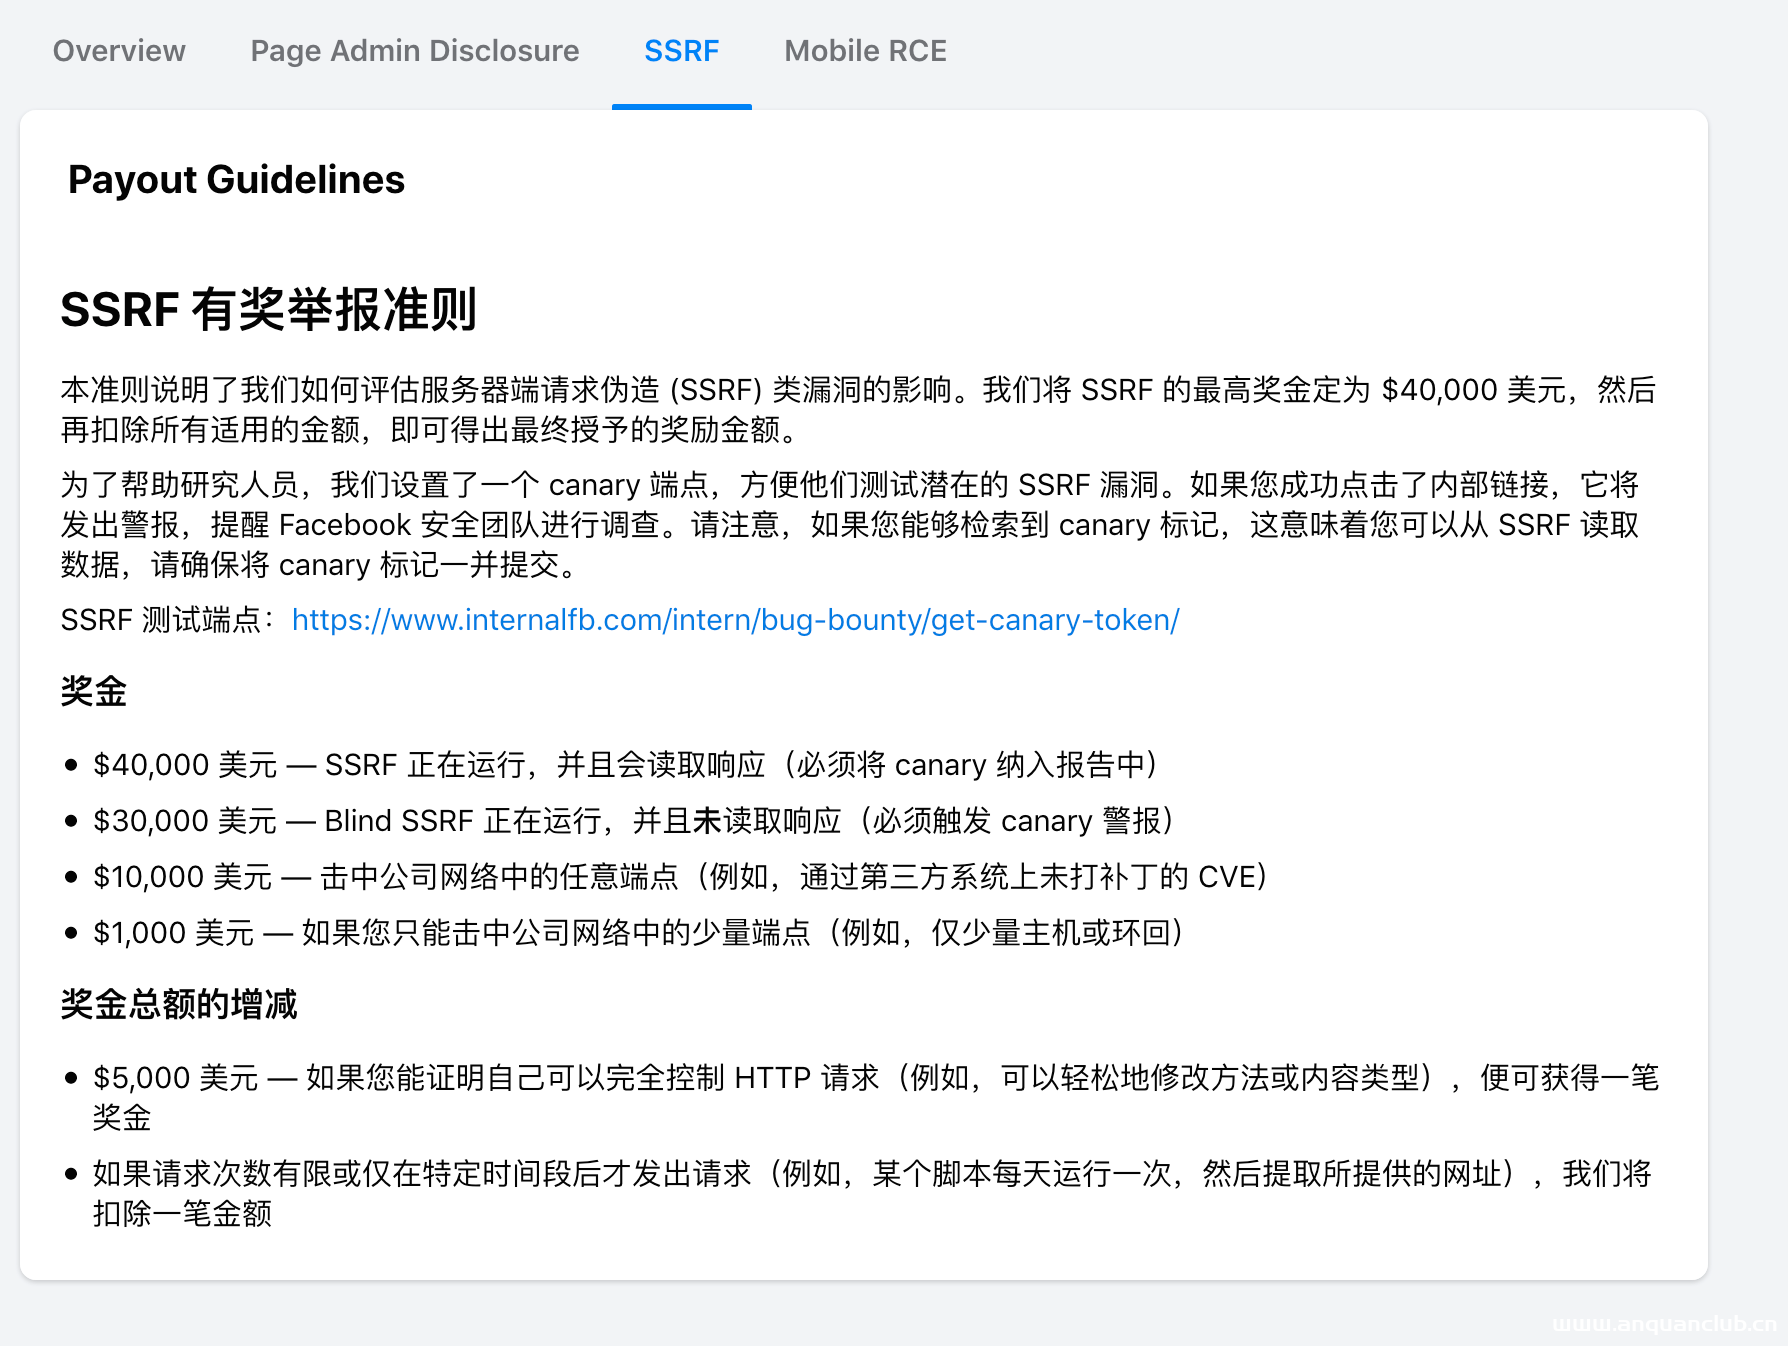
漏洞报告 Facebook 今日最佳:Facebook两个SSRF,6万美金~ http://philippeharewood.com/facebook-ssrf/ 参考:http://www.facebook.com/whitehat/payout_guidelines/ssrf 挖洞技巧 http://git...

CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
CVE-2021-40524: Pure-FTPd 1.0.23 < 1.0.50 - Arbitrary File Upload
漏洞标题 CVE-2021-40524: Pure-FTPd 1.0.23 < 1.0.50 - Arbitrary File Upload 漏洞描述 Pure-FTPd versions 1.0.23 through 1.0.49 contain an arbitrary file upload vulnerability due t...
CVE-2024-6095: LocalAI – Partial Local File Read
漏洞标题 CVE-2024-6095: LocalAI - Partial Local File Read 漏洞描述 A vulnerability in the /models/apply endpoint of mudler/localai versions 2.15.0 allows for Server-Side Request Fo...
CVE-2019-2767: Oracle Business Intelligence Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2767: Oracle Business Intelligence Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence Publisher is vulnerable to an XML external enti...
CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
CVE-2010-1607: Joomla! Component WMI 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1607: Joomla! Component WMI 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in wmi.php in the Webmoney Web Merchant Interface (aka WMI o...
CVE-2020-26919: NETGEAR ProSAFE Plus – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-26919: NETGEAR ProSAFE Plus - Unauthenticated Remote Code Execution 漏洞描述 NETGEAR ProSAFE Plus before 2.6.0.43 is susceptible to unauthenticated remote code ex...
CVE-2024-8856: WP Time Capsule Plugin – Remote Code Execution
漏洞标题 CVE-2024-8856: WP Time Capsule Plugin - Remote Code Execution 漏洞描述 The Backup and Staging by WP Time Capsule plugin for WordPress is vulnerable to arbitrary file uploa...
CVE-2007-0885: Jira Rainbow.Zen – Cross-Site Scripting
漏洞标题 CVE-2007-0885: Jira Rainbow.Zen - Cross-Site Scripting 漏洞描述 Jira Rainbow.Zen contains a cross-site scripting vulnerability via Jira/secure/BrowseProject.jspa which all...

bugbounty技巧聚合20211222
漏洞报告 【Judge.me】 Log4j RCE http://hackerone.com/reports/1427589 【Acronis 】通过日志文件泄露管理员密码 http://hackerone.com/reports/1121972 挖洞技巧 进程注入 http://www.netero...
CVE-2010-4719: Joomla! Component JRadio – Local File Inclusion
漏洞标题 CVE-2010-4719: Joomla! Component JRadio - Local File Inclusion 漏洞描述 A directory traversal vulnerability in JRadio (com_jradio) component before 1.5.1 for Joomla! allow...
(CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRendererValue 信息泄露漏洞
漏洞标题 (CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRendererValue 信息泄露漏洞 漏洞描述 (CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRen...
CVE-2022-32018: Complete Online Job Search System 1.0 – SQL Injection
漏洞标题 CVE-2022-32018: Complete Online Job Search System 1.0 - SQL Injection 漏洞描述 Complete Online Job Search System 1.0 contains a SQL injection vulnerability via /eris/index...
CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting 漏洞描述 WordPress Realteo plugin 1.2.3 and prior contains an unauthenticated reflected cross-site scri...

