




响应美方要求,俄罗斯捣毁REvil网络犯罪组织
近日,俄罗斯联邦安全局FSB发布新闻稿称,在美国当局的呼吁下,俄罗斯联邦安全局与俄罗斯内务部合作,在莫斯科、圣彼得堡、列宁格勒和利佩茨克地区查明并捣毁了有组织犯罪团伙REvil。REvil是世...
Docker初级网络端口映射的配置_docker
这篇文章主要介绍了Docker初级网络端口映射的配置,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 端口映射 Docker...

docker-compose教程之安装使用和快速入门_docker
这篇文章主要介绍了docker-compose教程之安装使用和快速入门,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录1...

CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
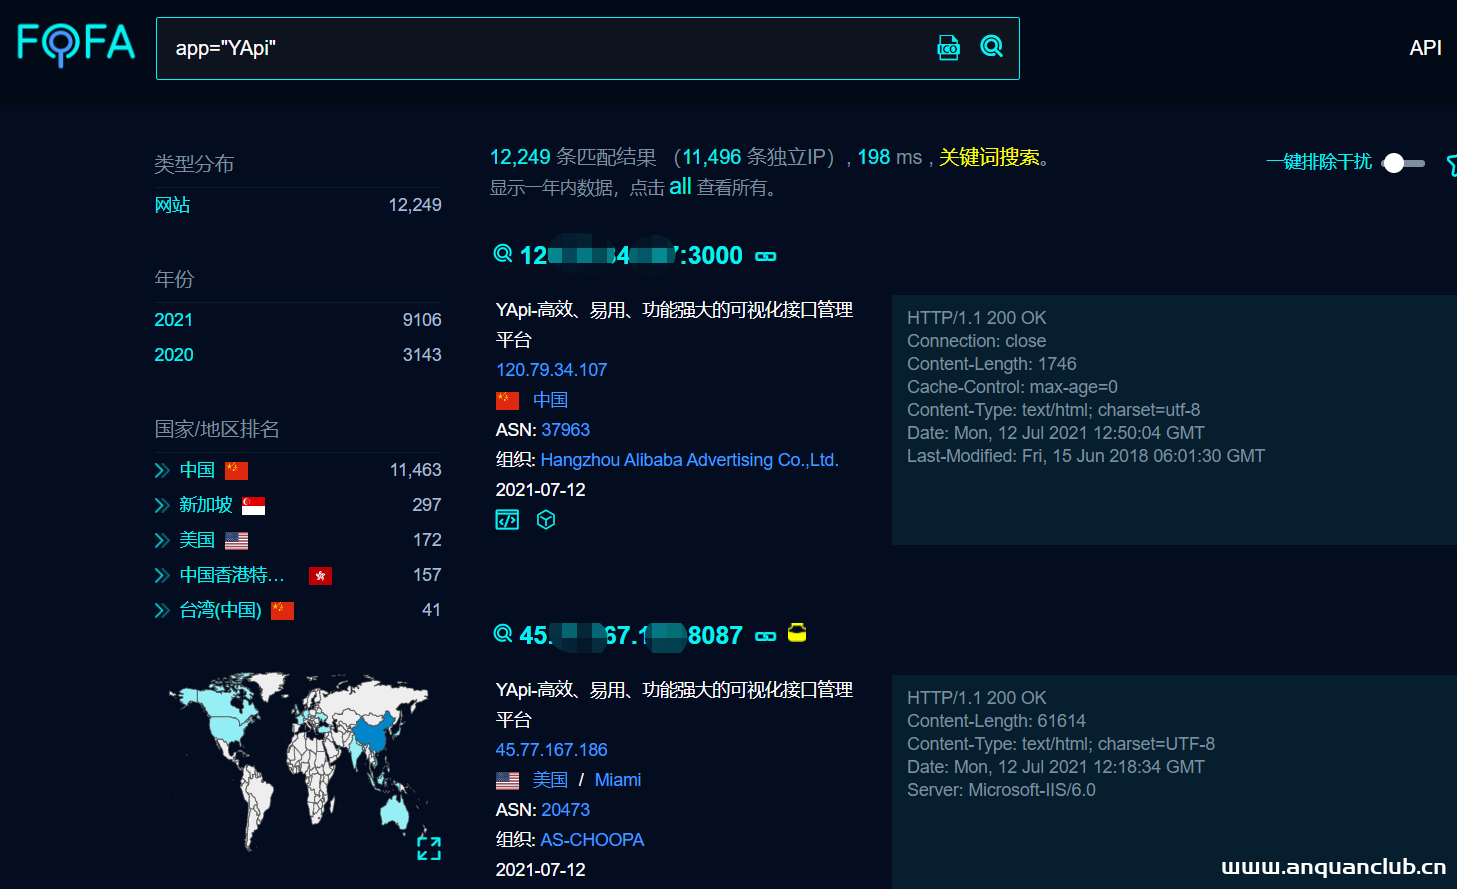
我是如何利用火器捡漏洞的
一、引子 当一个新漏洞被曝光后,如何才能快速在互联网上找到相关资产? 网络空间搜索引擎是一个不错的选择,例如FOFA、shodan等。 举个例子,这几天新爆了一个“Yapi认证用户利用Mock功能远程...
Spring Boot Docker打包工具小结_docker
本文对几种常见的Spring Boot Docker打包工具进行了简单总结,感兴趣的朋友跟随小编一起看看吧 目录Spring Boot Dockerspring-boot-maven-pluginSpotify Maven PluginJib Maven Plugin 最近公司...
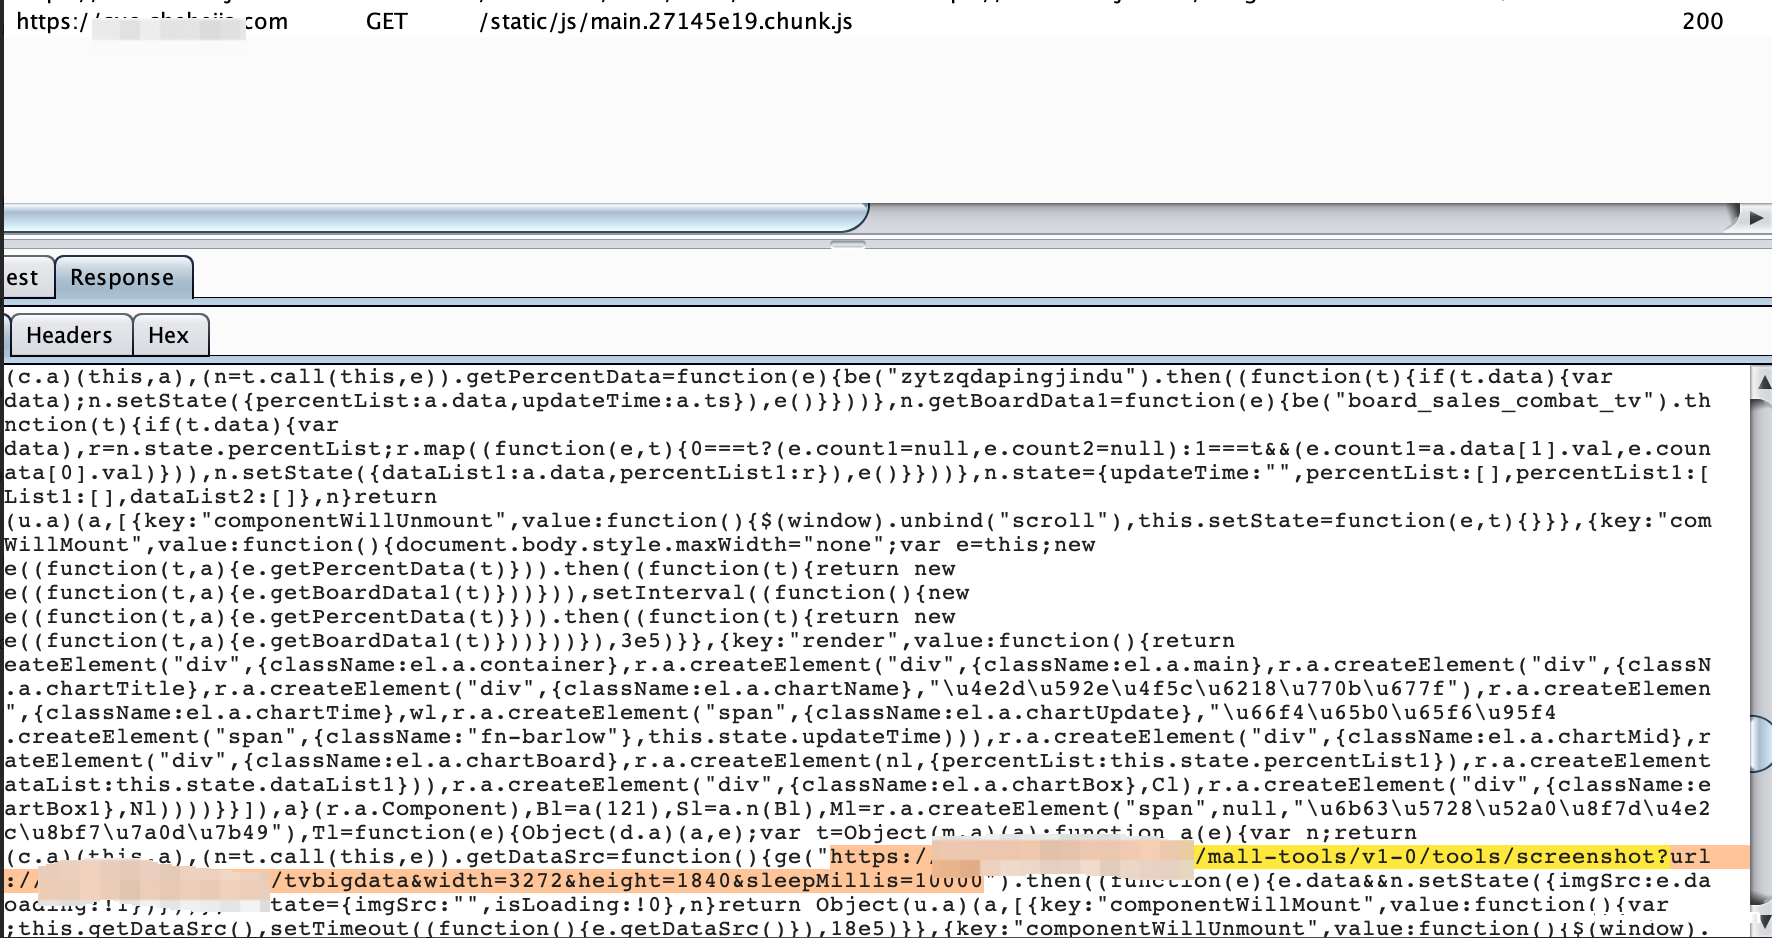
web漏洞挖掘指南 -SSRF服务器端请求伪造
web漏洞挖掘指南 SSRF服务器端请求伪造 一、漏洞原理及触发场景 web服务器经常需要从别的服务器获取数据,比如文件载入、图片拉取、图片识别等功能,如果获取数据的服务器地址可控,攻击者就可...
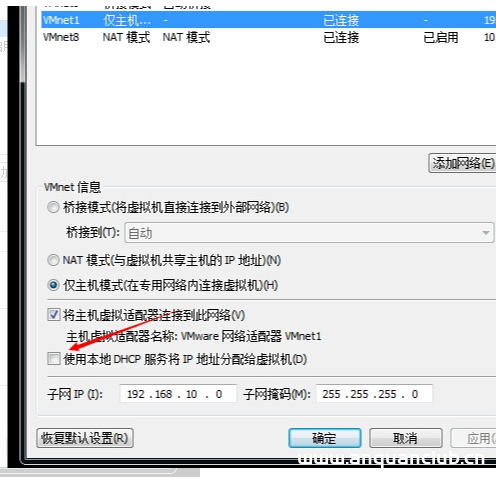
使用vmware测试PXE批量安装服务器的详细过程_VMware
Kickstart的工作原理是在安装过程中记录典型的需要人工干预填写的各种参数,并生成一个名为ks.cfg的文件,本文重点给大家介绍使用vmware测试PXE批量安装服务器的详细过程,需要的朋友参考下吧 ...
解决docker run 或者 docker restart 启动镜像就自动退出_docker
这篇文章主要介绍了解决docker run 或者 docker restart 启动镜像就自动退出的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 执行命令:docker run --name centos8 -d...
CVE-2023-30869: Easy Digital Downloads – Privilege Escalation
漏洞标题 CVE-2023-30869: Easy Digital Downloads - Privilege Escalation 漏洞描述 Improper Authentication vulnerability in Easy Digital Downloads plugin allows unauth. Privilege Esca...
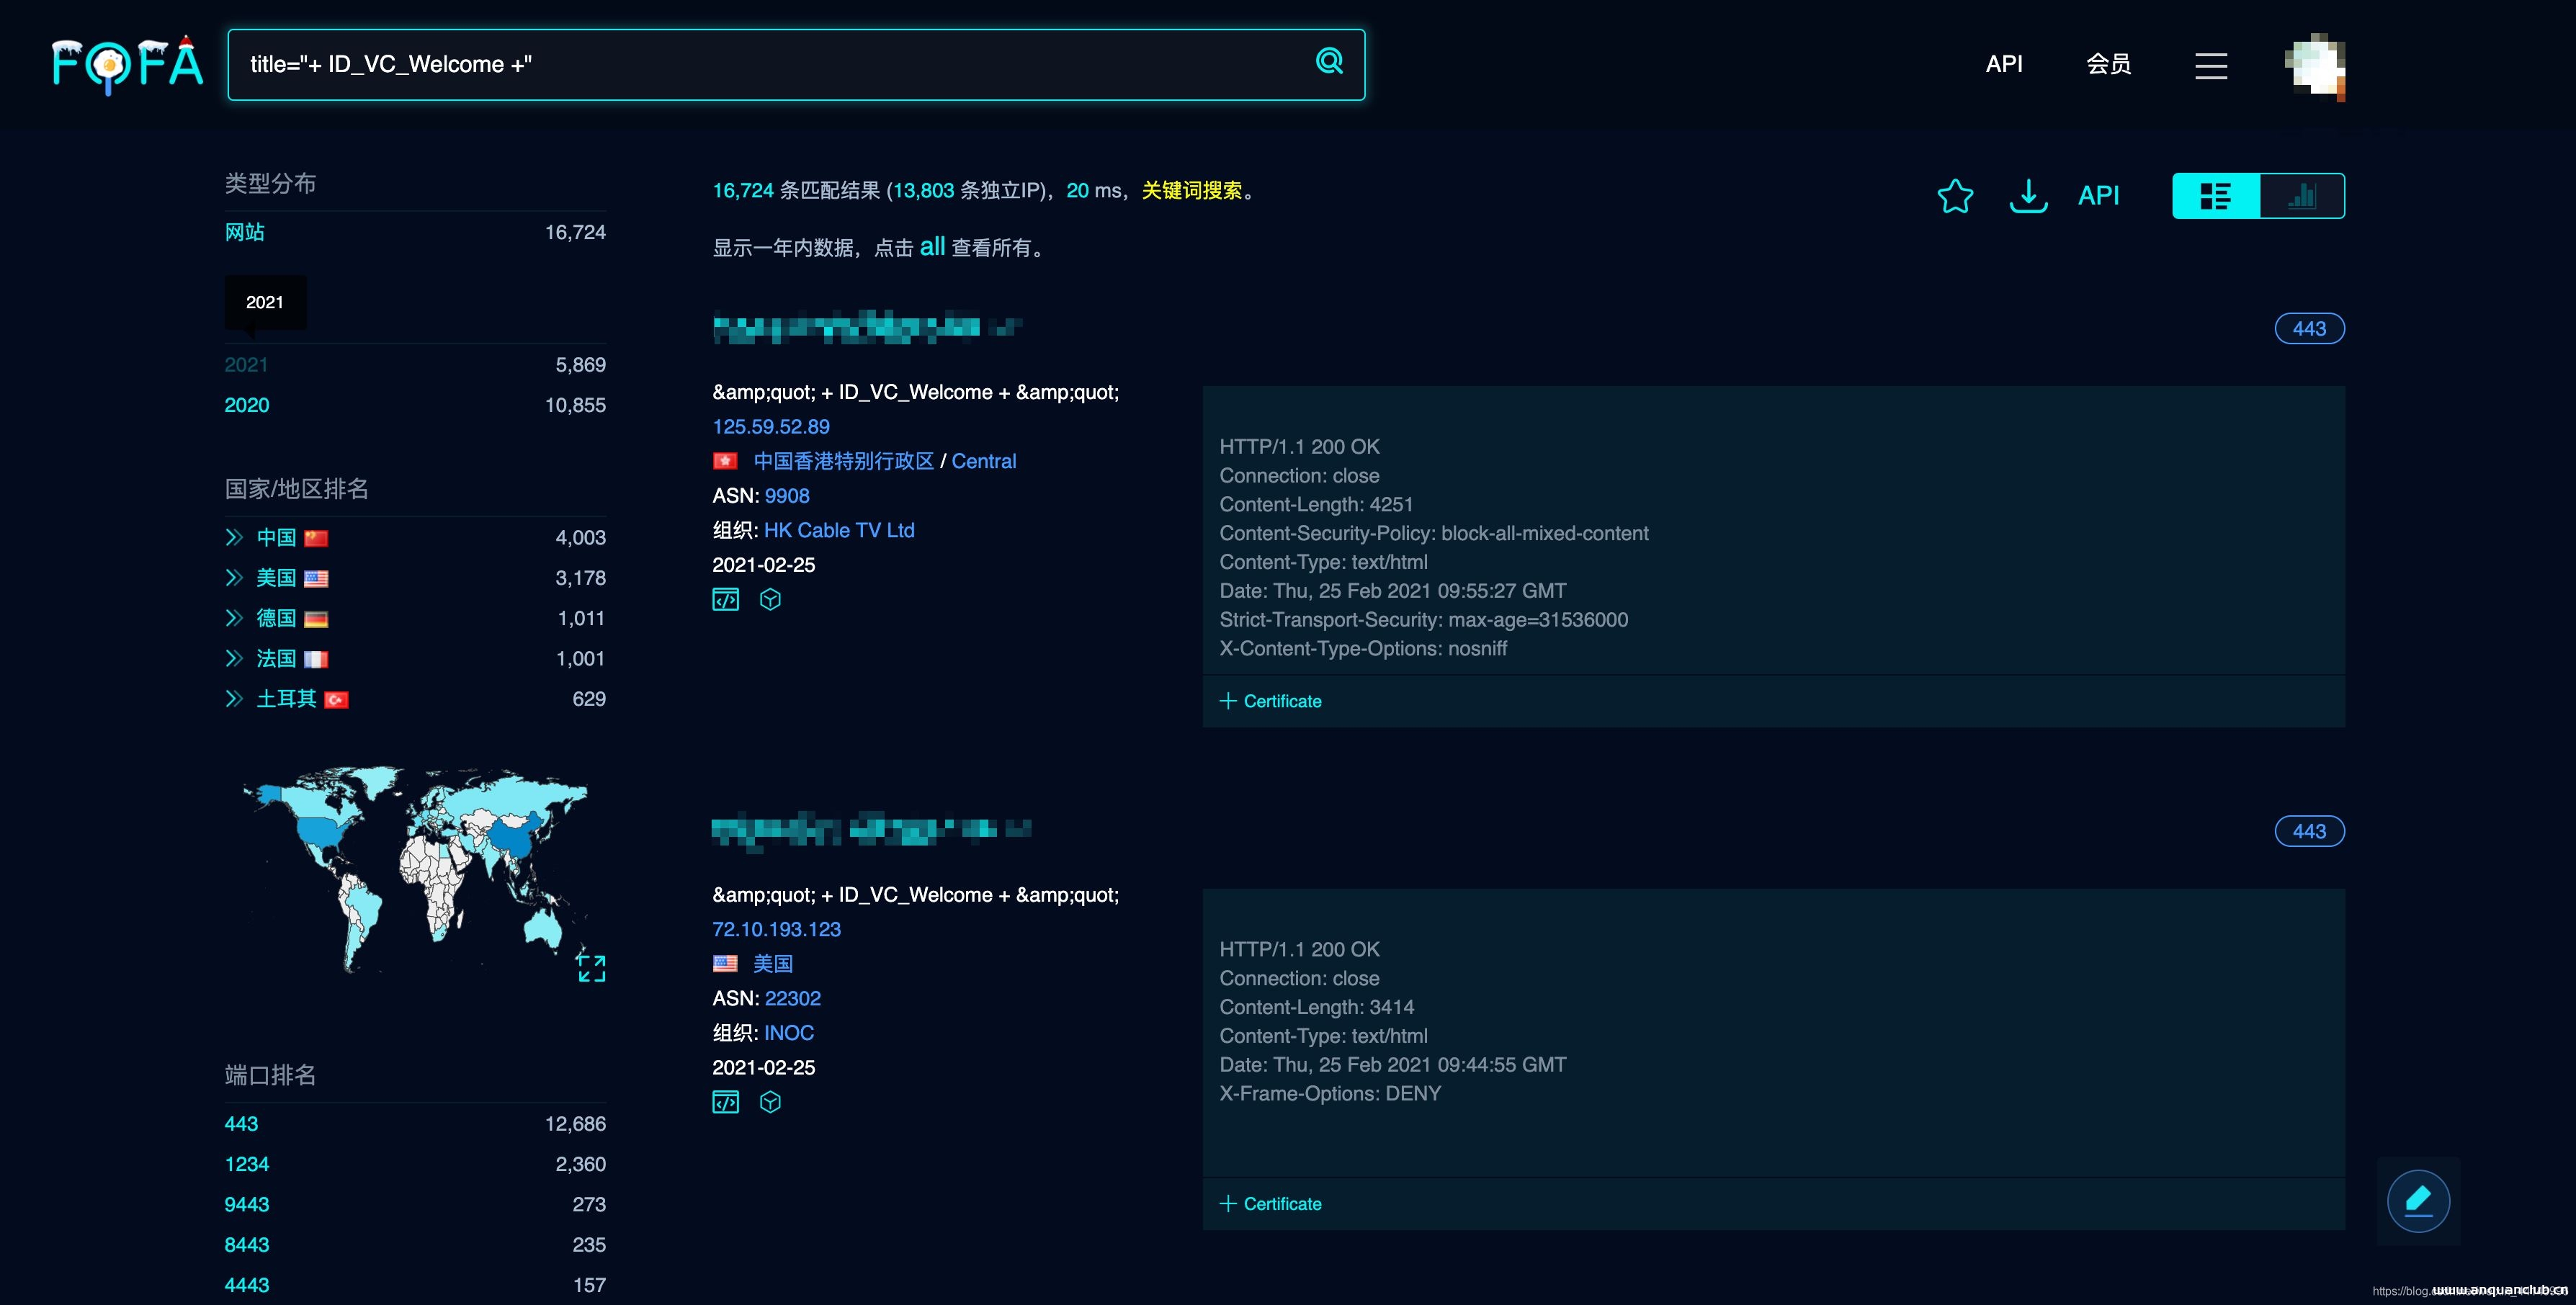
关于Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972)的问题_VMware
这篇文章主要介绍了Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 CVE-2021-21972 ...
Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
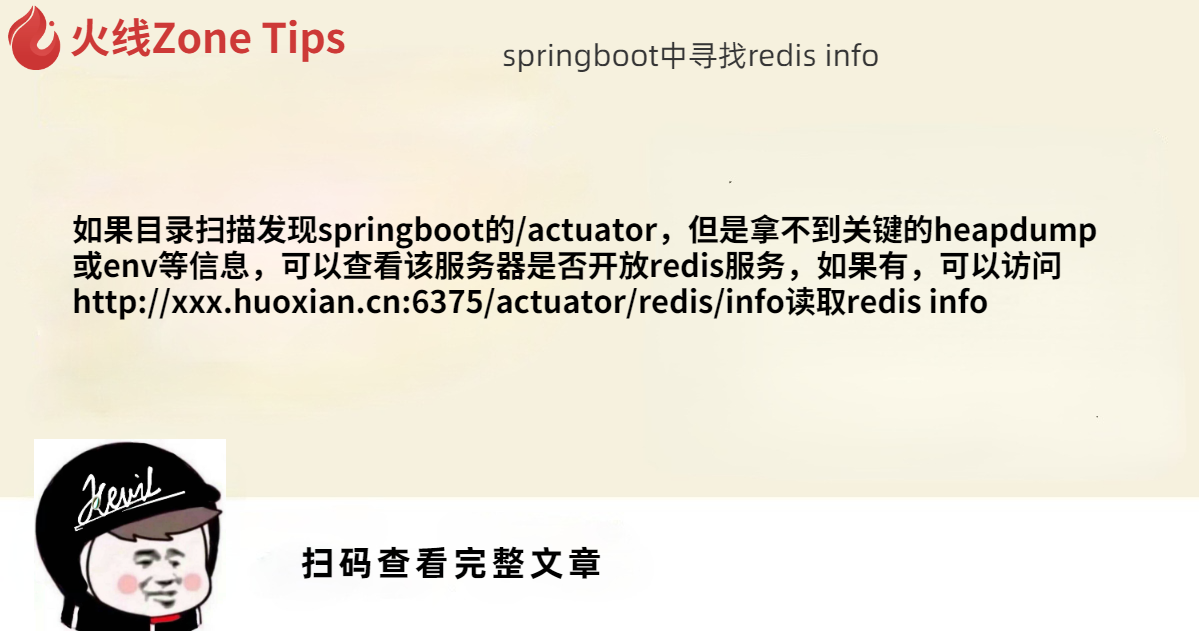
springboot中寻找redis info
如果目录扫描发现springboot的/actuator,但是拿不到关键的heapdump或env等信息,可以查看该服务器是否开放redis服务,如果有,可以访问http://xxx.huoxian.cn:6375/actuator/redis/info读取red...
CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
src实战之任意用户密码重置与任意注册
任意用户密码重置描述: 首先通过APP端忘记密码功能遍历出该大量企业员工账号,然后在Web端忘记密码处通过修改响应包进行绕过完成重置密码。 一、输入APP端爆破出来的用户名,来到该页面,发送...
CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...

