




从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...

CVE-2021-45467: Control Web Panel (CWP) – File Inclusion
漏洞标题 CVE-2021-45467: Control Web Panel (CWP) - File Inclusion 漏洞描述 In CWP (Control Web Panel, previously CentOS Web Panel) before version 0.9.8.1107, an unauthenticated att...
CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass
漏洞标题 CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the WordPress Pie Register plugin ≤...
Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 – Local File Inclusion
漏洞标题 CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the givesight PowerMail Pro (com_powermail) com...
CVE-2023-28121: WooCommerce Payments – Unauthorized Admin Access
漏洞标题 CVE-2023-28121: WooCommerce Payments - Unauthorized Admin Access 漏洞描述 An issue in WooCommerce Payments plugin for WordPress (versions 5.6.1 and lower) allows an unauth...
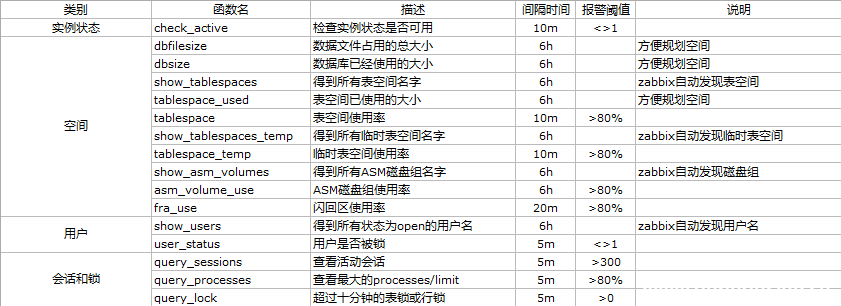
使用zabbix监控oracle数据库的方法详解_zabbix
这篇文章主要介绍了使用zabbix监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、概述 zabbix是一款非常强大,同时也是...
CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting 漏洞描述 ManageEngine ADSelfService Plus before 6121 contains a stored cross-site sc...
CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 – Local File Inclusion
漏洞标题 CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 - Local File Inclusion 漏洞描述 Franklin Fueling Systems Colibri Controller Module 1.8.19.85...
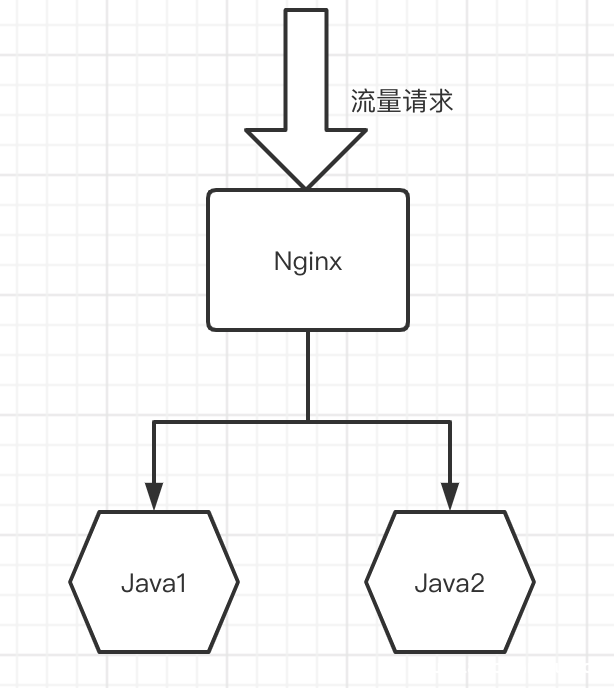
基于nginx实现上游服务器动态自动上下线无需reload的实现方法_nginx
这篇文章主要介绍了基于nginx实现上游服务器动态自动上下线无需reload,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、部署consul集群1. ...
CVE-2025-49132: Pterodactyl Panel – Remote Code Execution
漏洞标题 CVE-2025-49132: Pterodactyl Panel - Remote Code Execution 漏洞描述 Pterodactyl is a free, open-source game server management panel. Using the /locales/locale.json with the...
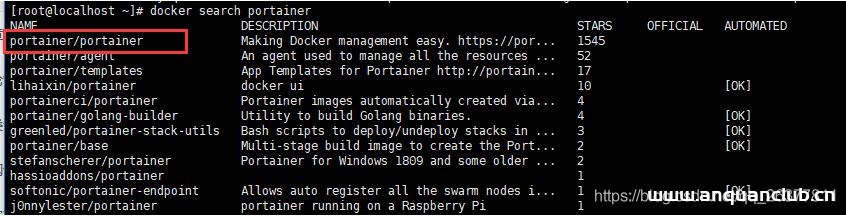
docker可视化工具Portainer部署并汉化的操作_docker
这篇文章主要介绍了docker可视化工具Portainer部署并汉化的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 #docker search #docker pull portainer 1.拉取镜像后下载汉...
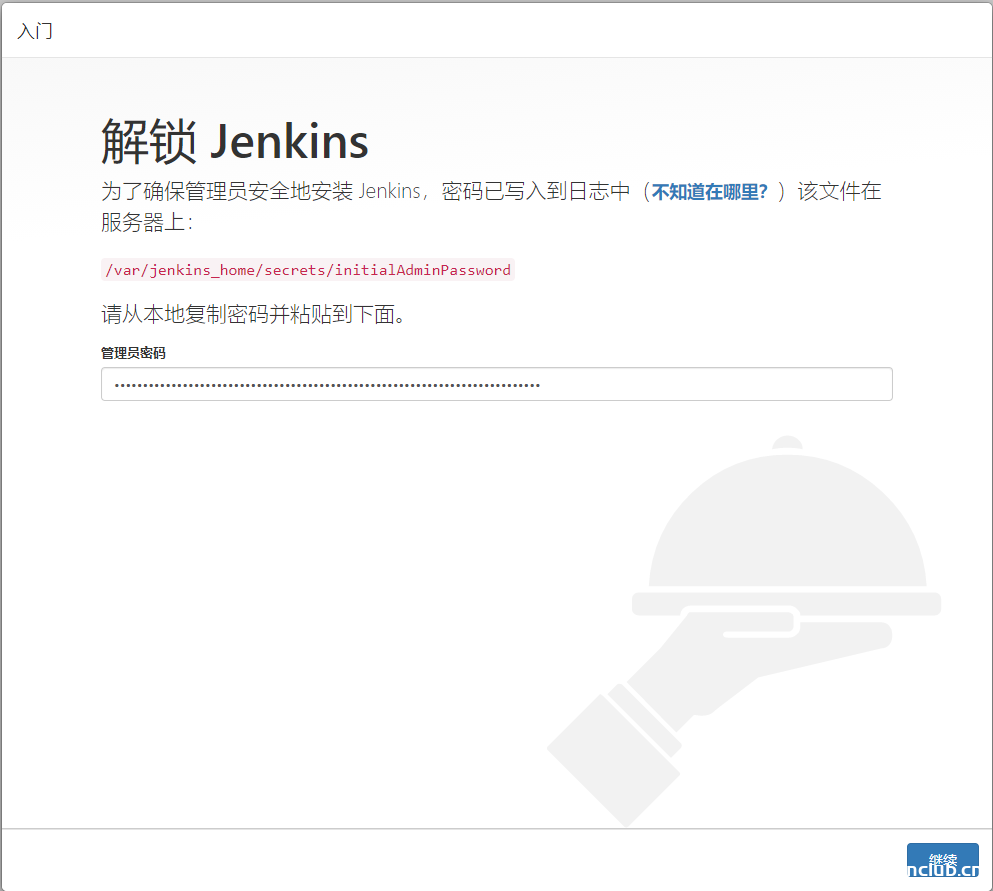
关于Jenkins + Docker + ASP.NET Core自动化部署的问题(避免踩坑)_docker
这篇文章主要介绍了关于Jenkins + Docker + ASP.NET Core自动化部署的问题,本文给大家带来了docker安装方法及一些注意事项,内容有点小长,希望朋友们耐心看完,一定有收获 本来没想着要写这篇...
CVE-2022-34048: Wavlink WN-533A8 – Cross-Site Scripting
漏洞标题 CVE-2022-34048: Wavlink WN-533A8 - Cross-Site Scripting 漏洞描述 Wavlink WN-533A8 M33A8.V5030.190716 contains a reflected cross-site scripting vulnerability via the login_...
CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...

