





CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload
漏洞标题 CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload 漏洞描述 The GutenKit Page Builder Blocks, Patterns, and Templates for Gutenberg Block Editor plugin for WordPr...
CVE-2022-1950: WordPress Youzify sql injection
漏洞标题 CVE-2022-1950: Wordpress Youzify sql injection 漏洞描述 The Youzify WordPress plugin before 1.2.0 does not sanitise and escape a parameter before using it in a SQL stateme...
CVE-2023-27351: PaperCut NG – Authentication Bypass
漏洞标题 CVE-2023-27351: PaperCut NG - Authentication Bypass 漏洞描述 This vulnerability allows remote attackers to bypass authentication on affected installations of PaperCut NG 2...

实战小tips (y4师傅传授)
实战小tips (y4师傅传授) 如非php java 写的站如何分辨例如 node.js Flask Django 如果目标机使用了nginx反代 查看js文件 doodoo.js 就是node.js 的框架 查看缓存标识符等等 本文迁移自知识星球...
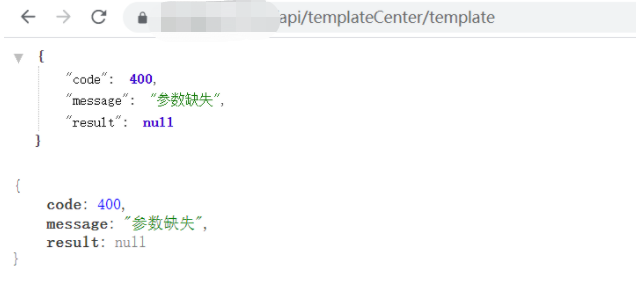
关于某SRC API接口测试的一个小案例
现在好多应用都通过API接口对外提供服务 如果鉴权做的不好的话,很容易出现未授权访问漏洞 通过BurpJSLinkFinder或findsomething很容易获取到接口信息 下面以某SRC API接口测试的一个小案例进行...
CVE-2023-0600: WP Visitor Statistics (Real Time Traffic) < 6.9 - SQL Injection
漏洞标题 CVE-2023-0600: WP Visitor Statistics (Real Time Traffic) < 6.9 - SQL Injection 漏洞描述 The plugin does not escape user input which is concatenated to an SQL query, all...
CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
CVE-2022-21661: WordPress Core 5.8.2 – ‘WP_Query’ SQL注入信息泄露漏洞
漏洞标题 CVE-2022-21661: WordPress Core 5.8.2 - 'WP_Query' SQL注入信息泄露漏洞 漏洞描述 此漏洞允许远程攻击者泄露有关受影响的WordPress核心安装的敏感信息,Authentication 不...
CVE-2022-0147: WordPress Cookie Information/Free GDPR Consent Solution <2.0.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0147: WordPress Cookie Information/Free GDPR Consent Solution <2.0.8 - Cross-Site Scripting 漏洞描述 WordPress Cookie Information/Free GDPR Consent Solution pl...
CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
CVE-2024-9487: GitHub Enterprise – SAML Authentication Bypass
漏洞标题 CVE-2024-9487: GitHub Enterprise - SAML Authentication Bypass 漏洞描述 An improper verification of cryptographic signature vulnerability was identified in GitHub Enterpris...
CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞
漏洞标题 Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞 漏洞描述 Apache OFBiz存在不安全的反序列化漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
CVE-2021-25003: WordPress WPCargo Track & Trace <6.9.0 - Remote Code Execution
漏洞标题 CVE-2021-25003: WordPress WPCargo Track & Trace <6.9.0 - Remote Code Execution 漏洞描述 WordPress WPCargo Track & Trace plugin before 6.9.0 is susceptible to re...
CVE-2018-1000130: Jolokia Agent – JNDI Code Injection
漏洞标题 CVE-2018-1000130: Jolokia Agent - JNDI Code Injection 漏洞描述 Jolokia agent is vulnerable to a JNDI injection vulnerability that allows a remote attacker to run arbitrary...

