
别让 SSL 证书暴露了你的源站 IP
杂谈 有很多站长(比如我)选择为自己的网站套上cdn,比起加速效果我相信更多人是为了保护自己那脆弱可怜幼小无助的源站ip不被人发现,不过有亿些平台 例如 http://search.censys.io/ 会通过n...

 2022年4月1日 18:36
越权tips之某src猜测接口,找到越权漏洞
打开xxx.com,f12翻js文件, 里面一堆接口,但只有查找menu列表的接口可以访问,http://xxx.com/api/v1/menu/list js文件中没有添加和删除menu信息的接口,但是之前搞过类似的,这里就想着构造...
 2022年3月10日 23:35
某棋牌渗透测试
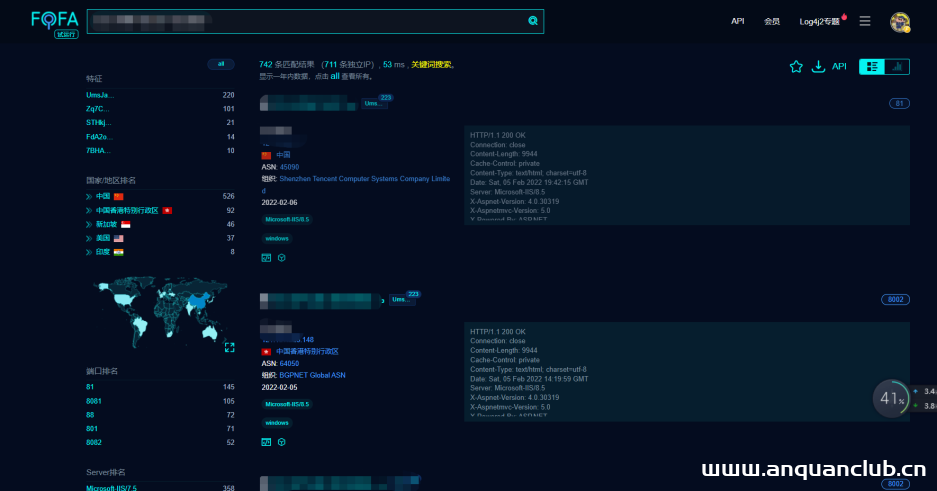
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、信息收集 这里通过fofa进行收集,语法为:body=某棋牌 &am...
2022年3月10日 23:36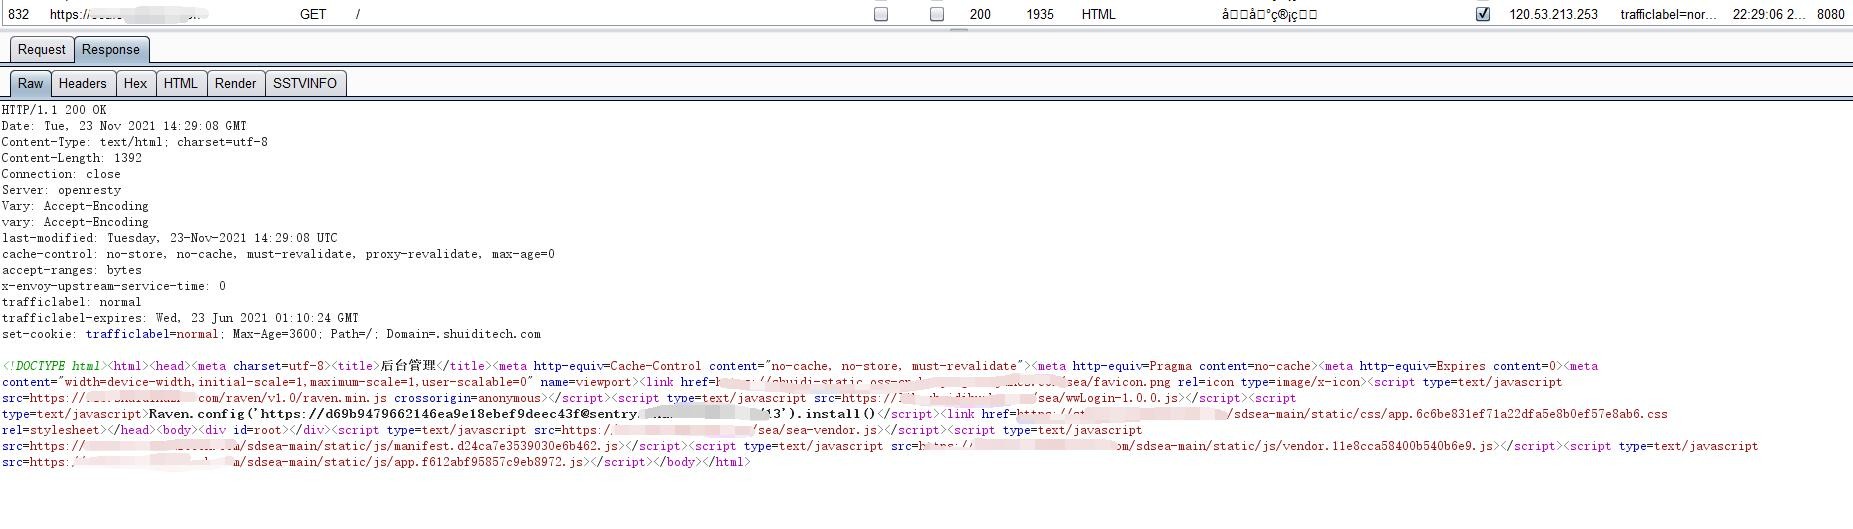
挖掘后台api的未授权访问漏洞
现在越来越多的网站前后端分离,javascript代码基本都会使用webpack这样的工具进行打包,打包过后的javascript代码会被混淆压缩,一个js文件就上万行代码,增加了读取javascript源码业务逻辑的...
2022年3月10日 23:37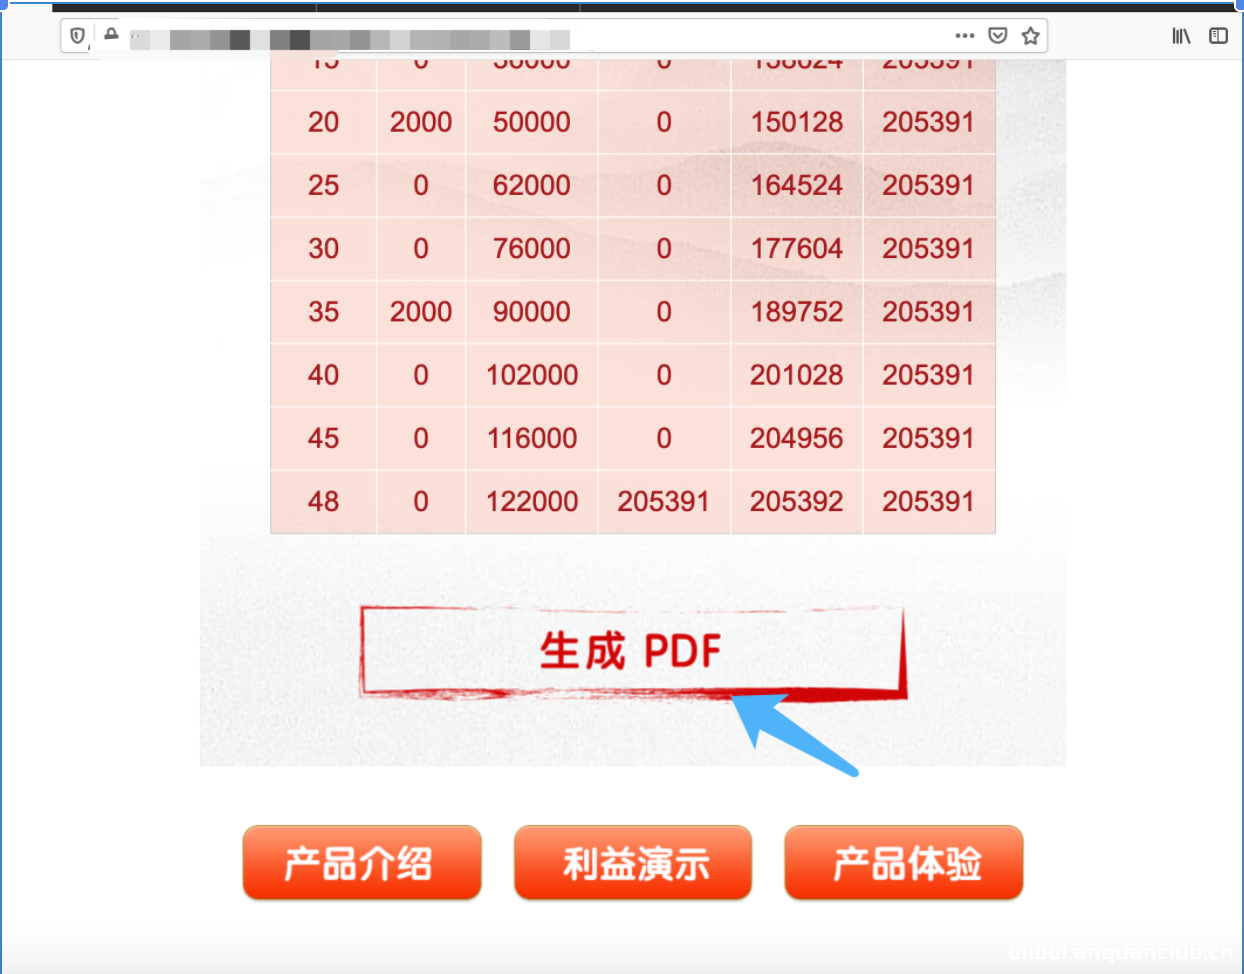
PDF解析器html/XSS 实现SSRF
上次安全小天地审核整理SSRF的时候找我沟通,聊到了PDF的SSRF,当时答应了找找之前的存档写个文档。遂写下改小菜文。大佬们勿喷。(文章写于去年,随便记录的文章,可能存在逻辑或者图片的丢失...
2022年3月10日 23:37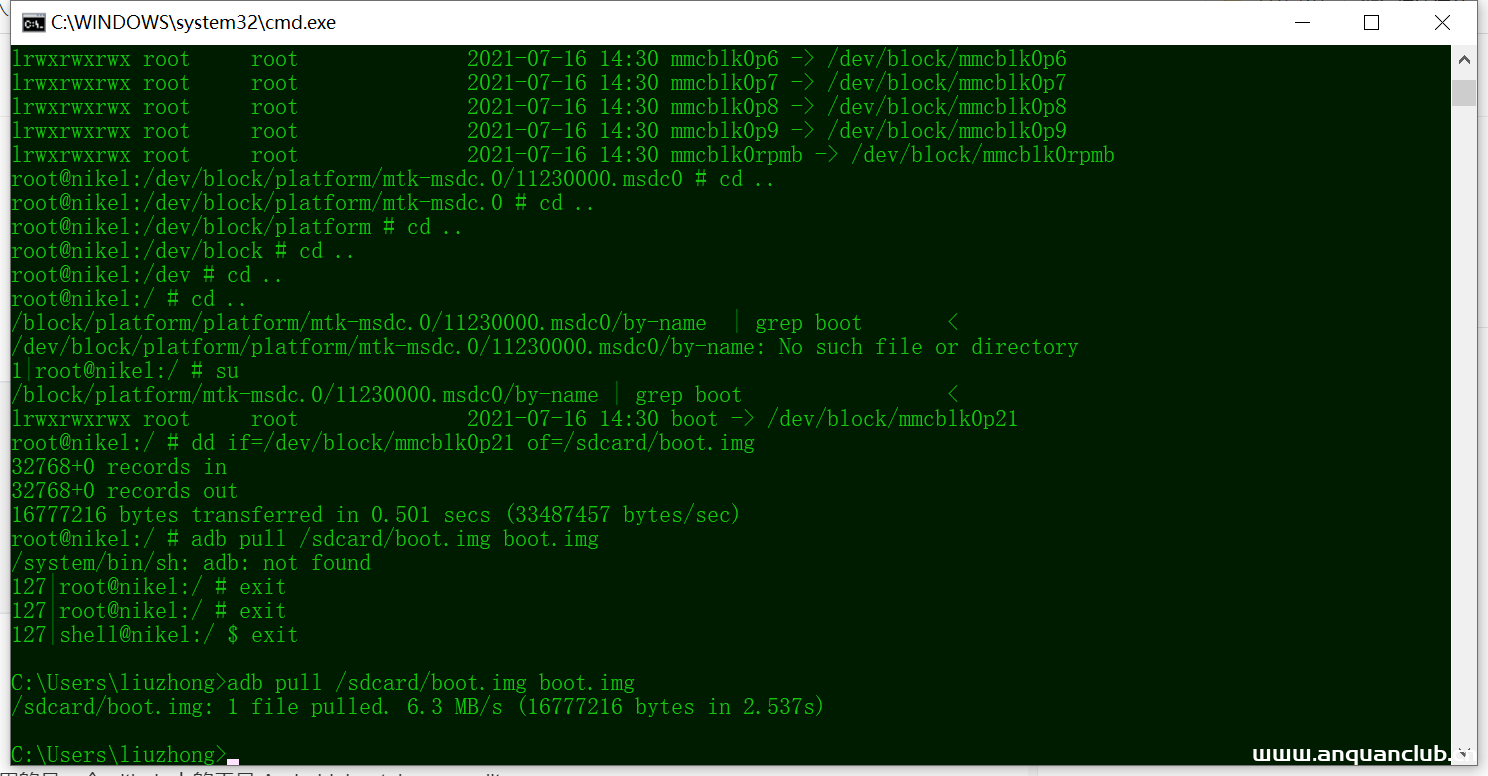
安卓系统修改系统内核绕过TracerPid检测–反防调试
背景: 得到一个Android的CrackMe来考察逆向知识,分析后发现其关键函数位于native so库中,并且在函数开始时启动了线程进行TracerPid检测的反调试,当发现程序被调试时会直接杀死应用。虽然题...
2022年3月10日 23:34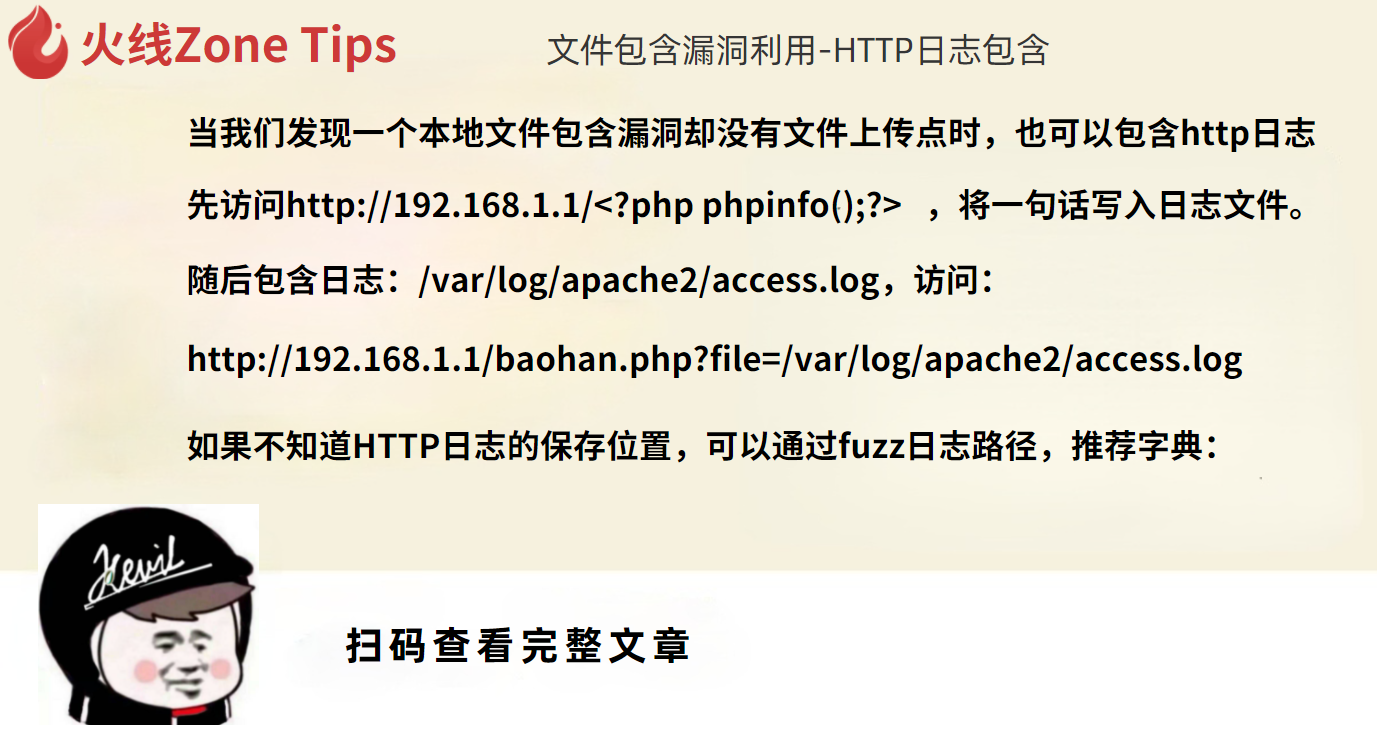
文件包含漏洞利用-HTTP日志包含
当我们发现一个本地文件包含漏洞却没有文件上传点时,也可以包含http日志 先访问http://192.168.1.1/<?php phpinfo();?> ,将一句话写入日志文件。 随后包含日志:/var/log/apache2/acces...
2022年3月10日 23:34
Konga 任意用户登录 分析
原文链接: http://www.o2oxy.cn/3632.html 介绍: 首先呢,先了解下Konga是什么东东(有点多余,知道有漏洞就行了!),了解konga之前呢,先了解下Kong:Kong是一款基于OpenResty(Nginx + Lua模块...
2022年3月10日 23:32
小程序反编译代码审计出奇迹
前言 数据加密或者是业务加签是我们在进行数据包重放或者是修改数据时,不得不遇到的痛点。总体来说对于数据解密或者业务加签破解的难度是:app>web>wxapp。因为api接口都是相同的,因此...
2022年3月10日 23:30
简单的威胁情报
0x00 威胁情报的定义: 我个人认为挖威胁情报漏洞就好像是一个侦探一样,对于不是从事威胁情报方向的大众而言,首先应该需要看下定义:From Gartner——威胁情报是基于证据的知识,包括上下文、...
2022年3月10日 23:39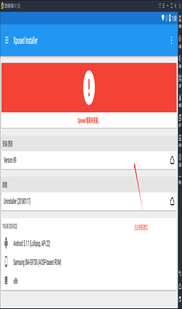
傻瓜式脱壳保姆级教学
注意: 本次演示环境使用模拟器Xposed +易大师脱壳工具只支持可以在模拟器(雷电模拟器)上安装且可以运行的apk进行脱壳操作,脱壳成功后的app无法再从模拟器中打开(重新安装软件可解决)。 一....
2022年3月10日 23:39bugbounty技巧聚合20211105
漏洞报告 【Kubernetes 1,000 USD】Man in the middle using LoadBalancer or ExternalIPs services http://hackerone.com/reports/764986 【Internet Bug Bounty 1,200 USD】Request line inje...
2022年4月1日 18:36bugbounty技巧聚合20211020
漏洞报告 【U.S. Dept Of Defense】反射xss http://hackerone.com/reports/923864 【U.S. Dept Of Defense】phpinfo() disclosure info http://hackerone.com/reports/804809 挖洞技巧 How I Es...
2022年4月1日 18:36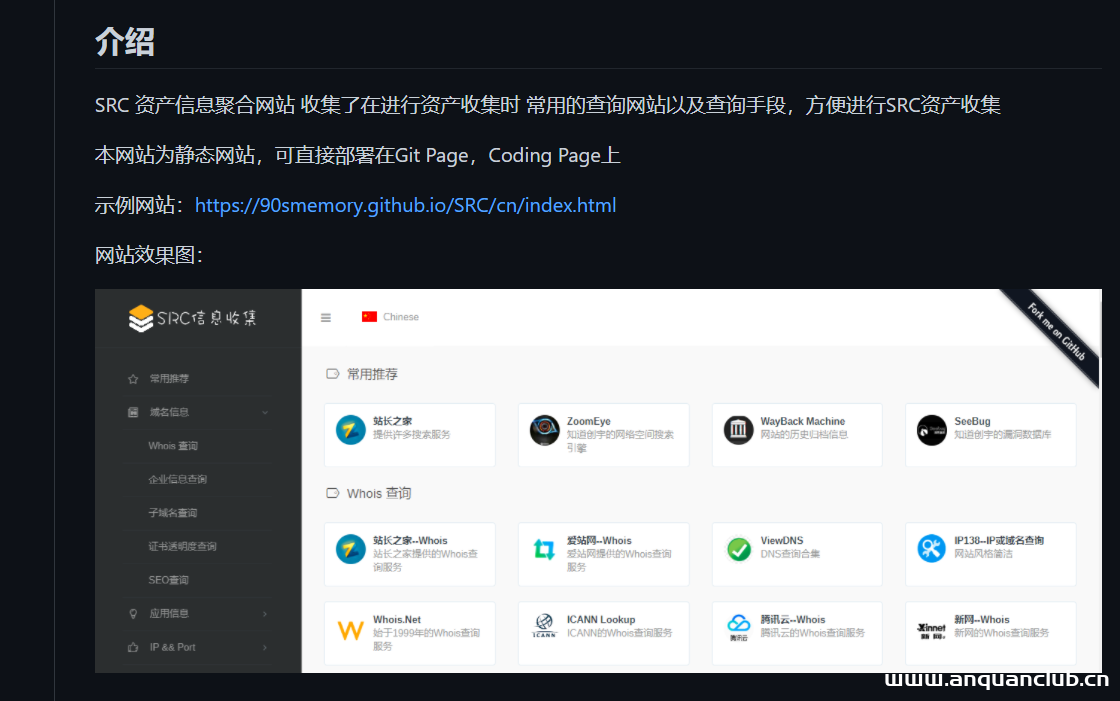
本地自用信息收集网站(源码)
git clone http://github.com/90smemory/SRC.git 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年4月1日 18:36bugbounty技巧聚合20220106
漏洞报告 【8x8】XSS漏洞 http://hackerone.com/reports/1440161 【Mattermost 】 能够诱使受害者在特定会话中使用伪造的电子邮件地址,然后取回帐户 http://hackerone.com/reports/1357013 【T...
2022年3月16日 09:16
[原创]缓冲区溢出漏洞那些事:C -gets函数-二进制漏洞
备注首发:http://sec-in.com/article/1606基本概念缓冲区是在数据从一个位置传输到另一个位置时临时保存数据的内存存储区域。当数据量超过内存缓冲区的存储容量时,就会发生缓冲区溢出(或缓冲...
2022年4月1日 18:36
